랜섬웨어 관련 소식
국내 보안기업 분석을 앞에 둡니다 — 글로벌 매체는 하루 수십 건씩 쏟아지지만 국내 분석은 주 단위라, 최신순으로만 뽑으면 국내 글이 영영 화면에 안 나옵니다. 본문은 복제하지 않고 링크와 발췌만 드립니다.
랜섬웨어
발행일 최신순
 미국 빅스버그시 랜섬웨어 공격…전산망 중단·공공요금 결제 장애미국 미시시피주 빅스버그시가 랜섬웨어 공격을 받아 일부 전산시스템을 일시적으로 중단했다. 긴급서비스는 정상적으로 운영됐지만 수도 등 공공요금 결제 업무가 영향을 받았다.빅스버그시 윌리스 톰슨 시장은 현지시간 10월 1일 랜섬웨어 공격을 조사하고 있다고 밝혔다. 사고 대응을 위해 시 컴퓨터 시스템 일부가 일시적으로 중단됐다. 911과 경찰·…데일리시큐국내어제랜섬웨어
 중국 연계 워록, 셰어포인트 뚫고 수도·통신 핵심인프라에 랜섬웨어 공격중국 연계 공격그룹이 마이크로소프트 셰어포인트 서버의 취약점을 이용해 수도사업자와 통신사업자 등 핵심인프라에 침투한 뒤 ‘워록(Warlock)’ 랜섬웨어를 대규모로 배포한 공격사례가 확인됐다.시만텍 위협헌팅팀에 따르면 ‘롱레그스(Longlegs)’ 또는 ‘스톰-2603(Storm-2603)’으로 추적되는 공격자는 최근 두 달 동안 수도사업…데일리시큐국내어제랜섬웨어취약점·패치
 [박나룡 보안칼럼] 의료기관 정보보호는 왜 어려울까?2026년 초 전남대병원과 강원대병원이 랜섬웨어 공격을 받아 MRI·CT 등 의료영상 조회와 전송에 장애가 발생했다. 전남대병원은 하루 만에, 강원대병원은 이틀 만에 시스템을 복구했지만, 진료 현장은 혼란에 빠졌고, 의료기관의 사이버 보안 문제가 환자의 안전까지 위협할 수 있다는 우려가 이어졌다.7월에는 국군의무사령부가 운영하는 모바일 의…데일리시큐국내3일 전랜섬웨어
 공공기관 정보유출 터지면 기관장도 책임 묻는다…보안 징계기준 대폭 강화정부가 공공부문에서 중대한 정보유출 사고가 발생할 경우 실무자뿐 아니라 기관장 등 감독자에게도 책임을 묻도록 징계 기준을 강화한다. 초기 비밀번호를 변경하지 않거나 확인된 보안 취약점을 장기간 방치하는 등 기본적인 보안수칙 위반도 명확한 징계 대상에 포함할 방침이다.행정안전부와 국가정보원, 인사혁신처, 개인정보보호위원회 등 관계부처는 10…데일리시큐국내4일 전랜섬웨어취약점·패치
 Ransom & Dark Web Issues 2026년 10월 1주차ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 10월 1주차를 게시한다.           네덜란드 경찰, ShinyHunters 해킹 수사 관련 24세 남성 체포 확인 [1] [2]  Ulose…ASEC 분석 리포트국내5일 전랜섬웨어유출·침해
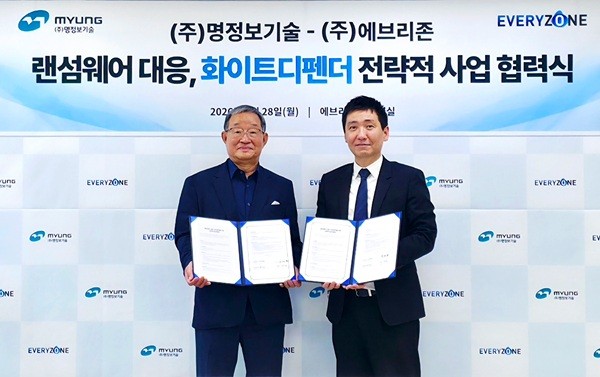 에브리존-명정보기술, 랜섬웨어 대응 협력 위한 업무협약 체결에브리존과 명정보기술이 랜섬웨어 대응 강화를 위해 손을 잡았다. 양사는 안티랜섬웨어 솔루션 '화이트디펜더'를 중심으로 한 전략적 업무협약을 체결하고 데이터 보호 협력에 나선다.이번 협약은 데이터 복구 현장에서 확인한 랜섬웨어 피해를 줄이고 고객의 중요 데이터를 지키기 위해 추진됐다. 데이터 복구 전문기업인 명정보기술은 파일 암호화로 업무가…데일리시큐국내6일 전랜섬웨어
 2026년 8월 국내외 금융권 관련 보안 이슈금융권 대상 유포 악성코드 통계 악성코드 유포 동향. 공격 1단계에서는 Phishing이 2.1로 가장 높았고 전월 1.8 대비 상승했다. 공격 2단계에서는 Dropper/Downloader가 1.1로 가장 높았고 전월 3.2 대비 하락했다. 공격 3단계에서는 Infostealer가 0.3으로 가장 높았고 전월 0.4 대비 하락했다. We…ASEC 분석 리포트국내7일 전랜섬웨어피싱·사기
 랜섬웨어 공격에 악용된 팀시티 취약점…빌드 서버 점검 시급젯브레인즈의 빌드·배포 도구 ‘팀시티(TeamCity)’에서 발견된 치명적 취약점이 랜섬웨어 공격에 사용되고 있다. 미국 사이버보안·인프라보안국(CISA)은 CVE-2026-63077을 이미 악용 중인 취약점으로 등록한 데 이어, 랜섬웨어 공격에도 사용되는 것으로 분류했다. 어느 조직이 어떤 공격에 활용했는지는 공개하지 않았다.취약점은 기…데일리시큐국내10일 전랜섬웨어취약점·패치CVE-2026-63077
 2026년 8월 랜섬웨어 동향 보고서목적 및 범위 2026년 8월 한 달 동안 수집된 신규 랜섬웨어 샘플, 피해 시스템, 피해 업체 통계와 주요 국내외 랜섬웨어 이슈를 정리한 보고서이다. 피해 업체 통계는 랜섬웨어 그룹의 DLS(Dedicated Leaks Sites, 랜섬웨어 PR 사이트 또는 PR 페이지) 공개 정보를 ATIP(AhnLab TIP, Threat Intel…ASEC 분석 리포트국내13일 전랜섬웨어유출·침해
 Ransom & Dark Web Issues 2026년 9월 4주차ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 9월 4주차를 게시한다.           Metaencryptor, 한국 카메라 모듈 및 장비 제조 기업 대상 랜섬웨어 공격 Metaencryptor, 일본…ASEC 분석 리포트국내13일 전랜섬웨어유출·침해
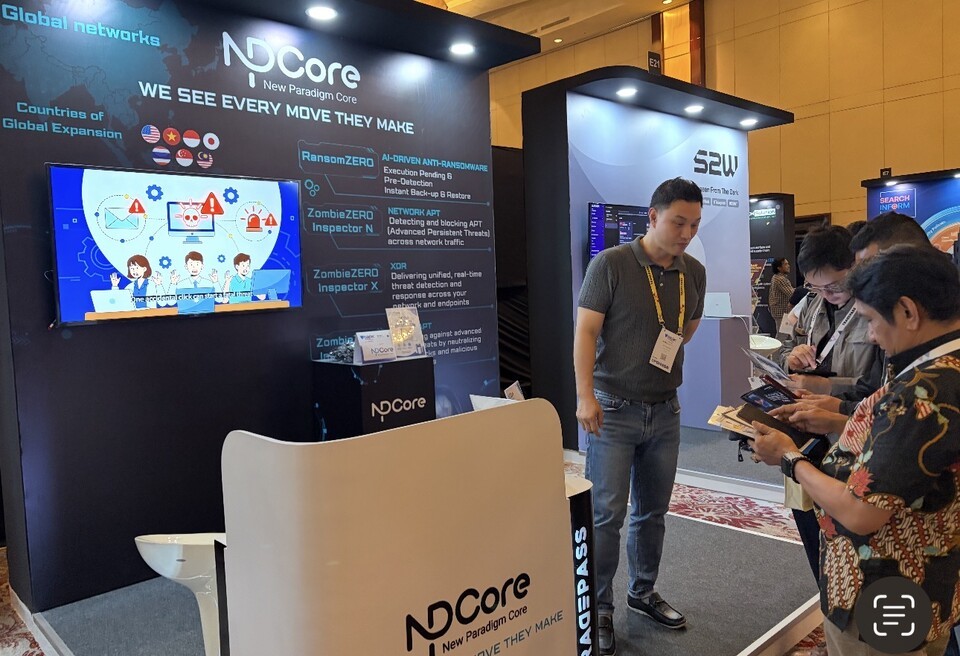 엔피코어, 인도네시아 ‘인도섹 2026’ 참가…동남아 보안시장 공략사이버보안 전문기업 엔피코어(대표 한승철)는 9월 15일부터 16일까지 인도네시아 자카르타에서 열린 ‘인도섹 2026(IndoSEC 2026)’에 참가해 주요 사이버보안 솔루션을 선보였다고 밝혔다.인도섹은 인도네시아 정부기관과 기업 정보보안 책임자, 보안 전문가들이 참여하는 사이버보안 행사다. 엔피코어는 이번 행사에서 ‘좀비제로 인스펙터 …데일리시큐국내17일 전랜섬웨어유출·침해
 선박 사이버공격 대응 법제화 추진…탐지·대응·복구 체계 구축선박의 항해·통신·화물관리 시스템을 겨냥한 사이버공격에 대응하기 위한 법적 안전관리 체계 구축이 추진된다.국회 농림축산식품해양수산위원회 소속 송옥주 의원은 9월 18일 선박에 대한 사이버공격을 예방하고 사고 발생 시 신속하게 대응·복구할 수 있도록 하는 ‘해사안전기본법’ 개정안을 대표 발의했다.최근 선박은 전자해도(ENC), 위성통신, 항…데일리시큐국내17일 전랜섬웨어유출·침해
 랜섬웨어를 유포하는 사설 HTS 프로그램AhnLab SEcurity intelligence Center(ASEC)은 최근 사설 홈트레이딩시스템(HTS : Home Trading System)을 통해 랜섬웨어가 유포된 사례를 확인하였다. 랜섬웨어 유포에 사용된 HTS 프로그램은 “UBP 에셋”이라는 이름이며 과거부터 온라인 투자 사기에 악용되어 왔다. 202…ASEC 분석 리포트국내17일 전랜섬웨어피싱·사기
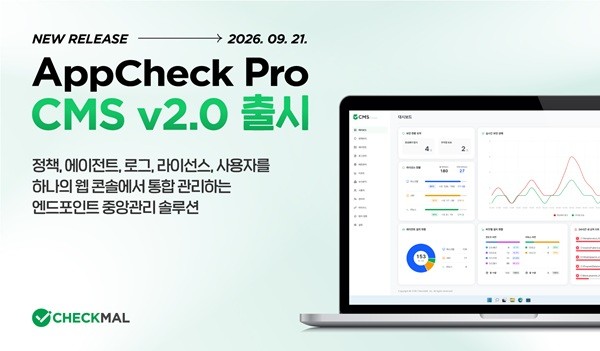 체크멀, UI-관리체계 개편한 엔드포인트 중앙관리 솔루션 'CMS v2.0' 출시체크멀이 엔드포인트 중앙관리 솔루션 'CMS v2.0'을 9월 21일 출시한다.CMS v2.0은 AppCheck Pro 안티랜섬웨어의 정책, 에이전트, 로그, 라이선스, 사용자를 단일 웹 콘솔에서 통합 관리하는 엔드포인트 중앙관리 솔루션이다. 기존 CMS v1.0의 중앙관리 기능을 기반으로 사용자 인터페이스(UI)와 관리 체계를 새롭게 설…데일리시큐국내18일 전랜섬웨어
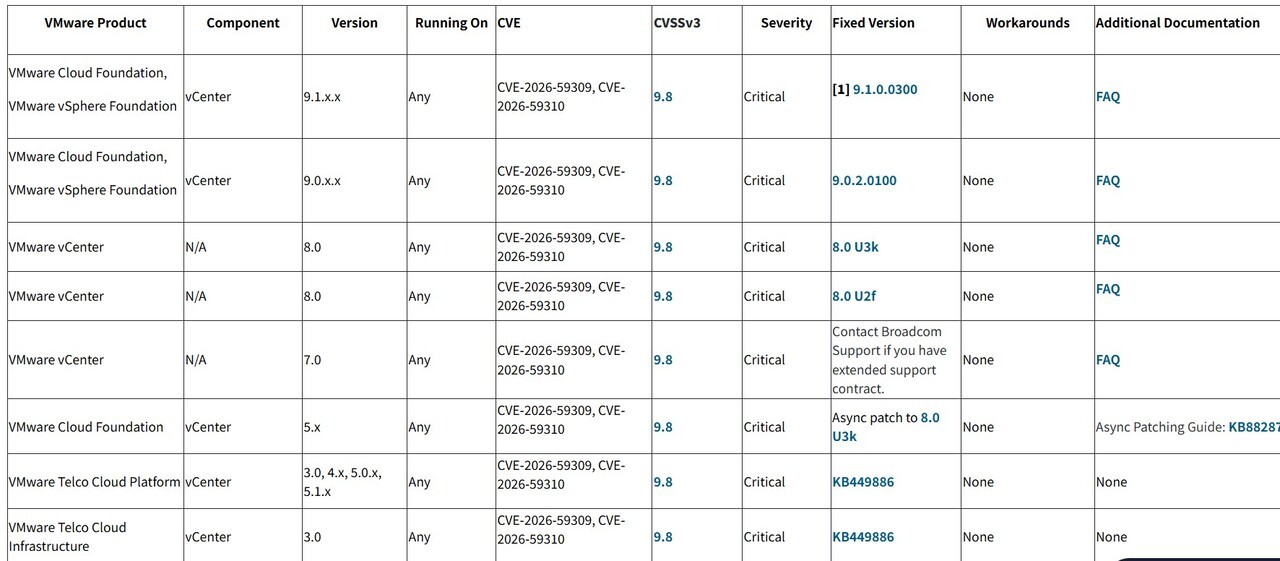 브이엠웨어 vCenter 치명적 RCE 실제 악용…ESXi 랜섬웨어 공격까지 확인기업 가상화 환경을 관리하는 브이엠웨어 브이센터 서버(VMware vCenter Server)의 치명적 원격코드실행 취약점 ‘CVE-2026-59310’이 실제 공격에 악용되고 있는 것으로 확인됐다. 일부 침해사고에서는 공격자가 vCenter를 장악한 뒤 브이엠웨어 ESXi 서버까지 접근해 랜섬웨어를 실행했다.브로드컴은 지난 7월 29일 …데일리시큐국내19일 전랜섬웨어취약점·패치CVE-2026-59310
 Ransom & Dark Web Issues 2026년 9월 3주차ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 9월 3주차를 게시한다.           일본 제약 및 헬스케어 기업 사이버 사고 이후 내부 데이터 판매 정황 한국 전자상거래 및 유통 기업 고객 데이터 판…ASEC 분석 리포트국내19일 전랜섬웨어Ransomware Landscape in H1 2026: Statistics and Key IssuesAuthor : S2W TALON (HuiSeong Yang, SeungHo Lee) Photo by Lucas van Oort on Unsplash Executive Summary This report analyzes the activities of ransomware groups in the first half of 2026 (from…S2W Blog국내19일 전랜섬웨어유출·침해
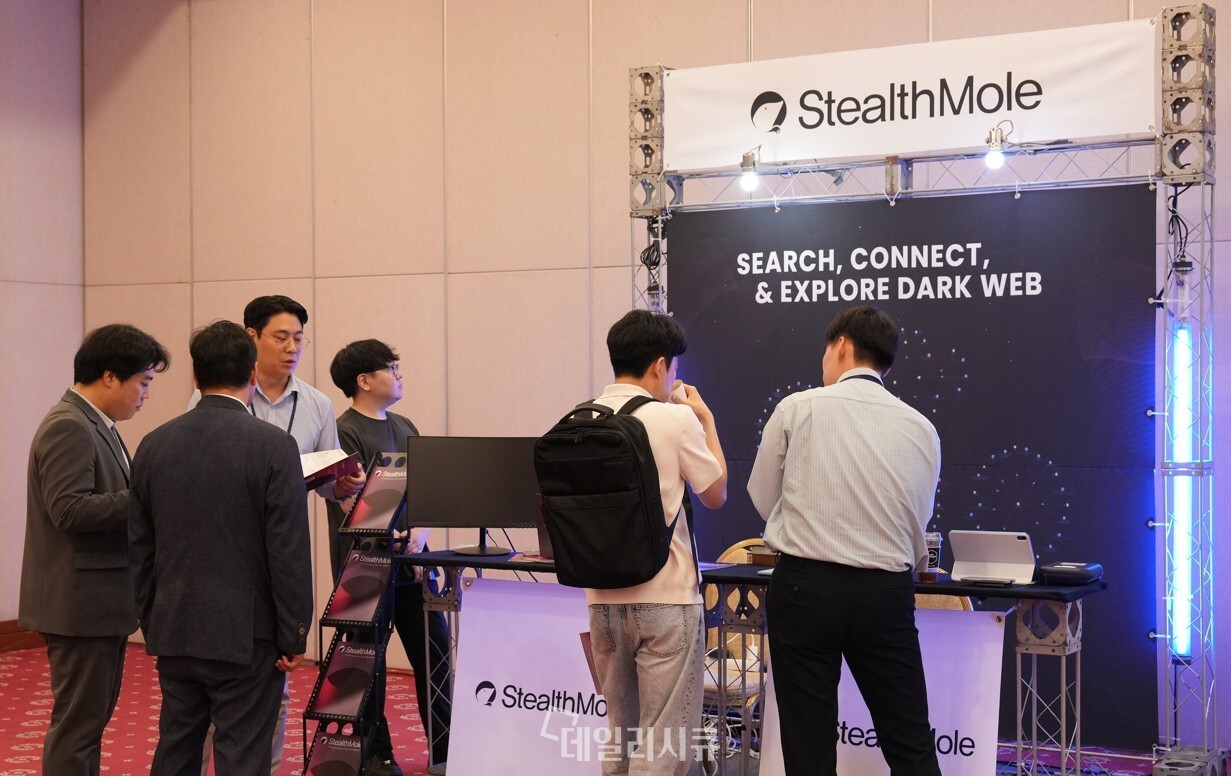 “하나의 계정 노출이 기업 전체 위협으로”…스텔스몰, KCSCON 2026서 계정유출 인텔리전스 공개AI 기반 딥웹·다크웹 위협 인텔리전스 기업 스텔스몰 인텔리전스(StealthMole Intelligence Pte. Ltd., 이하 스텔스몰)가 국내 기업을 겨냥한 랜섬웨어와 계정 탈취 공격에 대응하기 위한 계정유출 인텔리전스 전략을 강화하고 있다.스텔스몰은 9월 8일 서울 세종대학교 컨벤션센터에서 열린 ‘2026 대한민국 사이버 보안 …데일리시큐국내21일 전랜섬웨어유출·침해
 국내 의료기관을 노린 RDP 기반 Beast(GodDamn) 랜섬웨어 공격[이미지] 생성형 AI 제작 최근 국내 의료기관을 대상으로 RDP(원격 데스크톱 프로토콜)를 악용한 랜섬웨어 감염 사례가 확인되었습니다. 공격자는 RDP의 드라이브 리다이렉션(tsclient) 기능을 통해 공격 도구를 내부 네트워크에 전달하고, ProcessHacker, PCHunter 와 같은 도구로 보안 제품을…이스트시큐리티 알약 블로그국내21일 전랜섬웨어AI 보안
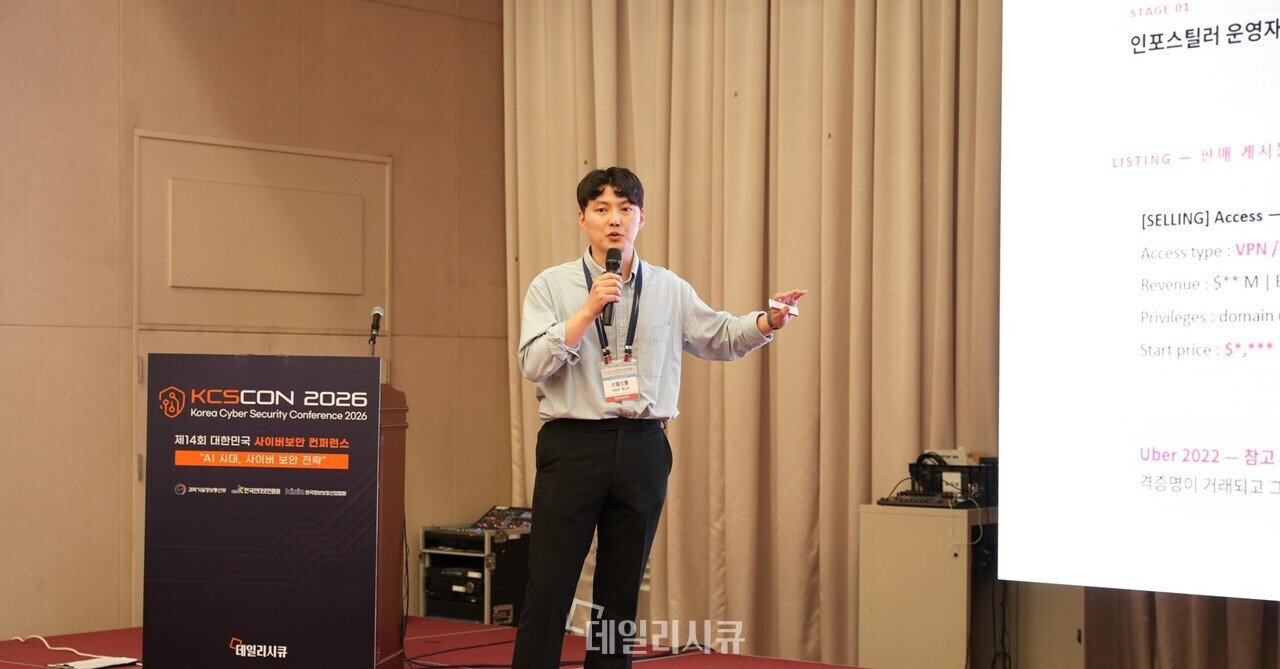 [KCSCON 2026] 스텔스몰 서승우 매니저 “다크웹에 노출된 계정이 랜섬웨어 침해의 출발점 될 수 있어”하반기 최대 사이버보안 컨퍼런스·전시회인 ‘2026 대한민국 사이버 보안 컨퍼런스(KCSCON 2026)’가 9월 8일 서울 세종대학교 컨벤션센터에서 개최됐다.데일리시큐가 주최하고 과학기술정보통신부, 한국인터넷진흥원(KISA), 한국정보보호산업협회가 후원한 KCSCON 2026에는 공공기관과 공기업, 정부 산하기관, 금융회사, 병원, 대학…데일리시큐국내22일 전랜섬웨어유출·침해
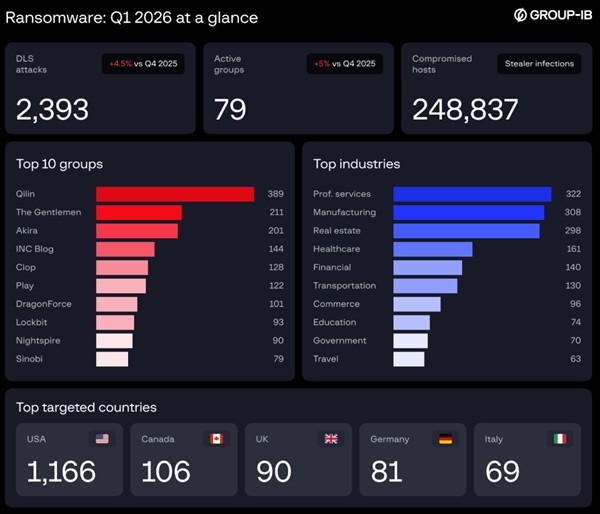 그룹아이비, 2026년 랜섬웨어 보고서 발표...조직 독립화와 AI 활용 가속화디지털 범죄 조사 및 보안 기업 그룹아이비가 자사의 위협 인텔리전스를 기반으로 2026년 랜섬웨어 생태계 주요 변화를 분석한 보고서를 발표했다.올해 랜섬웨어 생태계는 기존 소수 대형 서비스형 랜섬웨어(RaaS) 중심에서 벗어나 공격 조직의 독립화와 경쟁 조직 간 통합이 빠르게 진행되고 있다. 기업 네트워크 접근권 시장은 공개 거래에서 가치…데일리시큐국내26일 전랜섬웨어유출·침해
 Ransom & Dark Web Issues 2026년 9월 2주차ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 9월 2주차를 게시한다.           The Gentlemen, 캐나다 항공사 대상 랜섬웨어 공격 LAPSUS$ Group, Chapter II 활동 재…ASEC 분석 리포트국내26일 전랜섬웨어
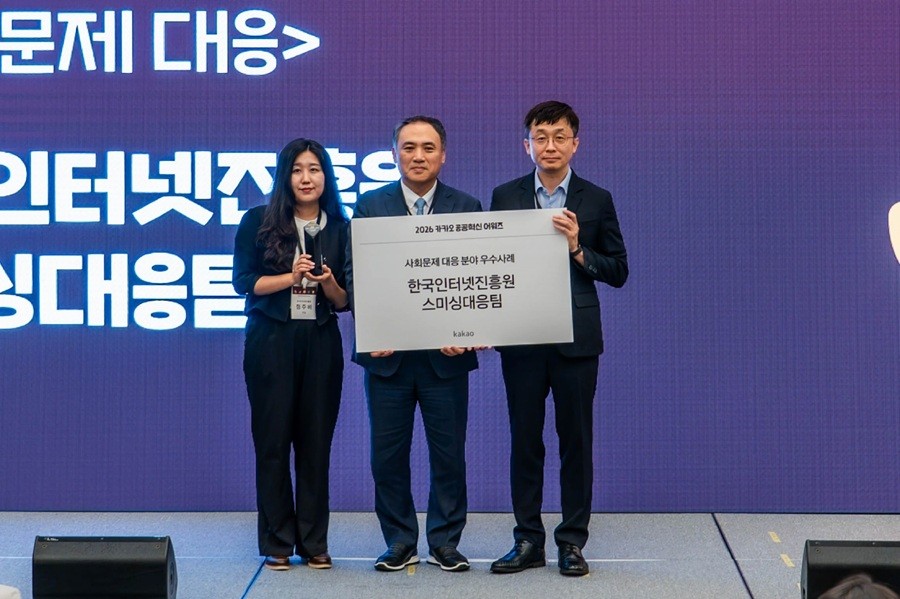 한국인터넷진흥원, 카카오 공공혁신 어워즈 수상한국인터넷진흥원(KISA)이 카카오톡 기반의 ‘보호나라 챗봇’을 통해 국민 편의를 높인 공로로 ‘카카오 공공혁신 어워즈’를 수상했다.카카오 공공혁신 어워즈는 공공부문에서 카카오 서비스를 활용해 국민 편의를 향상시킨 우수 사례를 발굴하기 위해 신설된 상이다. 한국인터넷진흥원은 보호나라 챗봇을 통해 국민 눈높이에 맞춘 생활 밀착형 사이버보안 …데일리시큐국내26일 전랜섬웨어피싱·사기
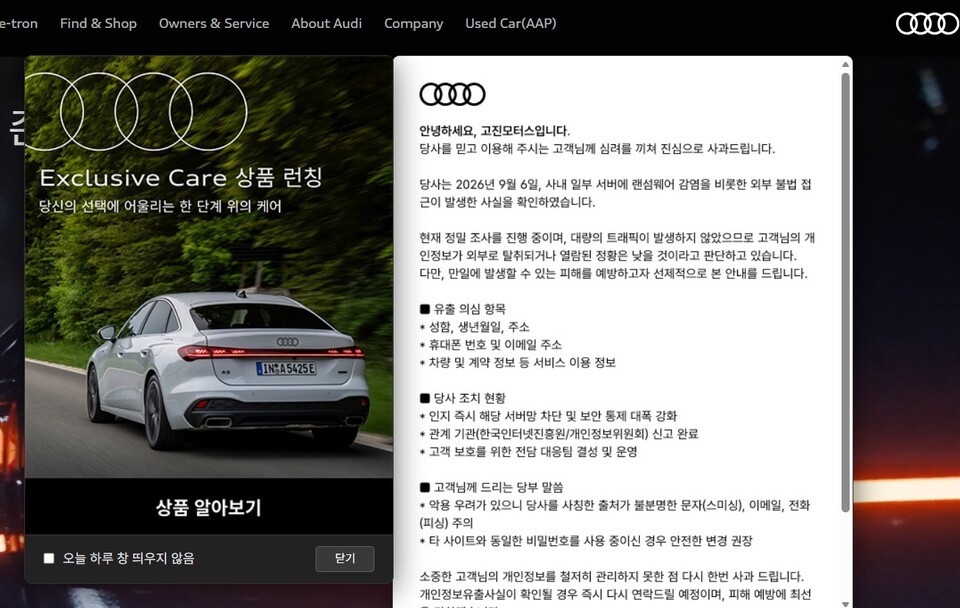 [단독] 고진모터스 랜섬웨어 감염·외부 불법 접근 확인…고객 개인정보 유출 가능성 조사아우디 공식 딜러 고진모터스가 랜섬웨어 공격을 받아 사내 일부 서버가 감염된 것으로 확인됐다. 회사는 고객 개인정보가 외부로 유출됐을 가능성을 배제하지 않고 고객들에게 관련 사실을 통지한 뒤 정밀 조사에 들어갔다.9일 데일리시큐 취재를 종합하면 고진모터스는 최근 고객들에게 문자와 홈페이지 공지를 통해 “2026년 9월 6일 사내 일부 서버…데일리시큐국내26일 전랜섬웨어유출·침해
 에브리존, '국방 AX 차세대 보안 융합 컨퍼런스' 참가에브리존이 '국방 AX 차세대 보안 융합 컨퍼런스'에 참가해 AI 기반 위협에 대응하는 안티랜섬웨어 솔루션 '화이트디펜더(WhiteDefender)'를 선보였다. 이번 행사는 인공지능 전환이 본격화되는 국방 환경에서 요구되는 차세대 보안 기술과 대응 전략을 공유하기 위해 마련됐다.공격자들이 AI를 활용해 악성코드를 제작하고 탐지를 우회하는…데일리시큐국내1개월 전랜섬웨어악성코드
 [박나룡 보안칼럼] 낙하산과 전문가 사이, KISA 원장의 딜레마한국인터넷진흥원(KISA)의 뿌리는 1996년 설립된 한국정보보호센터로 거슬러 올라간다. 이 조직은 2001년 한국정보보호진흥원으로 개편되며 정보보호 업무의 중심축이 되었고, 2009년에는 한국정보보호진흥원, 한국인터넷진흥원(NIDA), 정보통신국제협력진흥원(KIICA) 세 기관이 통합되며 지금의 KISA로 재출범했다. 올해로 설립 30년…데일리시큐국내1개월 전랜섬웨어유출·침해
 Ransom & Dark Web Issues 2026년 9월 1주차ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 9월 1주차를 게시한다.         ZaWoo, 전 세계 다수 기업 및 기관 대상 데이터 강탈 공격 Black X, 한국 자동차 부품 제조기업 대상 랜섬웨어 공격 …ASEC 분석 리포트국내1개월 전랜섬웨어
 베를린 행정망 해킹…랜섬웨어 조직 '리시다' “5.79TB 탈취” 주장, 당국 데이터 유출 확인독일 베를린 정부 행정망에서 발생한 사이버공격으로 실제 데이터가 외부로 유출된 사실이 확인됐다. 랜섬웨어 조직 리시다(Rhysida)는 공격 배후를 자처하며 5.79TB 규모의 데이터를 확보했다고 주장했지만, 베를린 당국은 정확한 유출 규모와 데이터 내용에 대해서는 조사를 계속하고 있다.베를린 주정부는 지난 8월 17일 행정망인 ‘베를린 …데일리시큐국내1개월 전랜섬웨어유출·침해
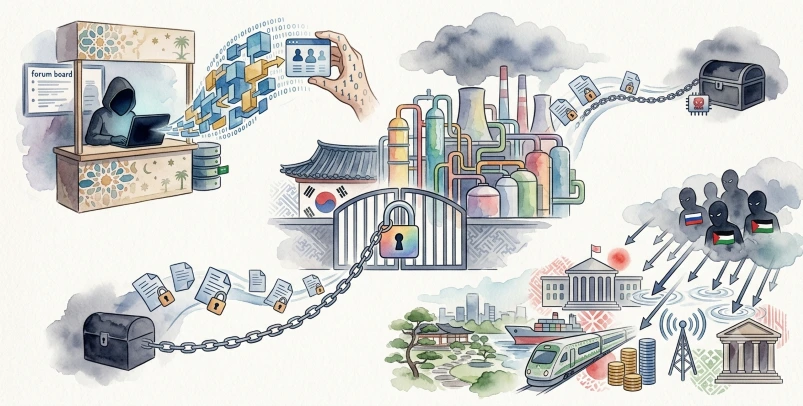 Ransom & Dark Web Issues 2026년 8월 4주차ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 8월 4주차를 게시한다.           사우디아라비아 디지털 엔터테인먼트 스트리밍 서비스 사용자 데이터 판매 정황 SAFEPAY, 한국 산업용 가스 제조 …ASEC 분석 리포트국내1개월 전랜섬웨어
 2026년 7월 국내외 금융권 관련 보안 이슈금융권 대상 유포 악성코드 통계 공격 1단계에서는 Phishing(피싱, 사용자를 속여 악성 링크나 첨부파일을 열게 만드는 기법)이 1.7로 가장 높았고, 전월 2.3 대비 하락했다. 공격 2단계에서는 Dropper/Downloader(추가 악성코드를 내려받는 유형)가 1.7로 가장 높았고, 전월 1.4 대비 상승했다. 공격 3단계에서는 …ASEC 분석 리포트국내1개월 전랜섬웨어피싱·사기
 2026년 7월 랜섬웨어 동향 보고서목적 및 범위 2026년 7월 랜섬웨어 동향 보고서는 신규 랜섬웨어 샘플 수량, 피해 시스템 수량, 피해 업체 통계를 바탕으로 국내외 주요 랜섬웨어 이슈를 정리한 내용이다. 피해 업체 통계는 랜섬웨어 그룹의 DLS(Dedicated Leaks Sites, 랜섬웨어 PR 사이트 또는 PR 페이지로 언급되는 것과 같음)에 공개된 정보를 기준으…ASEC 분석 리포트국내1개월 전랜섬웨어유출·침해
 Ransom & Dark Web Issues 2026년 8월 3주차ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 8월 3주차를 게시한다.           한국 배달 대행 플랫폼 관련 데이터 판매 정황 일본 클라우드 및 데이터센터 서비스 기업 비인가 접근 사고 Shiny…ASEC 분석 리포트국내1개월 전랜섬웨어클라우드·인프라
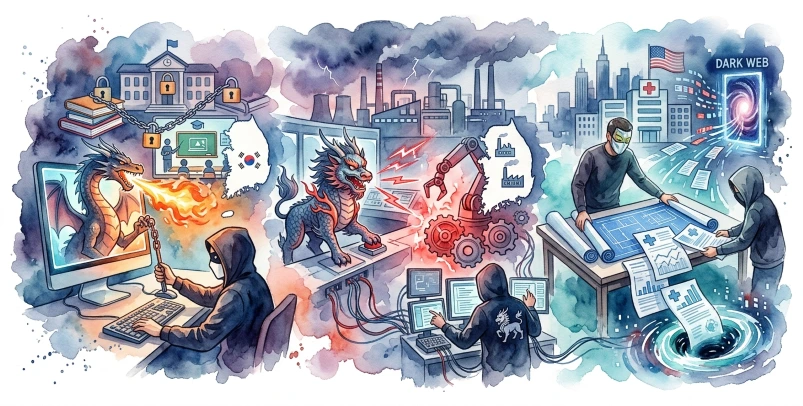 Ransom & Dark Web Issues 2026년 8월 2주차ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 8월 2주차를 게시한다.         DragonForce, 한국 온라인 교육 기업 대상 랜섬웨어 공격 Qilin, 한국 모터 및 로봇 기계 제조 기업 대상 랜섬웨어…ASEC 분석 리포트국내1개월 전랜섬웨어
 2026년 7월 다크웹 이슈 동향 보고서알림 2026년 7월 다크웹 이슈 동향 보고서는 딥웹 및 다크웹에서 발생한 주요 이슈를 정리한 내용이다. 일부 정보는 출처 특성상 사실 여부를 완전히 확인하기 어려운 경우가 있어, 공식 발표 여부를 교차 검증할 필요가 있다. 주요 이슈 RaidForums는 메인 도메인을 변경하고 기존 도메인 운영을 중단한 뒤 신규 도메인으로 전환했다. 신…ASEC 분석 리포트국내1개월 전랜섬웨어
 Ransom & Dark Web Issues 2026년 8월 1주차ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 8월 1주차를 게시한다.           한국 자동차 부품 제조기업 내부 서버 접근 권한 및 데이터베이스 판매 정황 튀르키예 HR 컨설팅 기업 고객사 데이터…ASEC 분석 리포트국내2개월 전랜섬웨어
 Ransom & Dark Web Issues 2026년 7월 5주차ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 7월 5주차를 게시한다.       Termite, 미국 비영리 의료기관 대상 랜섬웨어 공격 ShinyHunters, 글로벌 회계 및 컨설팅 기업 대상 데이터 유출 주장 The…ASEC 분석 리포트국내2개월 전랜섬웨어유출·침해
 [합동 사이버 보안 권고문] Operation Double Barrel (국가배후 해킹조직과 Gunra 랜섬웨어 그룹의 관계)이 기술분석보고서는 대한민국 국가정보원, 경찰청, 한국인터넷진흥원, 금융보안원 합동 사이버 보안 권고문 ‘국가배후 해킹조직의 우리 국민ㆍ기업 해킹 공격 주의 권고’의 일환으로 작성되었습니다.   개요   AhnLab SEcurity intelligence Center(ASEC)은 국가배후 해킹 그룹이 2025년부터 202…ASEC 분석 리포트국내2개월 전랜섬웨어취약점·패치
 2026년 6월 랜섬웨어 동향 보고서목적 및 범위 이 보고서는 2026년 6월 한 달 동안 수집된 랜섬웨어 샘플 수량, 피해 시스템 수량, 피해 업체 통계와 국내외 주요 이슈를 정리한 보고서이다. 피해 업체 통계는 랜섬웨어 그룹의 DLS(Dedicated Leaks Sites, 피해 정보를 공개하는 유출 사이트)에 게시된 정보를 기준으로 수집되었다. 주요 통계 피해 산업군.…ASEC 분석 리포트국내2개월 전랜섬웨어유출·침해
 Ransom & Dark Web Issues 2026년 7월 4주차ASEC Blog를 통해 한 주간의 ‘Ransom & Dark Web Issues’ – 2026년 7월 4주차를 게시한다.           한국 자율주행 로봇 제조기업의 소스코드 모음, 사이버 범죄 포럼에서 공유 랜섬웨어 그룹 Qilin, 스페인 공공 수…ASEC 분석 리포트국내2개월 전랜섬웨어
 2026년 2분기 랜섬웨어 동향보고서* { box-sizing: border-box; } .post-wrap { max-width: 700px; margin: 0 auto; font-family: AppleSDGothicNeo-Regular, 'Malgun Gothic', '맑은 고딕', dotum, 돋움, sans-serif; color: #000000; } .post-w…이스트시큐리티 알약 블로그국내2개월 전랜섬웨어
 배상민 ESRC 실장 인터뷰 "해커들, 이제는 회사와 비슷한 형태 갖춰"안녕하세요. 이스트시큐리티입니다. AI 기술의 발전과 함께 사이버 위협 환경도 빠르게 변화하고 있습니다. 랜섬웨어 조직을 비롯한 공격 그룹들은 점차 조직화·전문화되고 있으며, AI를 활용해 공격의 속도와 정교함을 높이고 있는데요. 이와 관련해 이스트시큐리티 시큐리티대응센터(ESRC) 배상민 실장이 최근…이스트시큐리티 알약 블로그국내4개월 전랜섬웨어피싱·사기
 스틸러·RAT·랜섬웨어를 결합한 복합 위협 악성코드 분석 - MoscowTeam_Steal[이미지] 생성형 AI 제작 최근 스틸러(Stealer), 원격 제어(RAT), 랜섬웨어(Ransomware) 기능을 하나의 바이너리에 통합한 복합형 악성코드가 발견되었습니다. 해당 악성파일 내부에는 "MoscowTeam_Steal"이라는 자체 워터마크가 포함되어 있으며, 아직 공개된 위협 …이스트시큐리티 알약 블로그국내4개월 전랜섬웨어유출·침해
 2026년 1분기 랜섬웨어 동향보고서* { box-sizing: border-box; } .post-wrap { max-width: 700px; margin: 0 auto; } strong { font-weight: 700; } .stat-box { background: #fef0f0; border-left: 4px solid #f25555; padding: 16px 20p…이스트시큐리티 알약 블로그국내5개월 전랜섬웨어
 Re:START 신규 프로모션 - 기업 보안, 지금 점검하고 가장 좋은 조건으로 도입하세요!by 이스트시큐리티 마케팅팀 안녕하세요, 이스트시큐리티입니다. 랜섬웨어, 악성코드, 내부 문서 유출, 생성형 AI 도입에 따른 보안 위험까지. 기업을 둘러싼 보안 위협은 그 범위와 속도가 날로 빠르게 진화하고 있습니다. '언젠가는 도입해야지'라고 미뤄왔던 보안 솔루션, 지금이 가장 좋은 조…이스트시큐리티 알약 블로그국내6개월 전랜섬웨어유출·침해
 파일이 흩어지면 보안도 흩어진다! 구축형 프라이빗 클라우드 스토리지, '인터넷디스크'by 이스트시큐리티 마케팅팀 안녕하세요, 이스트시큐리티입니다. 여러분의 조직에서 중요한 문서는 지금 어디에, 어떻게 저장되고 있나요? 직원 개인 PC에 흩어진 파일들, USB로 주고받는 자료, 메신저로 공유되는 기밀 문서들... 보안 담당자라면 한 번쯤 '우리 데이터가 과연 안전한가?'라는 불안함을 느…이스트시큐리티 알약 블로그국내7개월 전랜섬웨어유출·침해
 [이벤트] 이스트시큐리티, eGISEC 2026 참가! - 우리 기관 보안, 이제는 현장에서 직접 점검해보세요.by 이스트시큐리티 마케팅팀 안녕하세요, 이스트시큐리티입니다. 이스트시큐리티가 오는 2026년 3월 18일(수)부터 20일(금)까지 KINTEX 제1전시장에서 개최되는 eGISEC 2026 전자정부 정보보호 솔루션 페어 에 참가합니다. 이번 행사에서는 공공기관 및 기업 환경에 최적화된 엔드…이스트시큐리티 알약 블로그국내7개월 전랜섬웨어취약점·패치Inside the Ecosystem & Operations: DragonForceAuthor: Byeongyeol An, Gahyun Choi | S2W TALON This Figure was generated using Google Gemini Nano Banana Executive Summary (Introduction) DragonForce is a ransomware group active since Decem…S2W Blog국내7개월 전랜섬웨어유출·침해
 제로트러스트는 왜 '거버넌스'에서 완성될까? '기술'에서 '운영 체계'로 전환되는 보안 전략의 핵심!by 이스트시큐리티 마케팅팀 안녕하세요, 이스트시큐리티입니다. 제로트러스트(Zero Trust)는 더 이상 새로운 개념이 아닙니다. 그럼에도 불구하고 최근 기업 보안 환경에서 이 키워드가 다시 주목받는 이유는 분명합니다. 랜섬웨어, 내부자 위협, 공급망 공격처럼 경계 내부에서 시작되는 보안 사고가 일상…이스트시큐리티 알약 블로그국내8개월 전랜섬웨어정책·규제Detailed Analysis of LockBit 5.0Author: S2W TALON (HuiSeong Yang) First Published: Jan 19, 2026 This Figure was generated using Google Gemini Nano Banana Executive Summary (Introduction) The LockBit ransomware group began …S2W Blog국내8개월 전랜섬웨어유출·침해Detailed Analysis of DragonForce RansomwareAuthor: S2W TALON (Byeongyeol An) First Published: Jan 14, 2026 This Figure was generated using Google Gemini Nano Banana Executive Summary (Introduction) The DragonForce Ransomware Group, f…S2W Blog국내8개월 전랜섬웨어악성코드Ransomware Landscape in H1 2025: Statistics and Key IssuesAuthor : S2W TALON (HuiSeong Yang, ByeongYeol An, SeungHo Lee) First Published : Aug 12, 2025 Executive Summary This report analyzes ransomware group activities that occurred during the firs…S2W Blog국내1년 전랜섬웨어유출·침해ScarCruft’s New Language: Whispering in PubNub, Crafting Backdoor in Rust, Striking with RansomwareAuthor : Jiho Kim, Jaeki Kim | S2W TALON Last Modified : Aug 07, 2025 Photo by Simon Infanger on Unsplash The full report is available at the following link. PDF> ScarCruft’s New Language…S2W Blog국내1년 전랜섬웨어APT·위협행위자Detailed Analysis of AiLock RansomwareAuthor : S2W TALON (Huiseong Yang) First Published : July 07, 2025 Photo by BoliviaInteligente on Unsplash. This image has been cropped/edited for use in this blog. Executive Summary (Introd…S2W Blog국내1년 전랜섬웨어유출·침해SECURITY AFFAIRS MALWARE NEWSLETTER ROUND 117Security Affairs Malware newsletter includes a collection of the best articles and research on malware in the international landscape Malware Newsletter Lunex Unmasked: A New Information Ste…Security Affairs어제랜섬웨어피싱·사기
 Security Affairs newsletter Round 598 by Pierluigi Paganini – INTERNATIONAL EDITIONA new round of the weekly Security Affairs newsletter has arrived! Every week, the best security articles from Security Affairs are free in your email box. Enjoy a new round of the weekly Se…Security Affairs어제랜섬웨어취약점·패치CVE-2026-90970
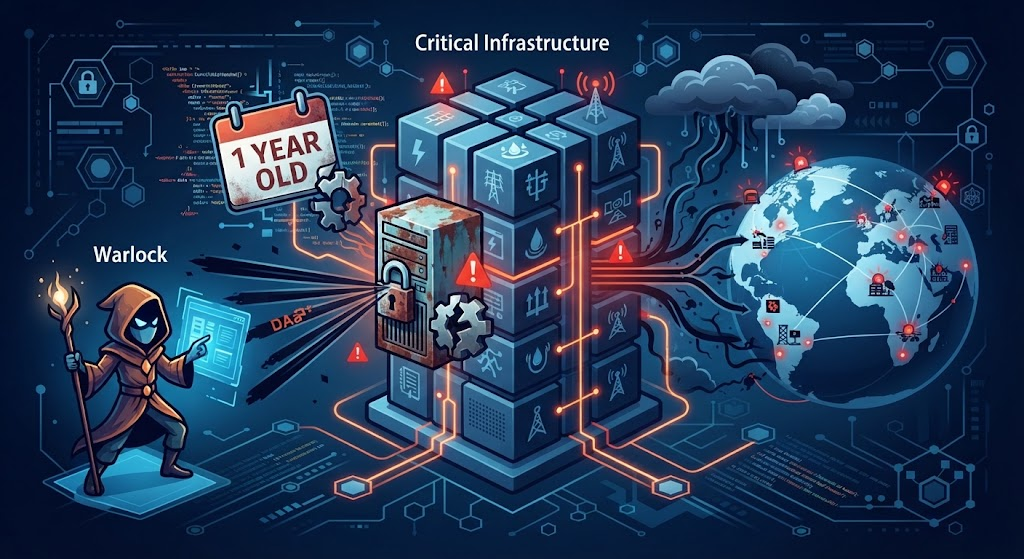 Warlock Ransomware Still Exploits Year-Old SharePoint Flaws to Hit Critical InfrastructureWarlock ransomware continues to exploit unpatched SharePoint flaws to breach water utilities, telecoms, governments, and universities worldwide. Warlock ransomware made headlines back in mid…Security Affairs어제랜섬웨어취약점·패치Warlock Exploits SharePoint Flaws to Disable Security Tools and Deploy RansomwareThe suspected China-linked threat actor known as Warlock is still continuing to weaponize Microsoft SharePoint vulnerabilities, likely both old and new, in attacks targeting organizations in…The Hacker News2일 전랜섬웨어취약점·패치
 Warlock ransomware breach SharePoint in water, telecom operator attacksThe China-linked ransomware group Warlock targeted a water utility, a telecom provider, a regional government body, and a university by exploiting SharePoint vulnerabilities to gain initial …BleepingComputer3일 전랜섬웨어취약점·패치
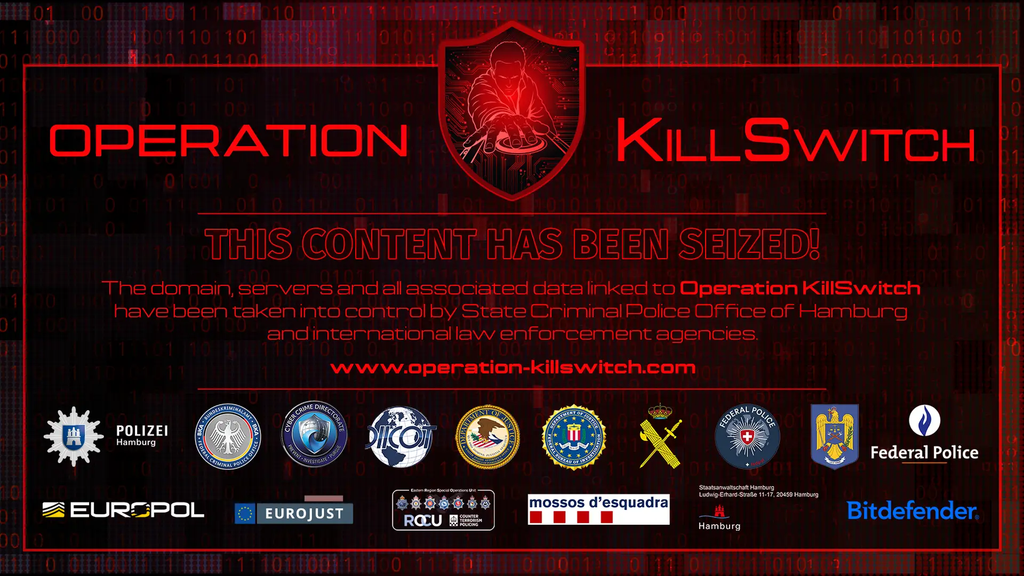 Operation KillSwitch: Police Dismantle KillSec Ransomware GroupOperation KillSwitch: Europol says the KillSec ransomware group, allegedly led by a 16-year-old, was dismantled after attacks on about 1,000 victims. Law enforcement seized control of KillSe…Security Affairs4일 전랜섬웨어유출·침해
 Police Arrest 16-Year-Old Suspected of Running KillSec, Seize Ransomware Leak Site and ServersPolice in Spain have arrested a 16-year-old whom investigators suspect of running the KillSec ransomware group. KillSec is accused of stealing data from organizations and threatening to publ…The Hacker News4일 전랜섬웨어유출·침해
🔌 피드 상태
죽은 피드를 목록에서 지우지 않습니다. 지우면 왜 빠졌는지 잊고 다음 사람이 다시 추가합니다.
| 피드 | 구분 | 상태 | 최근 항목 | 비고 |
|---|---|---|---|---|
| ASEC 분석 리포트 | 국내 · 보안기업 | 정상 | 30 | 실측 30건. 국내 표적 악성코드 분석이 가장 두껍다. |
| KrCERT 보안공지 | 국내 · 기관 | 정상 | 10 | 보호나라와 같은 게시판이다. 권고 본문·CVE 연결은 lib/kisa 가 따로 다룬다. |
| S2W Blog | 국내 · 보안기업 | 정상 | 10 | 실측 10건. 다크웹·위협 인텔리전스. |
| 데일리시큐 | 국내 · 매체 | 정상 | 50 | 실측 50건. |
| 이스트시큐리티 알약 블로그 | 국내 · 보안기업 | 정상 | 50 | 실측 50건. |
| 지니언스 시큐리티 센터 | 국내 · 보안기업 | 정상 | 10 | 실측 10건. |
| SK쉴더스 | 국내 · 보안기업 | 차단됨(403) | 403 (봇 차단). 우회하지 않는다 — 거부 의사 표시다. 링크만 다룬다. | |
| 보안뉴스 | 국내 · 매체 | 경로 불명 | news_rss.xml 이 200 을 주지만 홈으로 리다이렉트되어 항목 0건. 경로 재조사 대상. | |
| 이글루코퍼레이션 | 국내 · 보안기업 | 경로 불명 | 연결 실패(HTTP 000). 피드 경로 미확인. | |
| 하우리 | 국내 · 보안기업 | 경로 불명 | 404 — 피드 경로 미확인. | |
| BleepingComputer | 해외 · 매체 | 정상 | 15 | |
| Google Project Zero | 해외 · 보안기업 | 정상 | 10 | googleprojectzero.blogspot.com 은 302 로 이 주소로 옮겨졌다. 옛 주소를 쓰면 항목 0건. |
| Krebs on Security | 해외 · 매체 | 정상 | 10 | |
| SANS Internet Storm Center | 해외 · 기관 | 정상 | 10 | |
| Schneier on Security | 해외 · 매체 | 정상 | 10 | |
| Security Affairs | 해외 · 매체 | 정상 | 10 | |
| The Hacker News | 해외 · 매체 | 정상 | 50 | |
| CISA Cybersecurity Advisories | 해외 · 기관 | 차단됨(403) | 피드가 403. 다만 **KEV JSON 은 정상**이라 핵심 데이터는 확보돼 있다. | |
| Microsoft MSRC Blog | 해외 · 보안기업 | 경로 불명 | 301 → HTML 페이지. RSS 경로 미확인. |
403(거부)과 404(경로 변경)는 대응이 다릅니다. 403 은 우회하지 않습니다 — 보안 사이트가 봇 차단을 우회하는 것은 그 자체로 모순입니다.
HTTP 200 인데 항목이 0건인 피드가 있습니다. 응답 코드만 보면 정상으로 집계되어, 수집이 멈춘 것을 몇 주 뒤에 알게 되는 유형입니다 — 그래서 항목 수까지 저장해 화면에 그대로 드러냅니다. 현재 빈 피드 0개 · 수집 불가 6개.