피싱·사기 관련 소식
국내 보안기업 분석을 앞에 둡니다 — 글로벌 매체는 하루 수십 건씩 쏟아지지만 국내 분석은 주 단위라, 최신순으로만 뽑으면 국내 글이 영영 화면에 안 나옵니다. 본문은 복제하지 않고 링크와 발췌만 드립니다.
피싱·사기
발행일 최신순
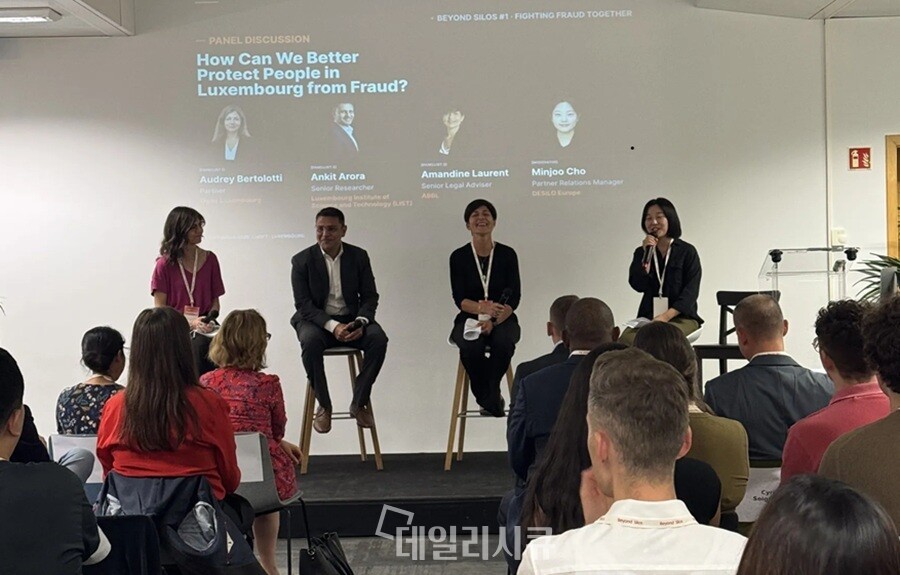 디사일로, 룩셈부르크 LHoFT와 금융사기 대응 포럼 개최디사일로가 룩셈부르크 금융기술 허브 LHoFT와 함께 지난달 29일 룩셈부르크에서 금융사기 대응 포럼 '비욘드 사일로(Beyond Silos)' 첫 행사를 개최했다. '함께 막는 금융사기'를 주제로 열린 이번 행사에는 은행, 규제기관, 연구기관 관계자 85명이 참석했다.비욘드 사일로는 금융기관마다 따로 대응하는 한계를 넘어 기관 간 협력을…데일리시큐국내3일 전피싱·사기정책·규제
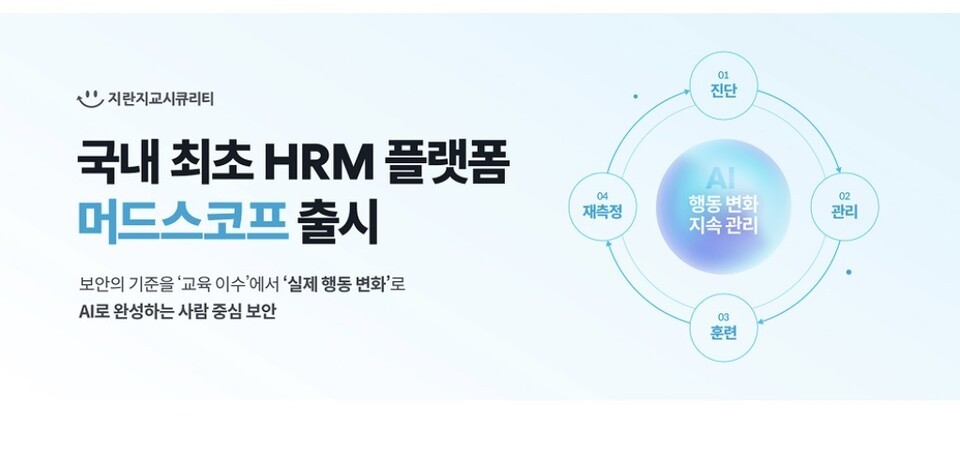 피싱메일 클릭·신고 행동까지 AI로 점수화…지란지교시큐리티 ‘머드스코프’ 출시지란지교시큐리티(대표 조원희)가 임직원의 메일 보안 행동을 인공지능으로 분석해 위험도를 측정하고 관리하는 휴먼 리스크 관리(HRM) 플랫폼 ‘머드스코프(MudScope)’를 출시했다고 30일 밝혔다.기존 보안 솔루션이 악성메일을 탐지·차단하거나 임직원을 대상으로 보안교육과 모의훈련을 진행하는 데 집중했다면, HRM은 실제 위협 상황에서 구…데일리시큐국내5일 전피싱·사기악성코드
 2026년 8월 APT 공격 동향 보고서(국내)개요 안랩은 자사 인프라를 활용해 국내 타겟의 APT(Advanced Persistent Threat) 공격을 모니터링했다. 본 보고서는 2026년 8월 한 달 동안 확인된 국내 APT 공격의 유형과 통계를 정리한 내용이다. APT 국내 공격 동향 국내에서 확인된 APT 공격의 대부분은 Spear Phishing(특정 개인이나 집단을 노린…ASEC 분석 리포트국내6일 전피싱·사기APT·위협행위자
 파이코인 계정 보호 문자 주의, 피싱 사이트로 지갑 탈취어느 날 갑자기 암호화폐 계정을 보호해 준다는 문자 한 통이 도착했다. 하지만 이 문자에는 사용자의 지갑 정보를 빼내기 위한 소름 돋는 의도가 숨어 있다. 최근 Pi Coin 계정 보호를 사칭해 사용자를 피싱 페이지로 유도한 뒤 암호화폐 지갑 정보를 탈취하는 스미싱 캠페인이 확인됐다. 공격자는 실제 Pi Network 서비스와 비슷하게 꾸…ASEC 분석 리포트국내6일 전피싱·사기유출·침해
 AI스페라, IP 주소로 연결된 도메인 찾는 AI 기술 특허 등록AI스페라가 'IP 주소와 연결된 도메인을 도출하는 전자 장치 및 그 방법'에 대한 국내 특허 등록을 완료했다.이번 특허는 특정 IP 주소가 실제로 어떤 도메인과 연결되어 있는지 AI로 식별하는 기술이다. 일반적인 DNS가 도메인을 기반으로 IP 주소를 찾는 방식과 달리, 반대로 IP 주소에서 출발해 관련 도메인을 분석한다. 이를 통해 피…데일리시큐국내6일 전피싱·사기정책·규제
 견적서 요청을 위장한 피싱 메일 주의최근 AhnLab SEcurity intelligence Center(ASEC)에서는 프로젝트 견적서 제출 요청을 위장한 피싱 메일이 유포되고 있음을 확인했다. 이메일 본문에는 프로젝트의 예산안 논의를 위해 견적서를 제출해 달라는 내용으로 위장하고 있으며, 확인을 위해 첨부된 압축파일을 다운로드 하도록 유도한다.   [그림 1] …ASEC 분석 리포트국내6일 전피싱·사기
 프로젝트 자재 구매 요청서로 위장한 피싱 메일 주의최근 AhnLab Security intelligence Center(ASEC)에서는 프로젝트 자재 구매 요청서로 위장한 피싱 메일 유포 사례를 확인했다. 해당 이메일은 국내 특정 기업의 직원을 사칭하며, 수신자에게 첨부된 프로젝트 자재 구매 요청서로 위장한 악성 XLS 파일을 확인하도록 유도한다.   [그림 1] 피싱 이메일 본…ASEC 분석 리포트국내6일 전피싱·사기악성코드공공기관 사칭 해킹메일을 통한 사기 시도 사례 보고KrCERT 보안공지국내6일 전피싱·사기유출·침해
 카스퍼스키, 백신 업데이트 개발·배포 과정 SOC 2 Type II 감사 완료카스퍼스키가 윈도와 유닉스용 안티바이러스 데이터베이스의 개발·배포 과정에 대한 SOC 2 Type II 감사를 완료했다고 28일 밝혔다.독립 감사기관은 2025년 8월부터 2026년 7월까지 관련 보안 통제가 실제로 운영됐는지 평가했다. 카스퍼스키에 따르면 감사 결과, 데이터베이스 개발·시험·배포 과정이 무단 변경으로부터 보호되고 있는 것…데일리시큐국내7일 전피싱·사기
 목소리까지 흉내 내는 피싱…보안 책임자 41% “딥페이크 전화 공격 경험”AI로 만든 목소리와 영상을 이용해 직원을 속이려는 공격이 기업의 전화·화상 통화로 확산하고 있다. 상대의 목소리가 익숙하다는 이유만으로 송금이나 계정 변경 요청을 승인해서는 안 된다는 지적이 나온다.가트너가 올해 3월부터 5월까지 최고정보보안책임자(CISO) 또는 이에 준하는 보안 임원 297명을 조사한 결과, 응답자의 41%는 지난 1…데일리시큐국내7일 전피싱·사기AI 보안
 2026년 8월 국내외 금융권 관련 보안 이슈금융권 대상 유포 악성코드 통계 악성코드 유포 동향. 공격 1단계에서는 Phishing이 2.1로 가장 높았고 전월 1.8 대비 상승했다. 공격 2단계에서는 Dropper/Downloader가 1.1로 가장 높았고 전월 3.2 대비 하락했다. 공격 3단계에서는 Infostealer가 0.3으로 가장 높았고 전월 0.4 대비 하락했다. We…ASEC 분석 리포트국내7일 전랜섬웨어피싱·사기
 추석 연휴 택배·경품 사칭 스미싱 주의…KISA·금융권 비상대응추석 연휴를 맞아 택배 배송조회와 경품 이벤트 등을 사칭한 스미싱에 주의가 요구된다. 한국인터넷진흥원(KISA)은 ‘추석 특별 경품’, ‘배송 조회’, ‘교통법규 위반’ 등을 미끼로 개인정보를 빼내거나 금전 피해를 유발하는 문자메시지가 유포될 수 있다고 경고했다. KISA와 금융보안원은 연휴 기간 사이버위협 비상대응체계를 가동한다. 문자 …데일리시큐국내10일 전피싱·사기유출·침해
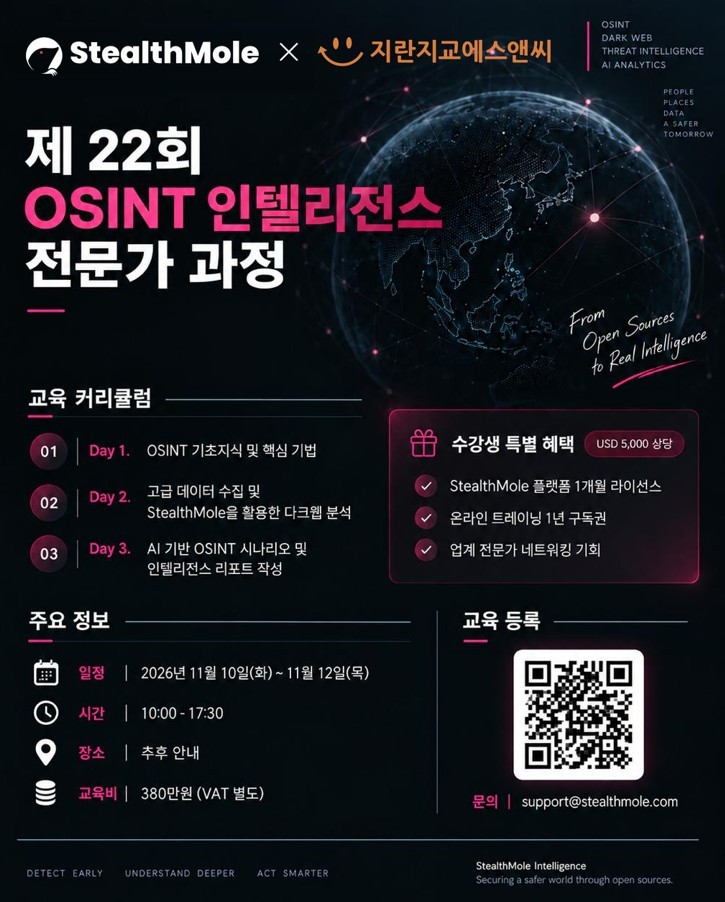 스텔스몰·지란지교에스앤씨, ‘제22회 OSINT 인텔리전스 전문가 과정’ 개최사이버 위협 인텔리전스 기업 스텔스몰(StealthMole, 대표 허영일)이 지란지교에스앤씨와 공동으로 오는 11월 10일부터 12일까지 3일간 ‘제22회 OSINT 인텔리전스 전문가 과정’을 개최한다.이번 교육은 정부기관과 민간기업 보안 실무자, 사이버범죄 수사기관 관계자 등을 대상으로 진행되며 공개정보정보(OSINT) 수집·분석부터 다…데일리시큐국내12일 전피싱·사기유출·침해
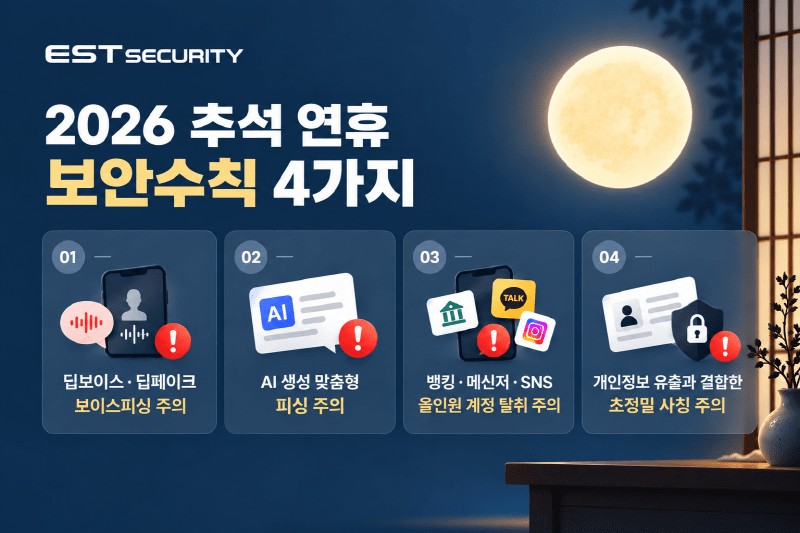 추석 연휴 ‘AI 사기 주의보’…얼굴·목소리도 못 믿는다추석 연휴를 앞두고 인공지능(AI)을 악용한 딥보이스와 딥페이크, 맞춤형 피싱 등 신종 사기에 대한 주의가 요구된다. 음성이나 영상통화만으로 상대방의 신원을 확인하는 기존 방식도 더 이상 안전하지 않다는 지적이다.이스트소프트의 보안 전문 자회사 이스트시큐리티(대표 정상원)는 추석 연휴를 앞두고 AI 기술을 악용한 명절 사기 4대 유형을 공…데일리시큐국내13일 전피싱·사기AI 보안
 랜섬웨어를 유포하는 사설 HTS 프로그램AhnLab SEcurity intelligence Center(ASEC)은 최근 사설 홈트레이딩시스템(HTS : Home Trading System)을 통해 랜섬웨어가 유포된 사례를 확인하였다. 랜섬웨어 유포에 사용된 HTS 프로그램은 “UBP 에셋”이라는 이름이며 과거부터 온라인 투자 사기에 악용되어 왔다. 202…ASEC 분석 리포트국내17일 전랜섬웨어피싱·사기
 기업 41%, AI 도입으로 보안 투자 확대...섀도우 AI 위협 증가카스퍼스키가 AI 도입과 기업 보안 투자 현황을 담은 조사 보고서를 발표했다.조사 결과에 따르면 응답 기업의 41%가 AI 도입을 정보보안 투자 확대의 주요 요인으로 꼽았다. IT 보안 침해 비용 증가, 클라우드 인프라 전환, 최근 발생한 보안 사고 역시 투자 확대의 원인으로 집계됐다.기업의 19%는 AI 취약점을 가장 위험한 위협 중 하…데일리시큐국내18일 전취약점·패치피싱·사기2026년 8월 APT 그룹 동향 보고서동향 2026년 8월 APT 위협 동향은 국가 지원 위협 행위자들이 오픈소스 공급망 침해, 생성형 AI 활용, 정상 클라우드 서비스 악용, 취업 사기, 제로데이 취약점 악용을 결합해 공격한 사례를 정리한 내용이다. 특히 GitHub, GitLab, OneDrive, Telegram, Discord, Google Sheets, 블록체인 네트…ASEC 분석 리포트국내18일 전취약점·패치피싱·사기추석 명절 연휴기간 스미싱, 피싱 등 사이버사기 주의KrCERT 보안공지국내18일 전피싱·사기
 정상 Slack 초대 기능을 악용한 회사 임원 사칭 피싱 메일 주의![이미지] 생성형 AI 제작 최근 협업 도구인 Slack의 정상적인 '워크스페이스 초대' 기능을 악용한 피싱 메일이 국내 기업을 대상으로 유포 중인 것으로 확인되었습니다. 참고하세요 Slack은 기업이나 팀이 업무용 메신저처럼 사용하는 협업 도구로, 이메일 대신 채널과 대화방에서 소통하고 파일을 공유하는 서비스입니…이스트시큐리티 알약 블로그국내20일 전피싱·사기악성코드
 카스퍼스키, 여행객 겨냥한 사이버 위협 경고...피싱·악성코드 주의보휴가철을 맞아 여행객을 노린 사이버 위협이 증가하는 가운데, 글로벌 사이버 보안 기업 카스퍼스키가 여행 관련 디지털 보안 정보를 담은 '카스퍼스키 안전 여행 인사이트'를 공개했다.여행객들이 예약과 현지 활동 과정에서 디지털 플랫폼 의존도가 높아지면서 이를 노린 범죄 시도가 이어지고 있다. 실제로 카스퍼스키 솔루션은 지난 1년간 인기 여행 …데일리시큐국내21일 전피싱·사기악성코드
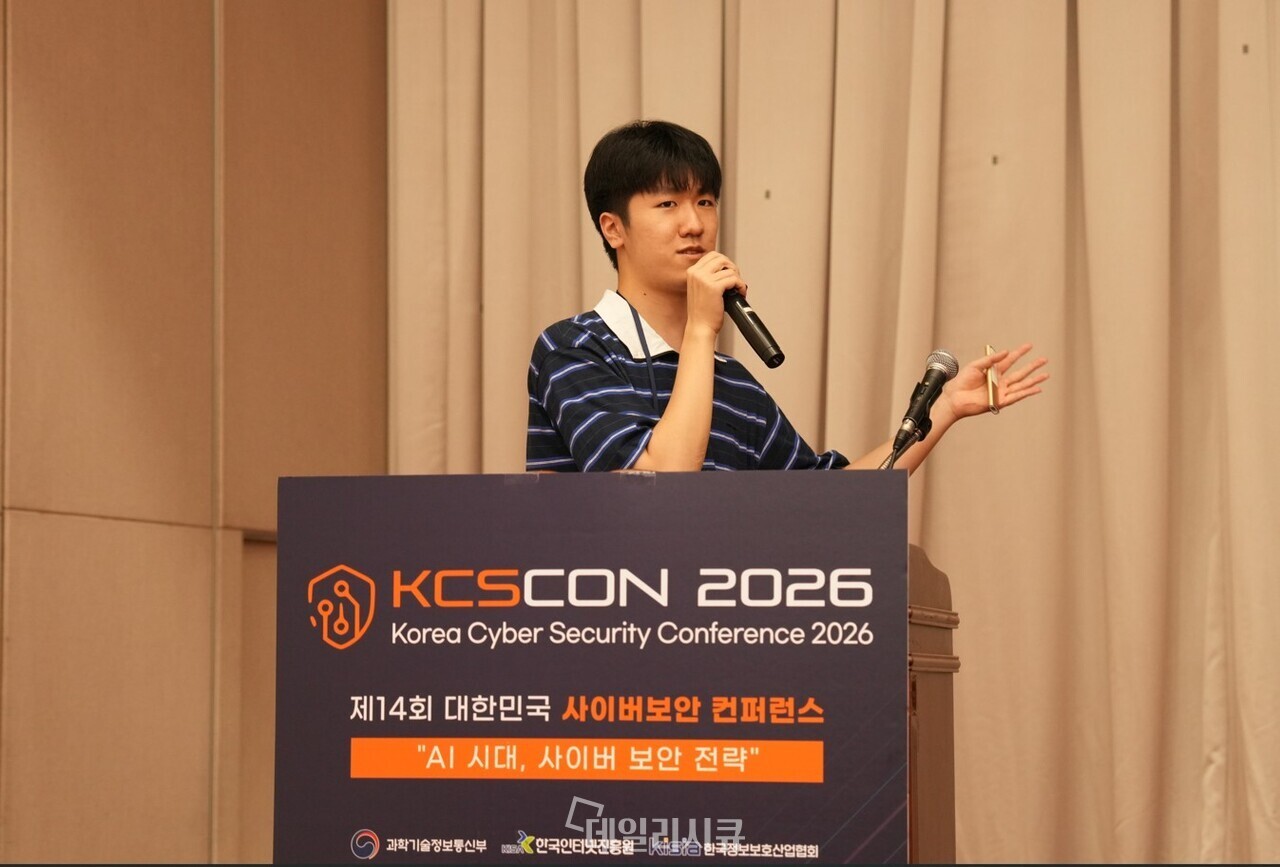 [KCSCON 2026] 엔키화이트햇 김영운 연구원 “2026년 북한 김수키 해킹그룹, 스피어피싱 넘어 지속성 확보에 집중”하반기 최대 사이버보안 컨퍼런스·전시회인 ‘2026 대한민국 사이버 보안 컨퍼런스(KCSCON 2026)’가 9월 8일 서울 세종대학교 컨벤션센터에서 개최됐다.데일리시큐가 주최하고 과학기술정보통신부, 한국인터넷진흥원(KISA), 한국정보보호산업협회가 후원한 KCSCON 2026에는 공공기관과 공기업, 정부 산하기관, 금융회사, 병원, 대학…데일리시큐국내22일 전피싱·사기유출·침해
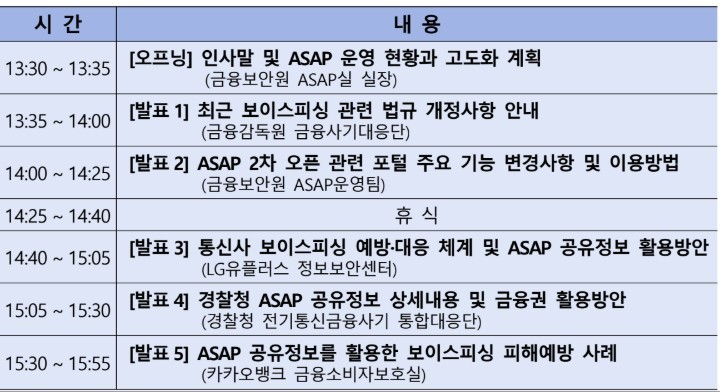 금융보안원, 보이스피싱 대응 ‘ASAP 활용 설명회’ 개최금융보안원(원장 박상원)은 11일 서울 여의도 금융투자협회 불스홀에서 금융회사와 가상자산거래소 실무담당자 약 200명을 대상으로 ‘ASAP 활용 설명회’를 개최했다.ASAP은 보이스피싱 관련 정보를 금융권과 관계기관이 공유·분석할 수 있도록 구축한 AI 기반 정보공유·분석 플랫폼이다. 최근 개정된 통신사기피해환급법 시행으로 제2금융권과 통…데일리시큐국내24일 전피싱·사기정책·규제
 노드VPN, 소비자 보안 보고서 발표...피싱 공격 99%가 유명 브랜드 사칭노드VPN은 상반기 사이버 위협 동향을 담은 첫 소비자 사이버 보안 보고서를 발표했다. 이 보고서는 최신 위협 지표를 바탕으로 생성형 AI와 고도화된 공격 수단이 소비자를 표적으로 삼는 실태를 조명했다.올해 가장 두드러진 특징은 공격자들이 시스템 취약점 대신 인간의 신뢰를 악용한다는 점이다. 과거의 무작위 기술 공격에서 벗어나 긴급성과 친…데일리시큐국내26일 전취약점·패치피싱·사기
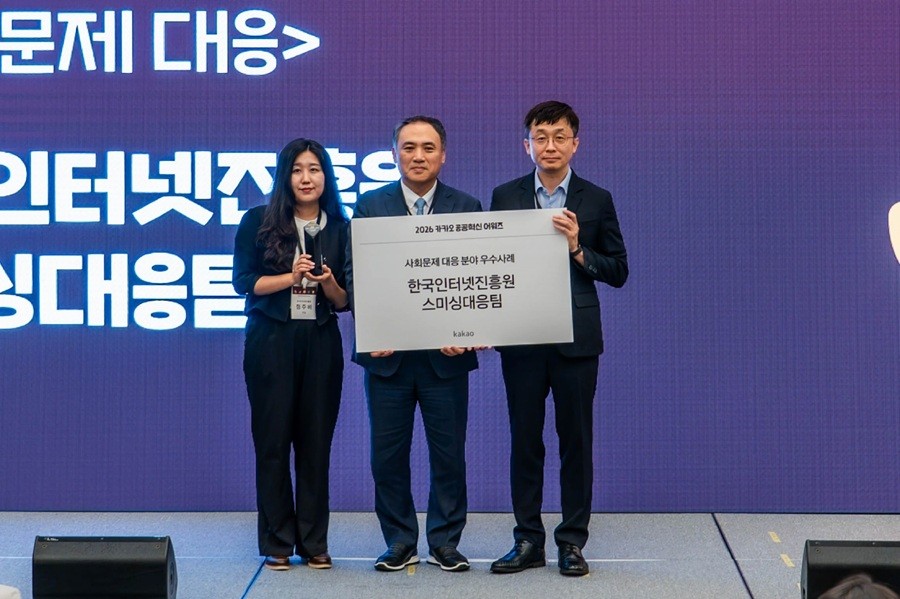 한국인터넷진흥원, 카카오 공공혁신 어워즈 수상한국인터넷진흥원(KISA)이 카카오톡 기반의 ‘보호나라 챗봇’을 통해 국민 편의를 높인 공로로 ‘카카오 공공혁신 어워즈’를 수상했다.카카오 공공혁신 어워즈는 공공부문에서 카카오 서비스를 활용해 국민 편의를 향상시킨 우수 사례를 발굴하기 위해 신설된 상이다. 한국인터넷진흥원은 보호나라 챗봇을 통해 국민 눈높이에 맞춘 생활 밀착형 사이버보안 …데일리시큐국내26일 전랜섬웨어피싱·사기
 넷스카우트, QKS 그룹 스파크 매트릭스 'DDoS 방어 리더' 2년 연속 선정넷스카우트가 시장조사기관 QKS 그룹이 발표한 '2026 DDoS 방어 스파크 매트릭스'에서 리더 및 에이스 퍼포머로 2년 연속 선정됐다. 넷스카우트는 기술적 우수성과 고객 영향력 부문에서 높은 평가를 받았다.QKS 그룹의 스파크 매트릭스는 주요 DDoS 방어 솔루션 기업의 기술 역량과 시장 경쟁력을 분석해 순위를 매긴다. 넷스카우트는 상…데일리시큐국내1개월 전피싱·사기정책·규제
 보이스피싱 종합대책 1년…발생건수 40%·피해액 43% 줄었다정부가 지난해부터 추진한 ‘보이스피싱 근절 종합대책’ 시행 이후 보이스피싱 발생 건수와 피해액이 큰 폭으로 감소한 것으로 나타났다. 범행 전화번호 긴급차단과 인공지능(AI) 기반 탐지, 금융·통신·수사기관 간 정보공유, 해외 범죄조직에 대한 국제공조 등을 강화하면서 기존 사후 수습 중심의 대응 체계가 선제 예방·차단 중심으로 전환된 결과로…데일리시큐국내1개월 전피싱·사기AI 보안
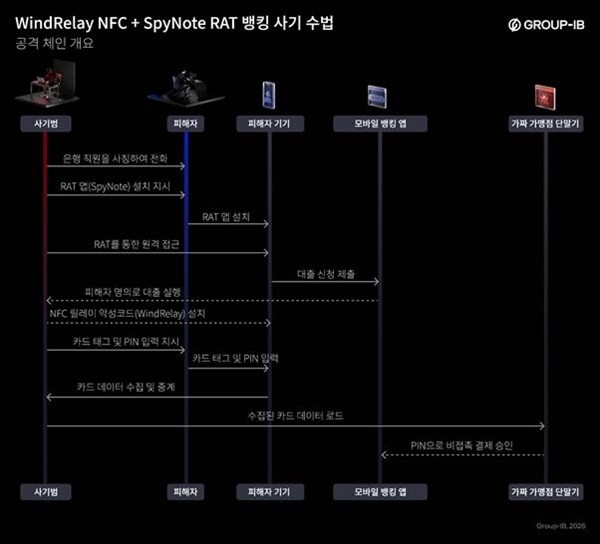 그룹아이비, 신종 '윈드릴레이' 악성코드 발견...실시간 통화 중 원격 제어와 NFC 노린다그룹아이비가 원격 접속 트로이목마와 연동해 실물 카드 데이터를 가짜 단말기로 중계하는 신종 NFC 중계 악성코드를 확인했다.그룹아이비는 2일 신종 NFC 중계형 악성코드 'WindRelay'를 발견했다고 밝혔다. 이 악성코드는 감염된 기기의 NFC 기능을 악용해 피해자의 비접촉식 카드 데이터를 원격의 가짜 결제 단말기로 실시간 전송하도록 …데일리시큐국내1개월 전피싱·사기악성코드2026년 7월 APT 공격 동향 보고서(국내)개요 안랩은 자사 인프라를 활용해 국내 타겟의 APT(Advanced Persistent Threat, 지능형 지속 공격) 공격을 모니터링했다. 이 보고서는 2026년 7월 한 달 동안 확인된 국내 APT 공격의 분류, 통계, 유형별 기능을 정리한 내용이다. APT 국내 공격 동향 국내에서 확인된 APT 공격의 대부분은 Spear Phis…ASEC 분석 리포트국내1개월 전피싱·사기APT·위협행위자2026년 7월 국내외 금융권 관련 보안 이슈금융권 대상 유포 악성코드 통계 공격 1단계에서는 Phishing(피싱, 사용자를 속여 악성 링크나 첨부파일을 열게 만드는 기법)이 1.7로 가장 높았고, 전월 2.3 대비 하락했다. 공격 2단계에서는 Dropper/Downloader(추가 악성코드를 내려받는 유형)가 1.7로 가장 높았고, 전월 1.4 대비 상승했다. 공격 3단계에서는 …ASEC 분석 리포트국내1개월 전랜섬웨어피싱·사기
 견적서 확인 요청으로 위장한 피싱 메일 주의 (PhantomStealer)최근 AhnLab Security intelligence Center(ASEC)에서 견적서 확인 요청으로 위장한 피싱 메일 유포 사례를 확인했다. 공격자는 해외 특정 기업의 영업팀 직원을 사칭하였으며, 기존 견적의 수정 및 제품 버전 확인이 필요한 것처럼 안내하여 수신자의 첨부 파일 열람을 유도하며, 메일에는 악성 파일이 포함된 ̶…ASEC 분석 리포트국내1개월 전피싱·사기악성코드
 거래 영수증을 위장한 피싱 메일 주의최근 AhnLab Security intelligence Center(ASEC)에서는 거래 영수증으로 위장한 피싱 메일 유포 사례를 확인했다. 해당 이메일은 미국의 특정 기업의 직원을 사칭하였으며. 본문에는 거래 영수증이 첨부되어 있으므로 검토 후 계좌 입금 여부를 알려달라는 내용이 포함되어 있으며, 수신자가 첨부파일을 열람하도록 유도한다…ASEC 분석 리포트국내1개월 전피싱·사기
 AI는 공격의 도구이자 대상이다 - 모든 위협을 막을 수 없다면, 행위로 탐지하라1. 서버 공격 동향 1.1 AI 기반 사이버 위협 동향 생성형 AI는 문서 작성과 업무 자동화를 넘어 사이버 공격 과정에서도 빠르게 활용되고 있습니다. 공격자는 AI를 이용해 공격 대상 정보를 수집하고, 피싱 문구를 작성하며, 악성코드와 공격 스크립트를 수정하는 등 기존 공격 절차를 더욱 빠르고 효율적으로 수행하고 있습니다. 최근 확인되…지니언스 시큐리티 센터국내1개월 전피싱·사기악성코드
 상품 파손 사칭 메일로 유포되는 다단계 정보탈취 악성코드 주의[이미지] 생성형 AI 제작 국내 정부기관 담당자를 대상으로 상품 파손 클레임을 사칭한 스피어피싱 메일이 확인되었습니다. 해당 메일은 악성코드를 직접 첨부하는 대신 외부 파일 공유 서비스 링크를 통해 압축 파일을 내려받도록 유도하며, 내부에는 정상 서명된 Microsoft Excel 실행 파일과 악성 DLL파일이 …이스트시큐리티 알약 블로그국내2개월 전피싱·사기유출·침해
 Larva-24009 공격자의 피싱 메일 공격 사례 분석Larva-24009 공격자는 적어도 2023년부터 활동하고 있는 공격자로서 국내외 사용자들을 대상으로 피싱 메일 공격을 수행해 악성코드를 설치하고 있다. ASEC(AhnLab SEcurity intelligence Center)은 2024년에도 해당 공격자의 공격 사례를 공개한 바 있으며 [1] [2] [3] 이후 Cyble사에서도 동일…ASEC 분석 리포트국내2개월 전피싱·사기악성코드2026년 6월 APT 공격 동향 보고서(국내)내용 안랩은 자사 인프라를 활용해 국내 타겟 APT(Advanced Persistent Threat, 지속적으로 은밀하게 진행되는 공격) 공격을 모니터링했다. 본 보고서는 2026년 6월에 확인된 국내 APT 공격의 분류와 통계를 정리하고, 유형별 기능을 설명한다. 목적 및 범위 국내에서 확인된 APT 공격의 대부분은 Spear Phish…ASEC 분석 리포트국내2개월 전피싱·사기APT·위협행위자
 Kimsuky 그룹의 외교 관련 종사자 사칭 공격 사례 (PebbleDash, PrxClient)AhnLab SEcurity intelligence Center(ASEC)은 과거 “PebbleDash와 RDP Wrapper를 악용한 Kimsuky 그룹의 최신 공격 사례 분석”[1] 포스팅을 통해 스피어 피싱 공격을 사용해 PebbleDash 악성코드를 설치하는 공격 사례를 공개하였다. 동일한 공격자는 2026년에…ASEC 분석 리포트국내2개월 전피싱·사기APT·위협행위자
 세무 위반 통지 사칭 피싱 메일을 통한 원격제어 악성코드 유포 주의[이미지] 생성형 AI 제작 이스트시큐리티 대응센터(ESRC)에서 운영 중인 TDS(Threat Detection System) 이메일 모니터링 시스템을 통해, 국세 당국의 세무 위반 통지를 사칭한 피싱 메일이 확인되었습니다. 본 메일은 본문에 삽입된 링크로 악성 실행 파일을 다운로드 및 실행하도록 유도하며, 감염…이스트시큐리티 알약 블로그국내2개월 전피싱·사기악성코드
 AI vs AI: 구조부터 다른 AI SOC는 무엇인가요?2025년 12월, AI가 생성한 피싱 공격 비중은 전체의 56%를 넘어섰습니다. 2024년 4%에 불과했던 수치가 단 1년 만에 56%로 치솟은 것입니다. IBM 2026 X-Force 위협 인텔리전스 인덱스는 더 직접적으로 언급합니다. "공격자들이 플레이북을 바꾼 것이 아니라, AI로 속도를 올리고 있다" 그 속도 자체가 이미 AI를 …지니언스 시큐리티 센터국내3개월 전피싱·사기AI 보안
 "개인정보가 유출된 것 같아요"… 보안 담당자를 노린 김수키(Kimsuky) 스피어 피싱 공격 안녕하세요, 이스트시큐리티 입니다. "제 개인정보가 유출된 것 같아요." 업무 중 고객으로부터 위와 같은 문의 메일을 받게 된다면 어떻게 행동해야 할까요? 아마 대부분은 사실 여부를 확인하기 위해 다급히 첨부파일이나 링크를 확인해 볼 것입니다. 최근 발견…이스트시큐리티 알약 블로그국내3개월 전피싱·사기유출·침해
 개인정보 유출 의심 문의로 위장한 Kimsuky 스피어피싱 사례 분석[이미지] 생성형 AI 제작 이스트시큐리티 대응센터(ESRC)에서 운영 중인 APT TDS(Threat Detection System)를 통해, "개인정보 유출 의심 확인 요청"이라는 민감한 소재로 위장한 스피어 피싱 공격이 포착되었습니다. [그림 1] TDS 이메일 모니터링 시스템에서 탐지된 피싱 메…이스트시큐리티 알약 블로그국내3개월 전피싱·사기유출·침해
 AI 시대, CISO가 주목해야 할 사이버보안 트렌드 네 가지! 안녕하세요, 이스트시큐리티 입니다. AI 도입이 본격화되면서 AI 보안 과 기업 보안 환경도 빠르게 변화하고 있는데요. 최근 Gartner가 발표한 2026 사이버보안 트렌드 를 살펴보면, 생성형 AI 확산에 따른 새로운 위협과 미래 보안 대응 전략이 핵심 과제로 떠오르고 있습니다. 이번 …이스트시큐리티 알약 블로그국내4개월 전피싱·사기AI 보안
 배상민 ESRC 실장 인터뷰 "해커들, 이제는 회사와 비슷한 형태 갖춰"안녕하세요. 이스트시큐리티입니다. AI 기술의 발전과 함께 사이버 위협 환경도 빠르게 변화하고 있습니다. 랜섬웨어 조직을 비롯한 공격 그룹들은 점차 조직화·전문화되고 있으며, AI를 활용해 공격의 속도와 정교함을 높이고 있는데요. 이와 관련해 이스트시큐리티 시큐리티대응센터(ESRC) 배상민 실장이 최근…이스트시큐리티 알약 블로그국내4개월 전랜섬웨어피싱·사기
 디지털 서명 검증을 우회하는 MS Word 변조 악성코드 주의 (CVE-2013-3900)[이미지] 생성형 AI 제작 이스트시큐리티 대응센터(ESRC)에서 운영 중인 TDS(Threat Detection System) 이메일 모니터링 시스템을 통해, 정상 서명된 Microsoft Word 실행 파일로 위장하여 보안 솔루션의 신뢰 검증을 우회하는 정교한 다단계 로더 악성코드가 확인되었습니다. …이스트시큐리티 알약 블로그국내4개월 전취약점·패치피싱·사기CVE-2013-3900
 국세청 및 금융기관 사칭, PhaaS를 이용한 기업 타겟형 피싱메일 주의[이미지] 생성형 AI 제작 이스트시큐리티 대응센터(ESRC)에서 운영 중인 TDS(Threat Detection System) 이메일 모니터링 시스템을 통해 국내 주요 산업군 기업을 겨냥한 피싱 공격이 포착되었습니다. 공격자는 국세청 전자세금계산서 및 하나은행 보안메일을 정교하게 사칭하여, 피해자의 계…이스트시큐리티 알약 블로그국내4개월 전피싱·사기유출·침해
 Wildcard DNS 기법을 악용한 급여명세서 위장 피싱 메일 주의 이스트시큐리티 대응센터(ESRC)에서 운영 중인 TDS(Threat Detection System) 이메일 모니터링 시스템에서 최근 급여명세서로 위장한 피싱 메일이 유포 중…이스트시큐리티 알약 블로그국내5개월 전피싱·사기유출·침해
 국세청 세무조사 사칭 피싱 메일을 통해 유포 중인 백도어 악성코드 최근 국세청 세무조사 를 사칭한 피싱 메일을 통해 악성코드 가 유포 중인 것으로 확인되었습니다. 공격자는 피싱 메일 내 악성 링크를 통해 국세청 세무조사 통지 화면으로 위장한 피싱 사이트 로 접속 하게 한 뒤 &…이스트시큐리티 알약 블로그국내6개월 전피싱·사기악성코드
 베트남 위협행위자의 PyChain 캠페인 : 저작권 경고 이메일로 시작한 글로벌 피싱의 기술적 진화 “귀하의 저작권 침해가 확인되었습니다 .” 한 줄로 시작되는 이메일이 최근 기업 담당자들의 수신함에 자주 들어오고 있습니다 . 겉으로는 법적 경고처럼 보이지만 , 실제로는 피싱 공격의 출발점입니다 . 이스트시큐리티 대응센터 (ESRC) 는 이 캠페인을 1 년 넘게 추적해 왔으며 , 그 과정에서…이스트시큐리티 알약 블로그국내6개월 전피싱·사기유출·침해
 “애플·페이팔 메일도 믿을 수 없다” DKIM 리플레이 공격으로 진화한 송장 피싱 주의by 이스트시큐리티 마케팅팀 안녕하세요, 이스트시큐리티입니다. 최근 애플과 페이팔 같은 글로벌 결제 플랫폼의 결제 요청서(Invoice)·분쟁 알림 기능을 악용한 신종 피싱 공격이 전 세계적으로 확산되고 있습니다. 이 공격은 정상 플랫폼에서 실제로 발송된 이메일을 그대로 …이스트시큐리티 알약 블로그국내7개월 전피싱·사기정책·규제
 "지금 사무실인가요?"... 대표님 사칭 피싱 메일 주의! 최근 주요 기업을 대상으로 대표이사나 임원을 사칭한 피싱 메일이 지속적으로 유포되고 있습니다 . 이번 공격은 직접적인 악성 행위 대신 , 메일 수신자의 반응을 유도하는 사회공학적 기법을 적극적으로 활용하고 있습니다 . 1. 피싱 메일 유형 현재 유포 중인 피싱 메일은 “ 회신을 유도하는 유형…이스트시큐리티 알약 블로그국내7개월 전피싱·사기악성코드
 안전한 설 연휴를 위한 6가지 보안수칙by 이스트시큐리티 마케팅팀 안녕하세요, 이스트시큐리티입니다 설 연휴는 가족과 함께 휴식을 즐기는 소중한 시간이지만, 사이버 공격자들에게는 보안 공백을 노릴 수 있는 기회이기도 합니다. 연휴 기간에는 담당자 부재로 인해 보안 사고 발생 시 즉각적인 대응이 어려운 경우가 많고, 특히 2026년에는 생성형…이스트시큐리티 알약 블로그국내7개월 전피싱·사기AI 보안
 온라인 금융 자산을 노린 사이버 공격 급증! 개인과 기업의 대처법은?by 이스트시큐리티 마케팅팀 안녕하세요, 이스트시큐리티입니다. 디지털 금융 환경이 고도화될수록 사이버 범죄의 표적 역시 점점 더 ‘현실적인 자산’으로 이동하고 있습니다. 최근 아랍에미리트연합(UAE)에서 온라인 금융 자산을 노린 사이버 공격이 급증하면서, 정부 차원의 공식 경고가 …이스트시큐리티 알약 블로그국내7개월 전취약점·패치피싱·사기
 고용노동부 사칭 피싱 유포 사례 분석 - 이메일 도메인 분석까지 수행하는 ‘정밀 타겟형’ 공격 최근 이스트시큐리티 대응센터 (ESRC) 에서 운영 중인 APT TDS(Threat Detection System) 를 통해 , 네이버웍스 사용자를 겨냥한 고도화된 피싱 공격이 포착되었습니다 . 이번 공격은 단순 유포형 피싱을 넘어 기업의 메일 환경을 식별하는 정밀…이스트시큐리티 알약 블로그국내8개월 전피싱·사기APT·위협행위자
 **님 (주)다날 장기미납으로 법원출석 등기발송예정 1,227,369원 기업은행 480****0797105 [2월 첫째주] 알약 스미싱 알림 본 포스트는 알약M 사용자 분들이 '신고하기' 기능을 통해 알약으로 신고해 주신 스미싱 내역 중 '특이 문자'를 …이스트시큐리티 알약 블로그국내8개월 전피싱·사기정책·규제
 [국외발신] [Apple] 귀하의 계정이 다른 장소에서 로그인되고 있습니다. 확인해주세요. app****.cc [1월 다섯째주] 알약 스미싱 알림 본 포스트는 알약M 사용자 분들이 '신고하기' 기능을 통해 알약으로 신고해 주신 스미싱 내역 중 '특이 문자'를&nbs…이스트시큐리티 알약 블로그국내8개월 전피싱·사기Detailed Analysis of the Stealer-Traffer EcosystemAuthor : Seungho Lee, Gahyun Choi | S2W TALON Photo by Anete Lusina on Pexels Executive Summary The Stealer ecosystem consists of Stealer developers (Stealer Operators), Traffic Team adminis…S2W Blog국내1년 전피싱·사기악성코드SECURITY AFFAIRS MALWARE NEWSLETTER ROUND 117Security Affairs Malware newsletter includes a collection of the best articles and research on malware in the international landscape Malware Newsletter Lunex Unmasked: A New Information Ste…Security Affairs어제랜섬웨어피싱·사기
 China-Aligned TA419 Targets U.S. AI Policy Experts With Microsoft AitM PhishingA new China-nexus cyber espionage group known as TA419 has been attributed to multiple credential phishing campaigns targeting artificial intelligence (AI) experts working for U.S. think tan…The Hacker News어제피싱·사기AI 보안
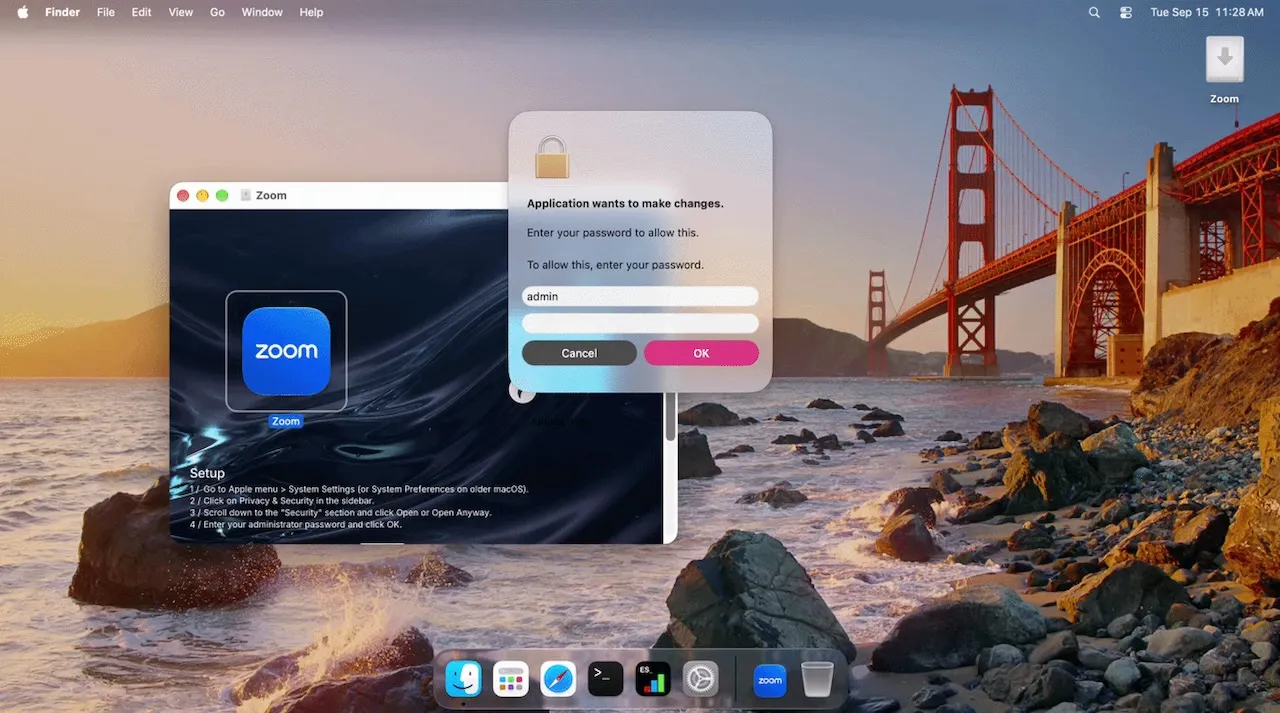 Fake Zoom installer hides macOS backdoor CloudSyncDJamf Threat Labs details CloudSyncD, a fake macOS Zoom installer that hides a phished password using invisible zero-width Unicode characters. Jamf Threat Labs found CloudSyncD while doing ro…Security Affairs2일 전피싱·사기악성코드
 Antino Backdoor Uses Outlook and OneDrive for C2 in China-Nexus Espionage CampaignGovernment and policy organizations across Asia have become the target of a new campaign orchestrated by a China-nexus threat actor. The activity, which has targeted government and policy or…The Hacker News3일 전피싱·사기APT·위협행위자How American Political Campaigns Are Using AI—and What They’re Spending on the ToolsThis essay was written with Nathan E. Sanders, and originally appeared in The Guardian . New campaign finance disclosure data shines a light on which US political campaigns are using AI tool…Schneier on Security3일 전피싱·사기AI 보안
🔌 피드 상태
죽은 피드를 목록에서 지우지 않습니다. 지우면 왜 빠졌는지 잊고 다음 사람이 다시 추가합니다.
| 피드 | 구분 | 상태 | 최근 항목 | 비고 |
|---|---|---|---|---|
| ASEC 분석 리포트 | 국내 · 보안기업 | 정상 | 30 | 실측 30건. 국내 표적 악성코드 분석이 가장 두껍다. |
| KrCERT 보안공지 | 국내 · 기관 | 정상 | 10 | 보호나라와 같은 게시판이다. 권고 본문·CVE 연결은 lib/kisa 가 따로 다룬다. |
| S2W Blog | 국내 · 보안기업 | 정상 | 10 | 실측 10건. 다크웹·위협 인텔리전스. |
| 데일리시큐 | 국내 · 매체 | 정상 | 50 | 실측 50건. |
| 이스트시큐리티 알약 블로그 | 국내 · 보안기업 | 정상 | 50 | 실측 50건. |
| 지니언스 시큐리티 센터 | 국내 · 보안기업 | 정상 | 10 | 실측 10건. |
| SK쉴더스 | 국내 · 보안기업 | 차단됨(403) | 403 (봇 차단). 우회하지 않는다 — 거부 의사 표시다. 링크만 다룬다. | |
| 보안뉴스 | 국내 · 매체 | 경로 불명 | news_rss.xml 이 200 을 주지만 홈으로 리다이렉트되어 항목 0건. 경로 재조사 대상. | |
| 이글루코퍼레이션 | 국내 · 보안기업 | 경로 불명 | 연결 실패(HTTP 000). 피드 경로 미확인. | |
| 하우리 | 국내 · 보안기업 | 경로 불명 | 404 — 피드 경로 미확인. | |
| BleepingComputer | 해외 · 매체 | 정상 | 15 | |
| Google Project Zero | 해외 · 보안기업 | 정상 | 10 | googleprojectzero.blogspot.com 은 302 로 이 주소로 옮겨졌다. 옛 주소를 쓰면 항목 0건. |
| Krebs on Security | 해외 · 매체 | 정상 | 10 | |
| SANS Internet Storm Center | 해외 · 기관 | 정상 | 10 | |
| Schneier on Security | 해외 · 매체 | 정상 | 10 | |
| Security Affairs | 해외 · 매체 | 정상 | 10 | |
| The Hacker News | 해외 · 매체 | 정상 | 50 | |
| CISA Cybersecurity Advisories | 해외 · 기관 | 차단됨(403) | 피드가 403. 다만 **KEV JSON 은 정상**이라 핵심 데이터는 확보돼 있다. | |
| Microsoft MSRC Blog | 해외 · 보안기업 | 경로 불명 | 301 → HTML 페이지. RSS 경로 미확인. |
403(거부)과 404(경로 변경)는 대응이 다릅니다. 403 은 우회하지 않습니다 — 보안 사이트가 봇 차단을 우회하는 것은 그 자체로 모순입니다.
HTTP 200 인데 항목이 0건인 피드가 있습니다. 응답 코드만 보면 정상으로 집계되어, 수집이 멈춘 것을 몇 주 뒤에 알게 되는 유형입니다 — 그래서 항목 수까지 저장해 화면에 그대로 드러냅니다. 현재 빈 피드 0개 · 수집 불가 6개.