취약점·패치 관련 소식
국내 보안기업 분석을 앞에 둡니다 — 글로벌 매체는 하루 수십 건씩 쏟아지지만 국내 분석은 주 단위라, 최신순으로만 뽑으면 국내 글이 영영 화면에 안 나옵니다. 본문은 복제하지 않고 링크와 발췌만 드립니다.
취약점·패치
발행일 최신순
 중국 연계 워록, 셰어포인트 뚫고 수도·통신 핵심인프라에 랜섬웨어 공격중국 연계 공격그룹이 마이크로소프트 셰어포인트 서버의 취약점을 이용해 수도사업자와 통신사업자 등 핵심인프라에 침투한 뒤 ‘워록(Warlock)’ 랜섬웨어를 대규모로 배포한 공격사례가 확인됐다.시만텍 위협헌팅팀에 따르면 ‘롱레그스(Longlegs)’ 또는 ‘스톰-2603(Storm-2603)’으로 추적되는 공격자는 최근 두 달 동안 수도사업…데일리시큐국내어제랜섬웨어취약점·패치
 자마드 제로데이 2종 실제 공격 악용…RCE에서 루트 권한까지 장악오픈소스 헬프데스크 플랫폼 자마드(Zammad)의 제로데이 취약점 2종이 실제 사이버공격에 악용된 사실이 확인됐다. 공격자는 두 취약점을 연계해 원격코드실행(RCE)에 이어 시스템 최고 권한인 루트까지 확보할 수 있었던 것으로 조사됐다.네덜란드 취약점 공개 전문기관 DIVD는 자사 침해사고를 조사하는 과정에서 CVE-2026-102489와…데일리시큐국내어제취약점·패치유출·침해CVE-2026-102489CVE-2026-102490
 [이슈 진단] ARTEX로 금융권 광범위 공격, 무신사·강남언니·신한은행까지…AI가 파고든 ‘API 권한검증’ 허점무신사 29CM와 강남언니에 이어 신한은행에서도 고객정보 유출 사고가 발생한 가운데, 금융보안원이 10월 2일 국내 금융회사를 대상으로 AI 자율 침투 도구를 이용한 광범위한 공격이 실제 진행되고 있다며 모니터링 강화를 권고했다.최근 잇따른 정보유출 사고를 단순히 개별 기업의 보안사고로 보기 어려운 이유다.오늘, 금융 당국이 금융권 정보보…데일리시큐국내3일 전취약점·패치유출·침해
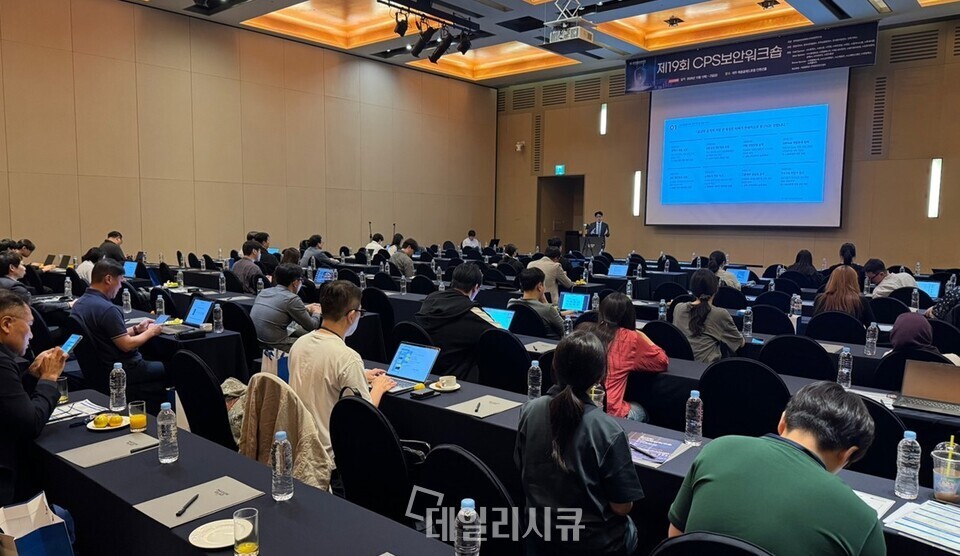 [CPS 보안 워크숍] 스패로우 “SBOM, 개발 코드만 안전하다고 SW 전체가 안전한 것 아냐”…SW 공급망 보안 대응 전략 제시소프트웨어(SW) 공급망 공격이 확대되면서 기업의 보안 대응도 단순 취약점 점검에서 벗어나, 소프트웨어 구성요소를 지속적으로 식별하고 SBOM(Software Bill of Materials)을 관리·공유하는 체계로 전환해야 한다는 지적이 나왔다.여구용 스패로우 본부장은 ‘제19회 CPS 보안 워크숍’에서 ‘SW 공급망 보안을 위한 SBO…데일리시큐국내4일 전취약점·패치
 구글, 복잡한 워크플로우 자율 해결하는 프론티어 모델 '제미나이 4 아르곤' 공개구글이 소프트웨어 엔지니어링, 기업 지식 업무, 사이버 보안 방어 등의 워크플로우를 자율적으로 처리하는 프론티어 모델 '제미나이 4 아르곤(Gemini 4 Argon)'을 선보였다.코딩 영역에서 아르곤은 실제 환경의 장기 소프트웨어 엔지니어링 과제 수행력을 평가하는 딥에스더블유이 브이1.1(DeepSWE v1.1) 벤치마크에서 77.9%의…데일리시큐국내4일 전취약점·패치정책·규제
 공공기관 정보유출 터지면 기관장도 책임 묻는다…보안 징계기준 대폭 강화정부가 공공부문에서 중대한 정보유출 사고가 발생할 경우 실무자뿐 아니라 기관장 등 감독자에게도 책임을 묻도록 징계 기준을 강화한다. 초기 비밀번호를 변경하지 않거나 확인된 보안 취약점을 장기간 방치하는 등 기본적인 보안수칙 위반도 명확한 징계 대상에 포함할 방침이다.행정안전부와 국가정보원, 인사혁신처, 개인정보보호위원회 등 관계부처는 10…데일리시큐국내4일 전랜섬웨어취약점·패치
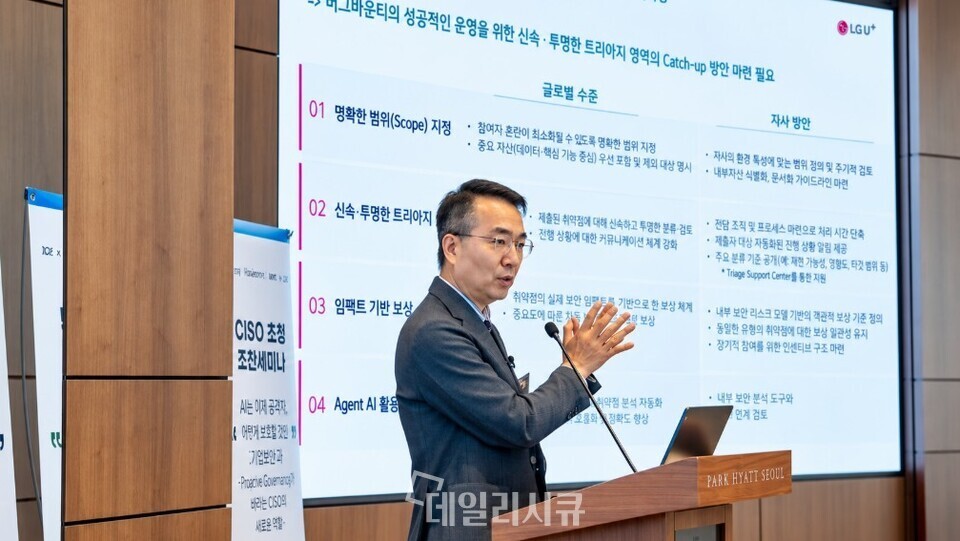 [데일리시큐 CISO 조찬] 홍관희 LG유플러스 CISO "AI 시대 취약점 대응 해법은 ‘집단지성’…버그바운티로 수천 개 공격표면 줄여"기업의 공격표면이 빠르게 확대되고 인공지능(AI)을 활용한 취약점 탐색까지 늘면서 기존 모의해킹과 내부 보안인력만으로 모든 시스템을 점검하기는 현실적으로 어렵다는 지적이 나왔다. LG유플러스는 이에 대한 대응책 중 하나로 버그바운티를 확대하고 글로벌 보안 연구자의 집단지성을 활용하고 있다.홍관희 LG유플러스 전무(CISO·CPO)는 29일…데일리시큐국내5일 전취약점·패치유출·침해
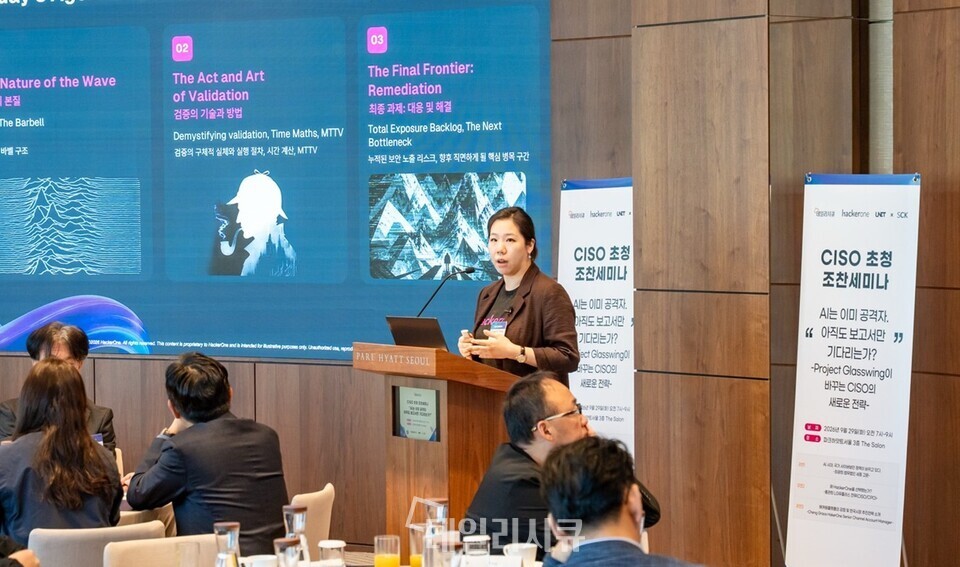 [데일리시큐 CISO 조찬] 해커원 "쏟아지는 취약점, 신속히 악용 가능성 확인하고 조치하느냐가 중요"“취약점 발견 비용이 낮아질수록 검증이 다음 병목이 된다. AI가 많은 것을 찾아내고 있지만, 이를 가려내고 정리하는 일은 여전히 사람의 몫이다.”해커원(HackerOne)의 그레이스 쳉(Cheng Grace) 시니어 채널 어카운트 매니저는 9월 29일 서울 파크하얏트에서 열린 데일리시큐 CISO 조찬세미나에서 AI 시대 보안의 핵심 과제…데일리시큐국내5일 전취약점·패치AI 보안
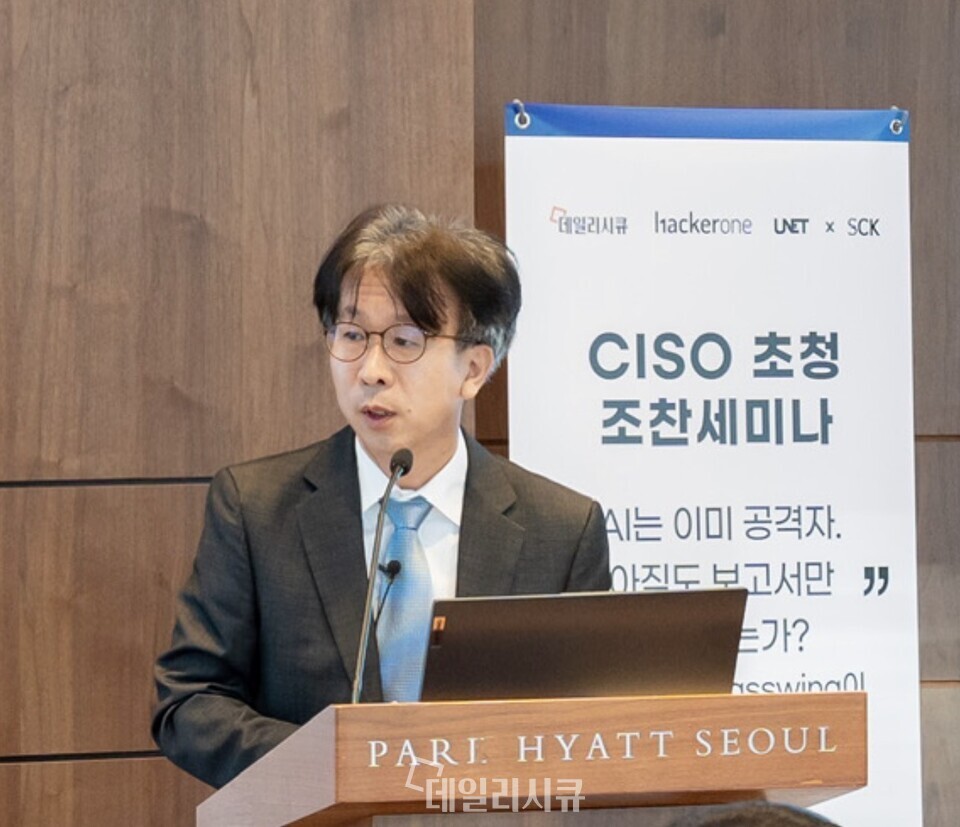 [데일리시큐 CISO 조찬] 최광희 고문 “AI 공격 시대, 처벌보다 보안 투자 이끄는 규제 필요”“AI가 사이버보안에 미치는 가장 큰 영향은 속도입니다.”최광희 법무법인 세종 고문은 9월 29일 서울 파크하얏트 더살롱에서 열린 데일리시큐 CISO 조찬세미나에서 AI 시대 기업 보안의 과제를 이같이 설명했다. 공격자는 AI로 취약점을 찾고 공격 준비를 자동화하는데, 기업의 점검과 조치는 그 속도를 따라가기 어렵다는 것이다.데일리시큐와 …데일리시큐국내5일 전취약점·패치정책·규제
 티오리 ‘진트’, 美 DARPA 연구 투입…AI로 국방 통신 앱 취약점 찾는다오펜시브 사이버보안 기업 티오리(Theori, 대표 박세준)의 AI 기반 자율형 모의해킹 플랫폼 ‘진트(Xint)’가 미국 국방고등연구계획국(DARPA)의 애플리케이션 보안 연구에 투입된다.티오리는 진트를 통해 DARPA의 ‘자율 AI 애플리케이션 보안’ 연구를 수행한다고 밝혔다. 연구에서는 미 국방부에서 사용하는 자체 개발 및 오픈소스 …데일리시큐국내5일 전취약점·패치유출·침해
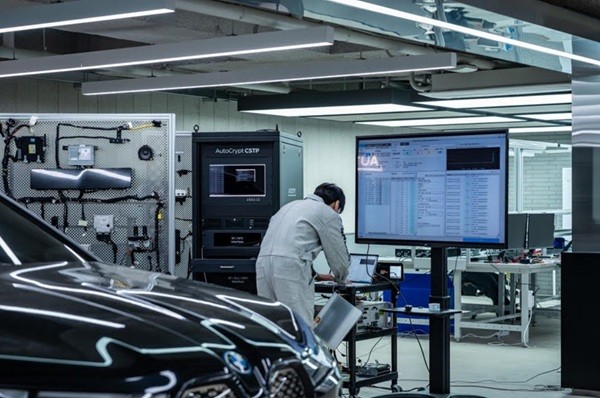 아우토크립트, 미디어텍 칩셋 보안 취약점 발견해 CVE 등록아우토크립트가 미디어텍(MediaTek) 칩셋과 오픈소스 임베디드 커널에서 보안 취약점을 발견해 제보했다고 29일 밝혔다. 이번 연구로 국제 표준 보안 취약점 식별 체계인 CVE 등록과 버그바운티 포상을 획득하며 보안 연구 역량을 입증했다.아우토크립트 레드팀은 올해 상반기 미디어텍 SoC와 부트 환경에서 쓰이는 오픈소스 임베디드 커널인 L…데일리시큐국내6일 전취약점·패치
 팔로알토 네트웍스, 유닛42 지속형 프런티어 AI 디펜스 발표팔로알토 네트웍스가 AI를 활용해 기업의 보안 취약점을 상시 탐지하고 해결하는 유닛42 지속형 프런티어 AI 디펜스를 발표했다.이번 서비스는 앤트로픽의 클로드 미토스와 오픈AI의 GPT를 비롯한 고성능 모델을 기반으로 작동하며, 공격자가 취약점을 실제 공격에 악용하기 전에 기업이 선제적으로 대응할 수 있도록 돕는다.오늘날 위협 행위자는 A…데일리시큐국내6일 전취약점·패치APT·위협행위자
 애플, 아이폰·맥 긴급 보안 업데이트…표적 공격에 악용된 취약점 패치애플이 아이폰과 아이패드, 맥 운영체제에서 악성 파일을 이용해 임의 코드를 실행할 수 있는 보안 취약점을 수정했다. 애플은 해당 취약점이 특정 개인을 겨냥한 정교한 사이버 공격에 이미 악용됐을 가능성이 있다고 밝혔다.취약점은 CVE-2026-86950으로, 애플 운영체제에서 그래픽 콘텐츠 처리를 담당하는 코어그래픽스(CoreGraphics…데일리시큐국내6일 전취약점·패치악성코드CVE-2026-86950
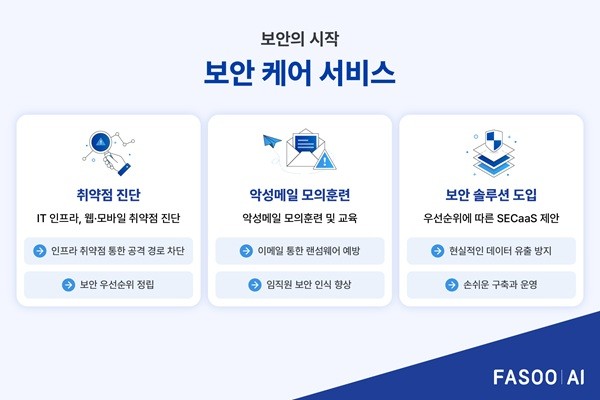 파수AI, 중소기업 맞춤형 '보안 케어 서비스' 출시주식회사 파수AI가 인력과 예산 제약으로 보안에 어려움을 겪는 기업을 위해 '보안 케어 서비스'를 선보였다.최근 사이버 공격 범위와 빈도가 넓어지고 개인정보보호법 등 규제가 강화되면서 모든 기업이 보안 위협에 노출됐다. 하지만 중소기업은 인력과 예산, 실행 노하우가 부족해 체계를 갖추기 어렵다.파수AI는 이런 기업들이 취약점을 보완하고 상…데일리시큐국내6일 전취약점·패치유출·침해
 인스피언, AI 보안 분석 고도화…침투테스트 자동화 활용 가능성 검토인스피언(대표 최정규)이 개인정보 접속기록 관리와 통합보안관리 제품의 AI 기능을 고도화하고 있다. 공격자의 관점에서 취약점을 미리 확인하는 침투테스트 자동화와 지속적 보안검증 기술의 활용 가능성도 검토 중이다.인스피언에 따르면 개인정보 접속기록 관리 플랫폼 ‘비즈인사이더 엑스콘(BizInsider xCon) 4.0’은 AI 기반 개인정보…데일리시큐국내7일 전취약점·패치유출·침해
 빅오, 네트워크 인증 취약점 재현…비밀번호 틀렸는데 접속 성공네트워크 인증·보안 기업 빅오가 RADIUS 인증 프로토콜의 ‘블라스트래디어스(BlastRADIUS, CVE-2024-3596)’ 취약점을 자체 시험환경에서 재현했다고 밝혔다. 잘못된 비밀번호로 인증을 요청했는데도 클라이언트가 유효한 인증 승인 응답을 받아 최종적으로 접속을 허용하는 결과를 확인했다는 설명이다.블라스트래디어스는 공격자가 R…데일리시큐국내7일 전취약점·패치CVE-2024-3596
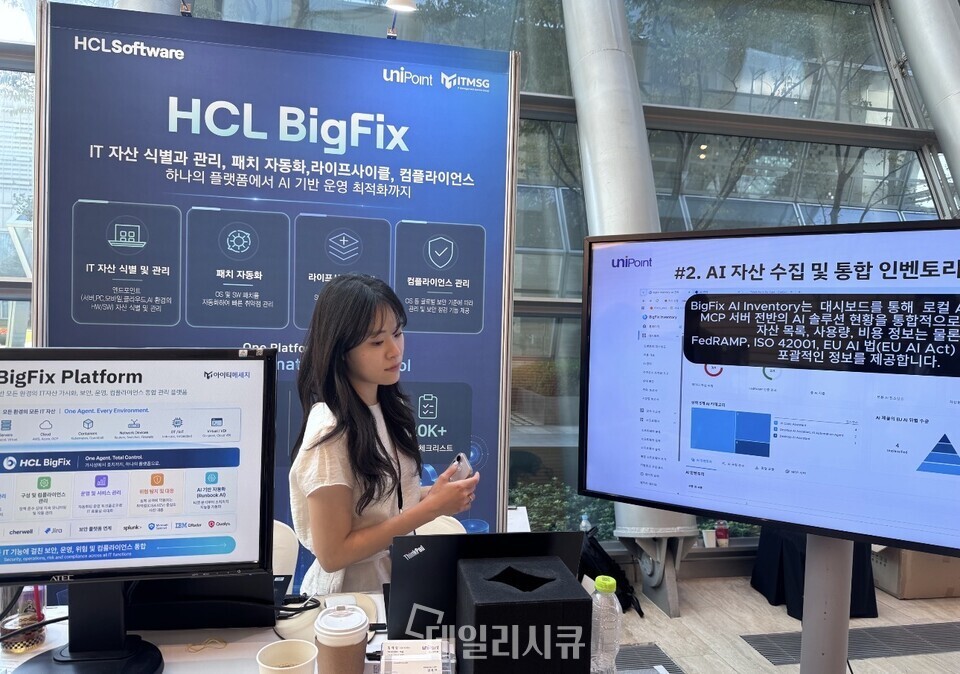 HCL소프트웨어 “금융권 패치 관리, 배포보다 실제 적용 확인이 중요”HCL소프트웨어는 지난 22일 서울 여의도 FKI타워에서 열린 ‘금융 테크 컨퍼런스 2026’에서 금융권의 IT 자산 관리와 패치 자동화 방안을 소개했다. 행사에는 국내 총판 유니포인트(대표 안국필), 전문 파트너 아이티메시지(대표 이대영)와 함께 참가했다.윤희성 HCL소프트웨어 상무는 발표에서 금융기관의 관리 대상이 서버와 업무용 PC를…데일리시큐국내7일 전취약점·패치클라우드·인프라
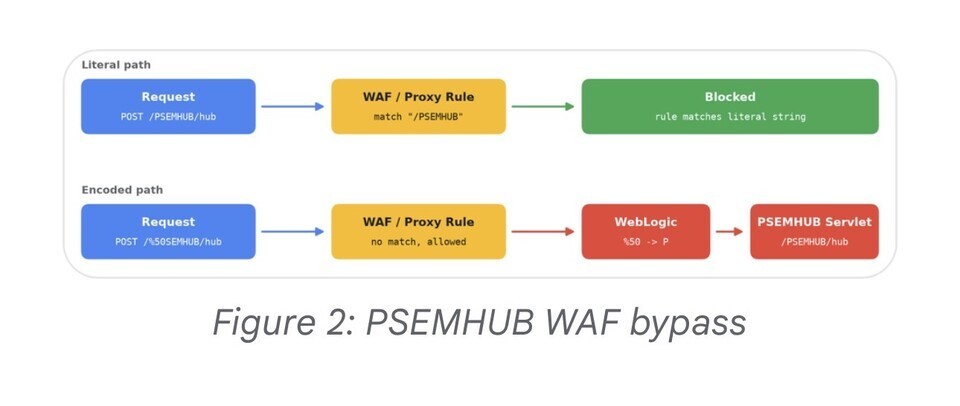 방화벽 믿고 패치 미뤘더니…샤이니헌터스, 오라클 피플소프트 다시 공격샤이니헌터스가 오라클 피플소프트의 취약점을 이용한 대규모 공격을 재개했다. 지난 6월 보안 업데이트가 나왔지만, 프로그램을 수정하지 않고 웹 방화벽 규칙으로만 공격을 막으려 했던 서버들이 다시 표적이 됐다.구글 위협정보그룹과 맨디언트가 25일 공개한 분석에 따르면, 공격자는 취약한 ‘환경관리 허브’로 향하는 인터넷 주소의 문자 한 개를 다…데일리시큐국내8일 전취약점·패치
 새 컨테이너에 이전 고객 데이터가 남았다…클라우드플레어 격리 취약점 발견클라우드플레어의 컨테이너 서비스에서 한 고객이 같은 서버를 먼저 사용한 다른 고객의 데이터를 읽을 수 있는 취약점이 발견됐다.현재 실행 중인 서비스에 침입한 것이 아니라, 삭제된 컨테이너의 디스크 공간을 재사용하면서 이전 데이터 일부가 남는 문제다. 클라우드플레어는 9월 24일 이를 공개하고 전체 서버에 대한 수정과 정리를 마쳤다고 밝혔다…데일리시큐국내8일 전취약점·패치클라우드·인프라
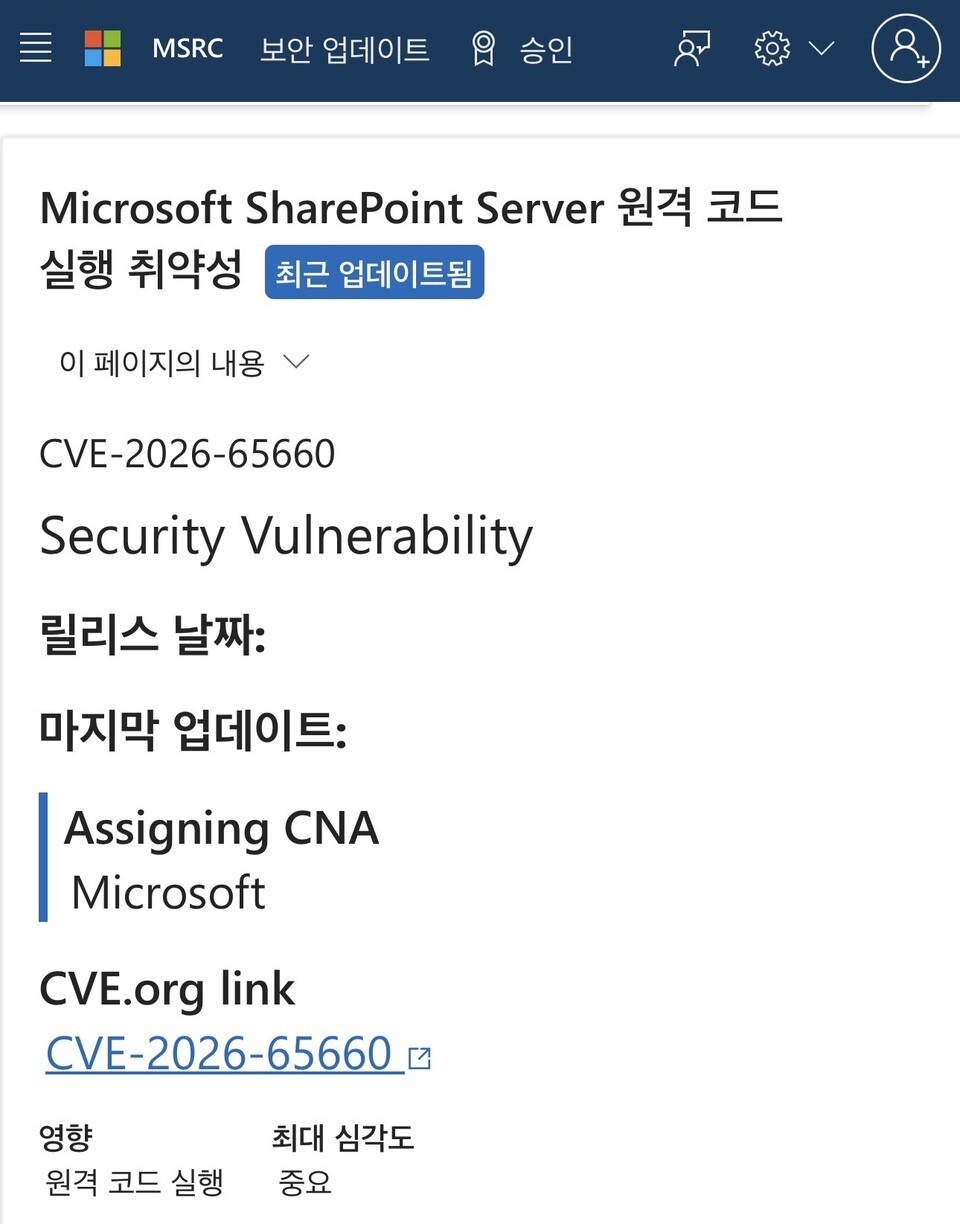 셰어포인트·마이크로틱 취약점 실제 공격…미 CISA 긴급 경고미국 사이버보안·인프라보안국(CISA)이 마이크로소프트 셰어포인트와 마이크로틱 라우터OS의 취약점 두 건을 실제 공격에 쓰인 취약점 목록에 올렸다. 공격 가능성을 경고하는 단계를 넘어, 악용 사실을 확인했다는 뜻이다.두 취약점의 공격 방식은 다르다. 셰어포인트는 서버에 접근할 수 있는 계정 권한을 가진 공격자가 악용할 수 있다. 라우터OS…데일리시큐국내8일 전취약점·패치CVE-2026-65660
 Telerik UI 취약점을 악용한 웹쉘 설치 및 스캐너 실행 공격 사례AhnLab Security Intelligence Center(ASEC)은 패치되지 않은 Telerik UI for ASP.NET AJAX 서버를 대상으로 원격 코드 실행 취약점(CVE-2019-18935)을 악용한 두 건의 공격 사례를 확인하였다. 첫 번째 사례에서는 취약점 악용 후 리버스 쉘을 실행하는 동시에 권한 상승을 시도하고 웹…ASEC 분석 리포트국내8일 전취약점·패치CVE-2019-18935
 워드프레스 취약점 공개 수시간 만에 공격…PHP 파일 생성 시도 포착워드프레스가 9월 22일 보안 업데이트를 공개한 당일, 취약점 ‘CVE-2026-87902’를 노린 공격 시도가 관찰됐다. 초기에는 취약한 사이트를 찾는 탐색이 주를 이뤘지만, 이후 서버에 PHP 파일을 생성하려는 요청도 확인됐다. 싱가포르 사이버보안청(CSA)은 24일 실제 악용 경보를 내고 즉각적인 업데이트를 권고했다. 문제는 워드프레…데일리시큐국내10일 전취약점·패치CVE-2026-87902
 랜섬웨어 공격에 악용된 팀시티 취약점…빌드 서버 점검 시급젯브레인즈의 빌드·배포 도구 ‘팀시티(TeamCity)’에서 발견된 치명적 취약점이 랜섬웨어 공격에 사용되고 있다. 미국 사이버보안·인프라보안국(CISA)은 CVE-2026-63077을 이미 악용 중인 취약점으로 등록한 데 이어, 랜섬웨어 공격에도 사용되는 것으로 분류했다. 어느 조직이 어떤 공격에 활용했는지는 공개하지 않았다.취약점은 기…데일리시큐국내10일 전랜섬웨어취약점·패치CVE-2026-63077
 F5 BIG-IP APM 제로데이 실제 공격…인증 없이 원격코드 실행F5의 BIG-IP Access Policy Manager(APM)에서 인증 없이 원격 코드 실행이 가능한 치명적 제로데이 취약점이 발견돼 실제 공격에 악용되고 있다. F5가 긴급 핫픽스를 공개했으며 미국과 유럽, 캐나다 보안 당국도 즉각적인 대응을 권고했다.취약점은 CVE-2026-94127로, 메모리의 힙 영역을 잘못 처리하는 힙 기반…데일리시큐국내11일 전취약점·패치CVE-2026-94127
 해킹조직 샤이니헌터스 “FBI 해킹해 2~3TB 탈취”…FBI “관련 주장 조사 중”해킹·갈취 조직 샤이니헌터스(ShinyHunters)가 미국 연방수사국(FBI)의 채용 시스템을 해킹하고 현직·전직 직원과 입사 지원자 관련 데이터 2~3TB를 탈취했다고 주장했다. 다만 FBI는 현재 관련 주장을 조사하고 있다고 밝혔으며, 실제 침해 범위와 데이터 유출 규모는 독립적으로 확인되지 않았다.샤이니헌터스는 FBI 채용 사이트인…데일리시큐국내12일 전취약점·패치유출·침해
 워드프레스 ‘Click2Shell’ 취약점 공개, 7.1.1 즉시 업데이트 권고세계적으로 널리 사용되는 콘텐츠관리시스템(CMS) 워드프레스(WordPress)에서 관리자에게 조작된 링크를 클릭하도록 유도해 서버에서 임의의 PHP 코드를 실행할 수 있는 취약점이 공개됐다.‘Click2Shell’로 명명된 이번 취약점은 워드프레스 코어의 테마 미리보기 기능을 악용하는 공격 체인이다. 공격자가 워드프레스 계정이나 관리자 …데일리시큐국내13일 전취약점·패치
 디링크 DIR-822A 공유기 ‘CVSS 10.0’ 제로데이…패치 없이 PoC 공개디링크(D-Link)의 DIR-822A 무선 공유기에서 공격자가 인증 없이 원격으로 악성 코드를 실행할 가능성이 있는 최고 위험도의 보안 취약점이 발견됐다. 취약점을 이용하는 개념증명(PoC) 코드까지 공개된 가운데 아직 공식 패치가 제공되지 않아 해당 제품 사용자들의 주의가 요구된다.디링크가 9월 18일 공개한 보안 공지에 따르면 문제의…데일리시큐국내13일 전취약점·패치악성코드CVE-2026-86296
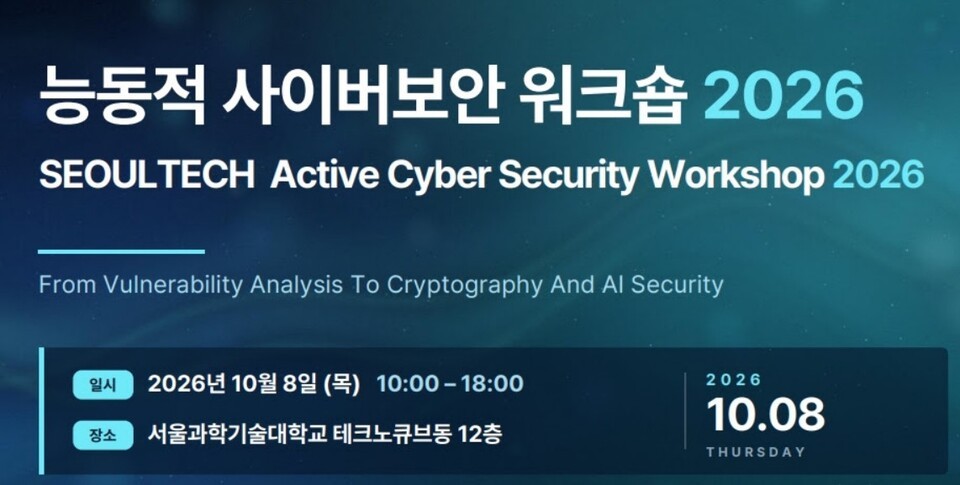 한국정보보호학회 해양사이버보안연구회, ‘능동적 사이버보안 워크숍 2026’ 10월 8일 개최한국정보보호학회 해양사이버보안연구회와 서울과학기술대학교 4단계 BK21 능동적 사이버보안 인재양성 교육연구단이 오는 10월 8일 서울과학기술대학교 테크노큐브동 12층에서 ‘능동적 사이버보안 워크숍 2026(SEOULTECH Active Cyber Security Workshop 2026)’을 개최한다.이번 워크숍은 ‘From Vulnera…데일리시큐국내13일 전취약점·패치AI 보안
 AI가 찾은 취약점 225개 중 실제 악용은 1건…‘발견’과 ‘공격 위험’은 달랐다고성능 AI 모델이 소프트웨어 취약점을 대량으로 찾아내면서 새로운 취약점이 공격자들에게 빠르게 악용될 것이라는 우려가 커지고 있지만, 실제 공격으로 이어지는 비율은 아직 매우 낮다는 분석이 나왔다.벌른체크(VulnCheck) 보안 연구원 패트릭 개리티(Patrick Garrity)가 추적한 앤트로픽 및 ‘프로젝트 글래스윙(Project G…데일리시큐국내13일 전취약점·패치AI 보안CVE-2026-26980
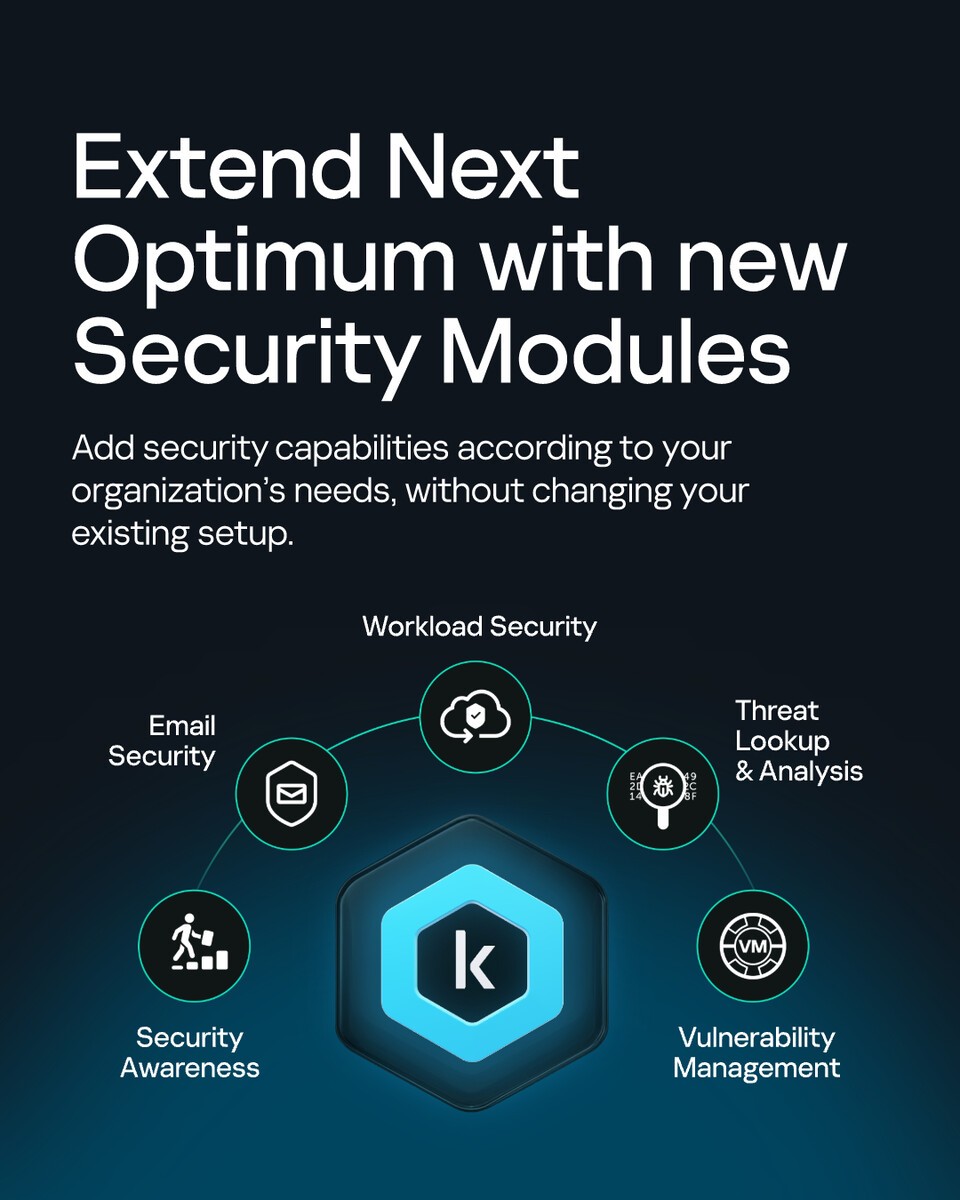 카스퍼스키, ‘넥스트 옵티멈’ 보안 모듈 강화…중소기업 보안 확장성 높여카스퍼스키(한국지사장 이효은)가 중소·중견기업(SMB)이 기존 보안 인프라를 크게 변경하지 않고 필요한 보안 기능을 단계적으로 추가할 수 있도록 ‘카스퍼스키 넥스트 옵티멈(Kaspersky Next Optimum)’의 보안 모듈을 강화했다고 21일 밝혔다.이번 업데이트의 핵심은 기업이 현재 사용 중인 기술 스택을 유지하면서 필요한 보안 영…데일리시큐국내14일 전취약점·패치
 태니엄, 앤트로픽 ‘프로젝트 글래스윙’ 참여…AI로 코드 취약점 선제 탐지자율형 IT 기업 태니엄(Tanium)이 앤트로픽(Anthropic)의 사이버보안 프로젝트인 ‘프로젝트 글래스윙(Project Glasswing)’에 참여해 프론티어 AI를 활용한 소프트웨어 취약점 탐지와 대응 기술을 시험한다.태니엄은 21일 프로젝트 글래스윙을 통해 앤트로픽의 ‘클로드 미토스 5(Claude Mythos 5)’를 자사 프…데일리시큐국내14일 전취약점·패치AI 보안
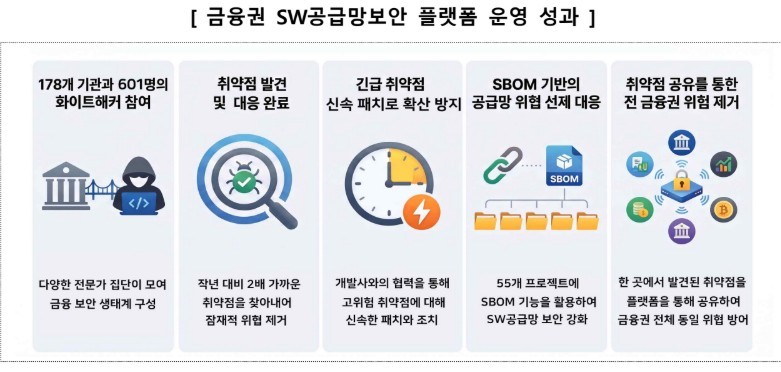 금융권 SW 취약점 공동 대응체계 본격 가동…178개 금융사 참여금융회사가 공통으로 사용하는 상용 소프트웨어와 오픈소스의 취약점을 공동으로 찾아 패치하고 금융회사 조치까지 연계하는 금융권 소프트웨어(SW) 공급망 보안 대응체계가 본격 가동되고 있다.금융보안원(원장 박상원)은 지난 2월 6일부터 운영 중인 ‘금융권 SW공급망보안 플랫폼’에 현재 178개 금융회사가 참여하고 있다고 밝혔다.이 플랫폼은 화이…데일리시큐국내14일 전취약점·패치
 실제 악용 중인 리눅스 커널 취약점 3종(CVE-2025-39682, CVE-2026-53266, CVE-2025-39964) 긴급 업데이트 권고[이미지] - 생성형 AI 제작 지난 9월 18일 미국 사이버보안·인프라보안국(CISA)이 실제 사이버공격에 악용되고 있는 리눅스 커널 취약점 3종을 '알려진 악용 취약점(KEV)' 목록에 추가했습니다.KEV 등재는 공격 가능성을 넘어 '실제 공격에 사용되었음'을 의미하므로, 즉각적인 대응이 필요합니다…이스트시큐리티 알약 블로그국내14일 전취약점·패치AI 보안CVE-2025-39682CVE-2025-39964CVE-2026-53266
 앤트로픽 “AI, 공격 보조 넘어 오케스트레이터로”…샤이니헌터스 계열도 악용생성형 AI가 사이버공격자의 단순한 코드 작성 보조도구를 넘어 공격 전 과정을 연결하고 자동화하는 ‘오케스트레이터’로 진화하고 있다는 분석이 나왔다.앤트로픽은 9월 10일 공개한 ‘AI 악용 탐지 및 대응: 2026년 9월’ 위협 인텔리전스 보고서에서 2025년 12월부터 올해 8월까지 자사 AI 모델 ‘클로드’를 악용한 사이버공격 사례를…데일리시큐국내15일 전취약점·패치AI 보안
 CISA, 실제 악용 중인 리눅스 커널 취약점 3종 긴급 경고미국 사이버보안·인프라보안국(CISA)이 리눅스 커널에서 발견된 취약점 3종이 실제 사이버공격에 악용되고 있다며 긴급 대응을 요구했다.CISA는 최근 CVE-2025-39682, CVE-2026-53266, CVE-2025-39964를 ‘알려진 악용 취약점(Known Exploited Vulnerabilities, KEV)’ 카탈로그에 …데일리시큐국내15일 전취약점·패치CVE-2025-39682CVE-2025-39964CVE-2026-53266
 AI가 취약점 공격 개발 가속…오픈AI 직원 챗GPT·코덱스 계정까지 탈취AI를 이용해 이미지 처리 라이브러리의 메모리 취약점을 실제 원격코드실행 공격으로 발전시키고, 이를 오픈AI의 인증 시스템 문제와 연계해 직원의 챗GPT와 코덱스 계정까지 탈취한 보안 연구 결과가 공개됐다.보안업체 핵트론(Hacktron) 연구진은 앤트로픽 클로드 오퍼스 5를 활용해 오픈AI 커뮤니티 포럼에서 코드 실행 권한을 확보한 뒤 …데일리시큐국내16일 전취약점·패치유출·침해
 ‘플러그인4셸’…AI 코딩 에이전트 플러그인 검증 허점에 제로클릭 원격코드실행 위험주요 AI 코딩 에이전트의 플러그인 설치·업데이트 과정에서 검증된 코드와 실제 실행되는 코드가 달라질 수 있는 공급망 취약점이 공개됐다.AI 보안업체 에어 시큐리티(AIR Security)는 앤스로픽의 클로드 코드(Claude Code), 오픈AI 코덱스(Codex), 깃허브 코파일럿(GitHub Copilot), 구글 제미나이 CLI(G…데일리시큐국내16일 전취약점·패치AI 보안
 체크포인트 보안관리 서버 치명적 RCE…인증 없이 루트 권한 코드 실행 가능기업의 방화벽 정책과 관리자 접근, 보안로그를 중앙에서 관리하는 체크포인트 보안관리 서버에서 인증 없이 원격코드실행(RCE)이 가능한 치명적 취약점이 공개돼 신속한 패치가 요구된다.체크포인트는 9월 16일 보안관리 서버(Security Management Server)와 로그 서버(Log Server)에 영향을 미치는 CVE-2026-91…데일리시큐국내16일 전취약점·패치CVE-2026-91843
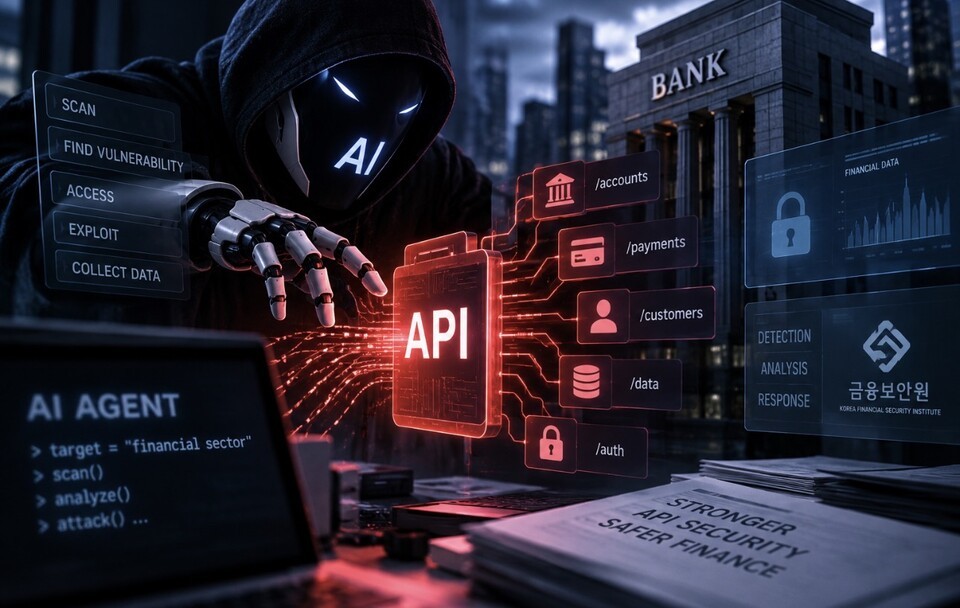 금융권 겨냥 ‘AI 에이전트 공격’ 실제 탐지…API 보안 경고등금융권을 대상으로 AI 에이전트를 활용한 사이버 공격 시도가 실제 탐지됐다. 공격 자동화가 취약점 탐색을 넘어 금융 시스템과 데이터를 연결하는 API 영역으로 향하면서 금융회사의 API 보안 관리가 새로운 과제로 떠올랐다.금융보안원은 17일 금융회사 보안담당자 160여 명이 참석한 ‘금융 AI 보안 위협 대응 세미나’에서 금융권을 겨냥한 …데일리시큐국내17일 전취약점·패치AI 보안
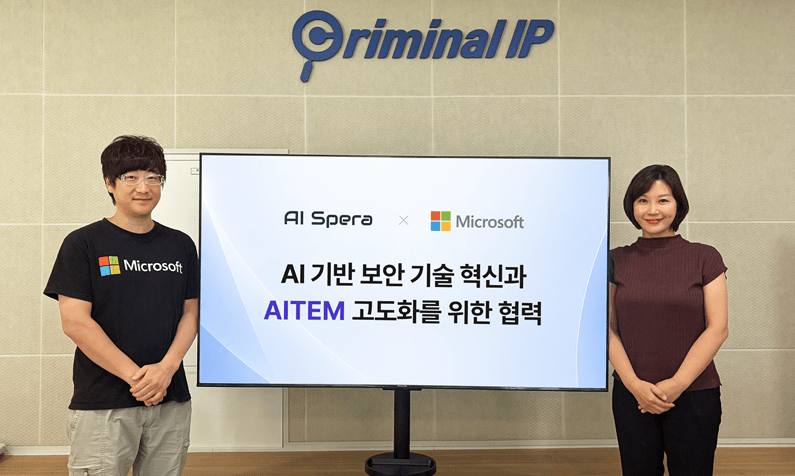 AI스페라, MS 파운드리 에이전트 적용…AITEM 보안 운영 자동화 강화사이버 위협 인텔리전스 전문기업 AI스페라(대표 강병탁)는 AI 기반 위협 노출 관리 플랫폼 ‘AITEM(AI Threat Exposure Management)’에 마이크로소프트 파운드리(Microsoft Foundry) 기반 AI 에이전트 기술을 적용해 보안 운영 자동화 기능을 강화했다고 밝혔다.AITEM은 기업의 외부 노출 자산과 취약…데일리시큐국내17일 전취약점·패치AI 보안
 턱스케어, Ubuntu 22.04 지원 종료 앞두고 기업 대응 전략 제시오픈소스 보안 전문기업 턱스케어(TuxCare)는 Ubuntu 22.04 LTS의 표준 보안 유지보수가 2027년 5월 종료됨에 따라, 해당 운영체제를 사용하는 기업들이 보안 패치 공백에 대비해 사전 대응 전략을 마련해야 한다고 밝혔다.Ubuntu 22.04 LTS(Jammy Jellyfish)는 2022년 4월 출시된 장기지원 버전으로 …데일리시큐국내17일 전취약점·패치클라우드·인프라
 기업 41%, AI 도입으로 보안 투자 확대...섀도우 AI 위협 증가카스퍼스키가 AI 도입과 기업 보안 투자 현황을 담은 조사 보고서를 발표했다.조사 결과에 따르면 응답 기업의 41%가 AI 도입을 정보보안 투자 확대의 주요 요인으로 꼽았다. IT 보안 침해 비용 증가, 클라우드 인프라 전환, 최근 발생한 보안 사고 역시 투자 확대의 원인으로 집계됐다.기업의 19%는 AI 취약점을 가장 위험한 위협 중 하…데일리시큐국내18일 전취약점·패치피싱·사기
 2026년 8월 APT 그룹 동향 보고서동향 2026년 8월 APT 위협 동향은 국가 지원 위협 행위자들이 오픈소스 공급망 침해, 생성형 AI 활용, 정상 클라우드 서비스 악용, 취업 사기, 제로데이 취약점 악용을 결합해 공격한 사례를 정리한 내용이다. 특히 GitHub, GitLab, OneDrive, Telegram, Discord, Google Sheets, 블록체인 네트…ASEC 분석 리포트국내18일 전취약점·패치피싱·사기
 구글 픽셀 모뎀 제로데이 실제 악용…사용자 조작 없이 권한 상승구글이 픽셀(Pixel) 스마트폰의 셀룰러 모뎀에서 발견된 제로데이 취약점이 실제 표적 공격에 악용된 정황을 확인하고 보안 업데이트를 배포했다.구글은 9월 15일 공개한 ‘2026년 9월 픽셀 업데이트 게시판’을 통해 CVE-2026-58704 취약점을 수정했다고 밝혔다. 이 취약점은 위험도 ‘높음(High)’으로 분류됐으며 CVSS 점수…데일리시큐국내19일 전취약점·패치CVE-2026-58704
 우커머스 플러그인 치명적 취약점 실제 악용…PHP 웹셸 심어 사이트 장악워드프레스 기반 온라인 쇼핑몰에서 사용하는 우커머스 도매 리드 캡처 플러그인의 치명적 취약점을 노린 실제 공격이 이어지고 있다. 공격자는 별도의 로그인 과정 없이 악성 PHP 파일을 서버에 올린 뒤 웹셸을 설치해 사이트를 장악할 수 있다.문제가 된 취약점은 CVE-2026-27540으로, CVSS 위험도는 9.8점이다. 2026년 2월 2…데일리시큐국내19일 전취약점·패치악성코드CVE-2026-27540
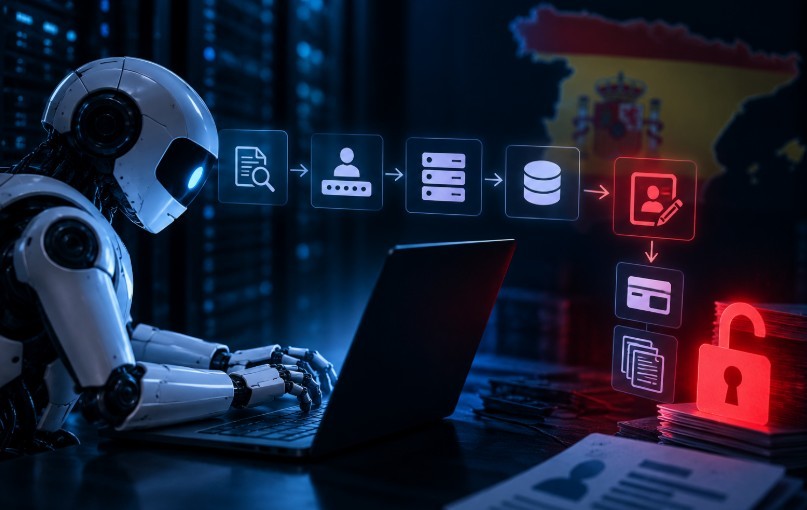 AI 에이전트가 개인정보 침해 공격 수행…스페인 AEPD 첫 신고스페인 개인정보보호청(AEPD)이 AI 에이전트를 이용한 공격으로 개인정보 침해가 발생했다는 신고를 처음 접수했다고 2026년 9월 14일 공개했다.AEPD에 따르면 공격자는 AI 에이전트에 공격 목표를 부여했고, 에이전트는 일반 파일에서 취약점을 찾은 뒤 정상 로그인을 거쳐 시스템 내부를 탐색했다. 이후 추가 취약점을 찾아 개인정보를 수…데일리시큐국내19일 전취약점·패치유출·침해
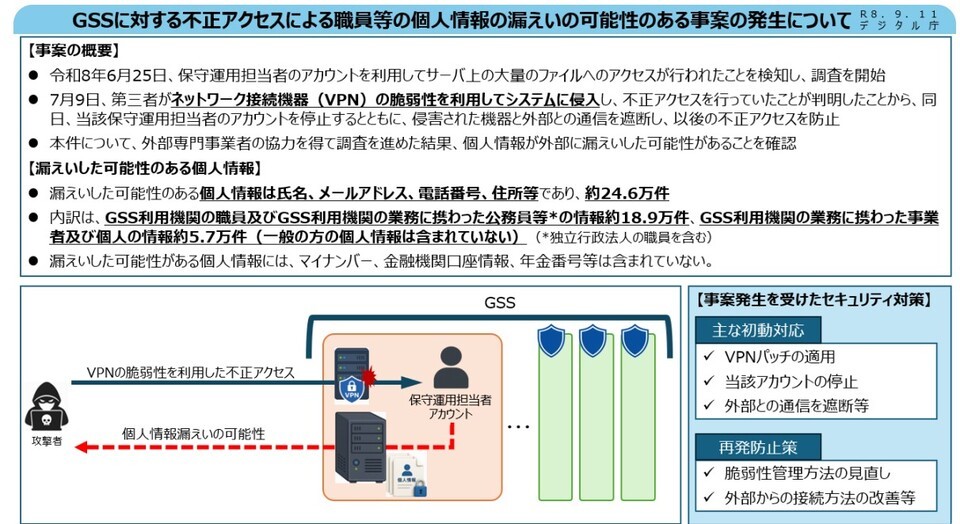 일본 디지털청 해킹당했다…알려진 VPN 취약점 패치 전 공격일본 정부가 여러 중앙부처에서 공동으로 사용하는 업무 시스템이 해킹돼 약 24만6000건의 개인정보가 외부로 유출됐을 가능성이 확인됐다. 공격자는 인터넷과 연결된 VPN 장비의 취약점을 이용해 시스템 내부로 침입한 것으로 조사됐다.일본 디지털청(Digital Agency)은 지난 9월 11일 정부 공통 업무환경인 가버먼트 솔루션 서비스(G…데일리시큐국내19일 전취약점·패치유출·침해
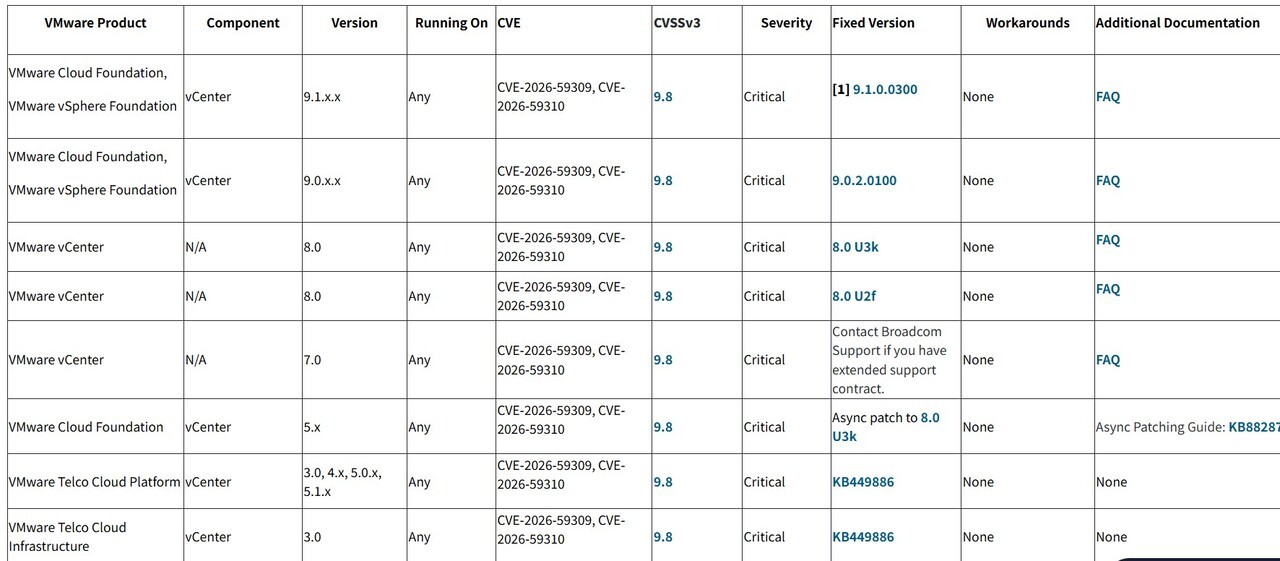 브이엠웨어 vCenter 치명적 RCE 실제 악용…ESXi 랜섬웨어 공격까지 확인기업 가상화 환경을 관리하는 브이엠웨어 브이센터 서버(VMware vCenter Server)의 치명적 원격코드실행 취약점 ‘CVE-2026-59310’이 실제 공격에 악용되고 있는 것으로 확인됐다. 일부 침해사고에서는 공격자가 vCenter를 장악한 뒤 브이엠웨어 ESXi 서버까지 접근해 랜섬웨어를 실행했다.브로드컴은 지난 7월 29일 …데일리시큐국내19일 전랜섬웨어취약점·패치CVE-2026-59310
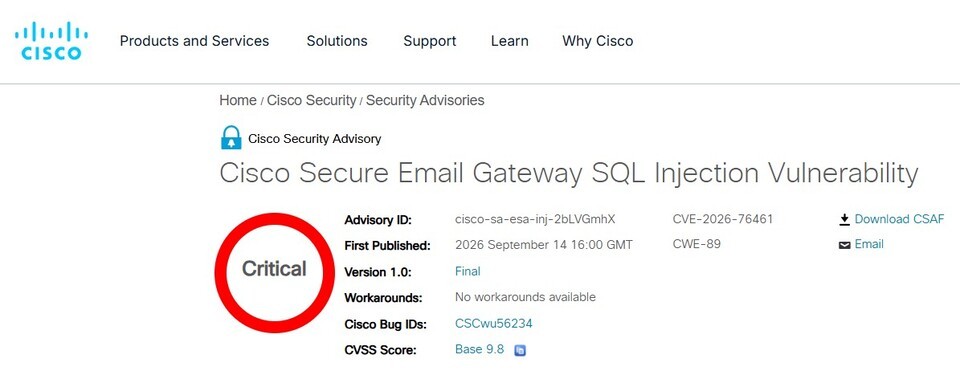 시스코 이메일 보안장비 제로데이 악용…악성 메일 한 통에 ‘루트 권한’ 탈취시스코 기업용 이메일 보안장비인 시스코 시큐어 이메일 게이트웨이(Cisco Secure Email Gateway)에서 인증 없이 원격으로 시스템 최고 권한을 탈취할 수 있는 치명적인 취약점이 발견됐다. 문제는 보안 업데이트가 공개되기 전부터 실제 공격에 악용됐다는 점이다.시스코는 2026년 9월 14일 시스코 시큐어 이메일 게이트웨이에서 …데일리시큐국내19일 전취약점·패치유출·침해CVE-2026-76461
 ISMS-P 인증심사 강화…현장심사·취약점 점검 확대정보보호 및 개인정보보호 관리체계(ISMS-P) 인증심사가 서류 중심에서 현장 검증을 강화하는 방향으로 개편된다. 침해사고나 개인정보 유출이 발생한 기업에 대해서는 전문 기술인력이 현장에서 취약점 진단과 모의침투를 수행할 수 있도록 제도적 근거도 마련된다.개인정보보호위원회는 ISMS-P 인증제도의 실효성을 높이기 위한 ‘개인정보 보호법 시…데일리시큐국내19일 전취약점·패치유출·침해
 [황석훈 보안칼럼] “소스코드 정적분석을 AI로 할 수 없나요” - CISO의 질문에 답하다시작은 국내 대표 호텔인 호텔신라 CISO의 질문 하나였다.“소스코드에 내재된 보안 취약점 점검 프로세스를 AI 에이전트로 대체할 수 있는 방법을 찾아보자. 사람이 전수 조사하기에는 작업량이 너무 방대하니, AI를 활용해 점검과 검증을 강화하고 시간과 비용을 줄이고자 한다.”흥미가 생겨 곧바로 만들기 시작했다. 결과부터 말하면 해당 고객사…데일리시큐국내19일 전취약점·패치정책·규제
 넥서스(Nexus), AI 기반 K-보안 통합 플랫폼들어가며 — 자동화되는 공격 , 그리고 주권 ( 主權 ) 이 화두가 된 보안 시장 중동의 핵심 인프라를 겨냥한 사이버 공격이 하루 평균 80만 건 에 달하고 있습니다 . 공격자들이 생성형 AI 를 활용해 악성코드 제작부터 취약점 탐지까지 공격의 전 과정을 자동화하면서 보안 대응 속도의 한계가 시험대에 오르고 있습니다 . 여기에 불안한 중동…지니언스 시큐리티 센터국내19일 전취약점·패치악성코드
 KISA, 정보보호 기업 대상 'AI 활용 취약점 대응 교육' 개최한국인터넷진흥원(KISA)이 서울 스페이스쉐어 삼성역센터에서 정보보호 제품 개발 기업을 대상으로 'AI를 활용한 정보보호 제품 취약점 대응 역량 강화 교육'을 실시했다.교육은 보안 분야 내 AI 모델 활용 확산에 발맞춰 정보보호 제품 개발 기업의 위협 분석 및 대응 능력을 키우기 위해 마련됐다. 현장에는 정보보안과 물리보안 분야 개발자, …데일리시큐국내20일 전취약점·패치악성코드
 KISA, 민관 합동 자동차 사이버 침해사고 대응 모의훈련 진행한국인터넷진흥원(KISA)은 현대자동차·기아 판교 AVP 본부에서 민관 합동 자동차 사이버 침해사고 대응 모의훈련을 진행했다고 2026년 9월 15일 밝혔다.이번 훈련은 최근 자동차가 소프트웨어와 통신을 바탕으로 다양한 기능을 제공하면서 차량과 외부 시스템 간 연결이 확대되는 환경을 반영해 마련됐다. 자동차 산업은 여러 협력사가 부품과 소…데일리시큐국내20일 전취약점·패치유출·침해
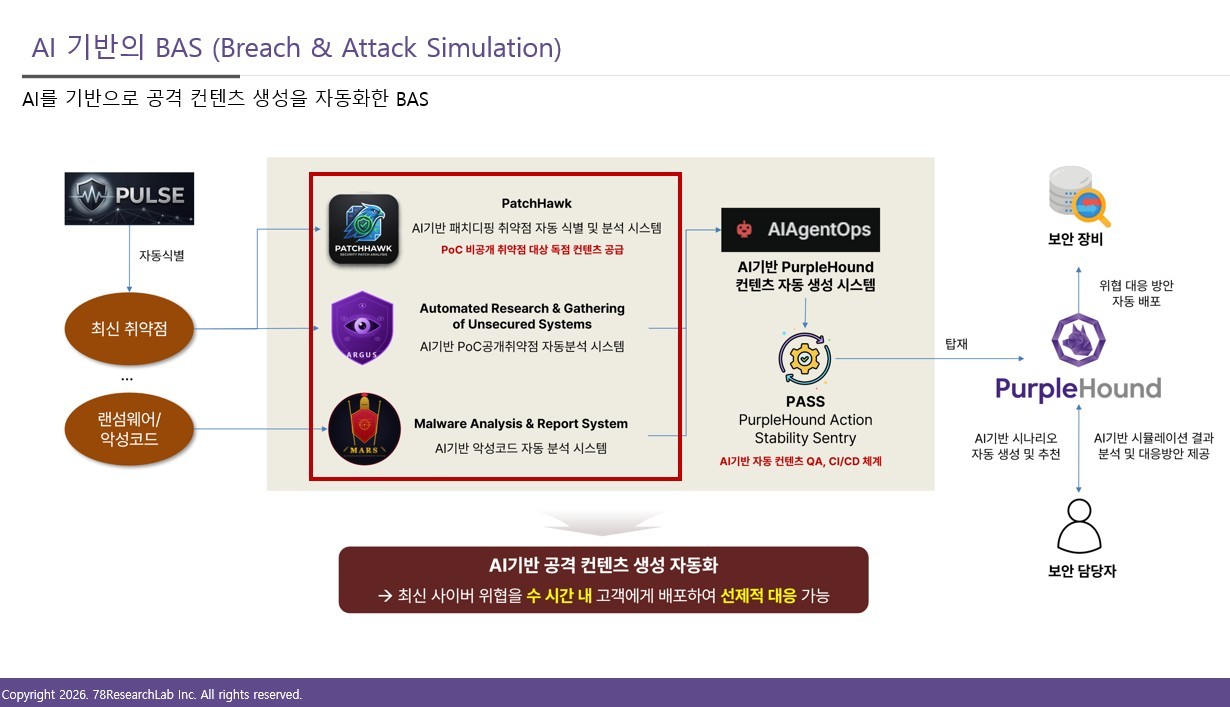 78리서치랩, KCSCON 2026서 AI 기반 BAS 공개…최신 취약점·악성코드 공격 시나리오 자동 생성생성형 AI가 사이버 공격의 속도와 자동화 수준을 끌어올리면서 기업 보안 체계도 ‘보안 솔루션을 갖추고 있는가’에서 ‘실제 공격을 제대로 막을 수 있는가’를 지속적으로 검증하는 방향으로 전환되고 있다.78리서치랩(대표 김경동)은 지난 9월 8일 서울 세종대학교 컨벤션센터에서 열린 ‘2026 대한민국 사이버 보안 컨퍼런스(KCSCON 202…데일리시큐국내20일 전취약점·패치유출·침해
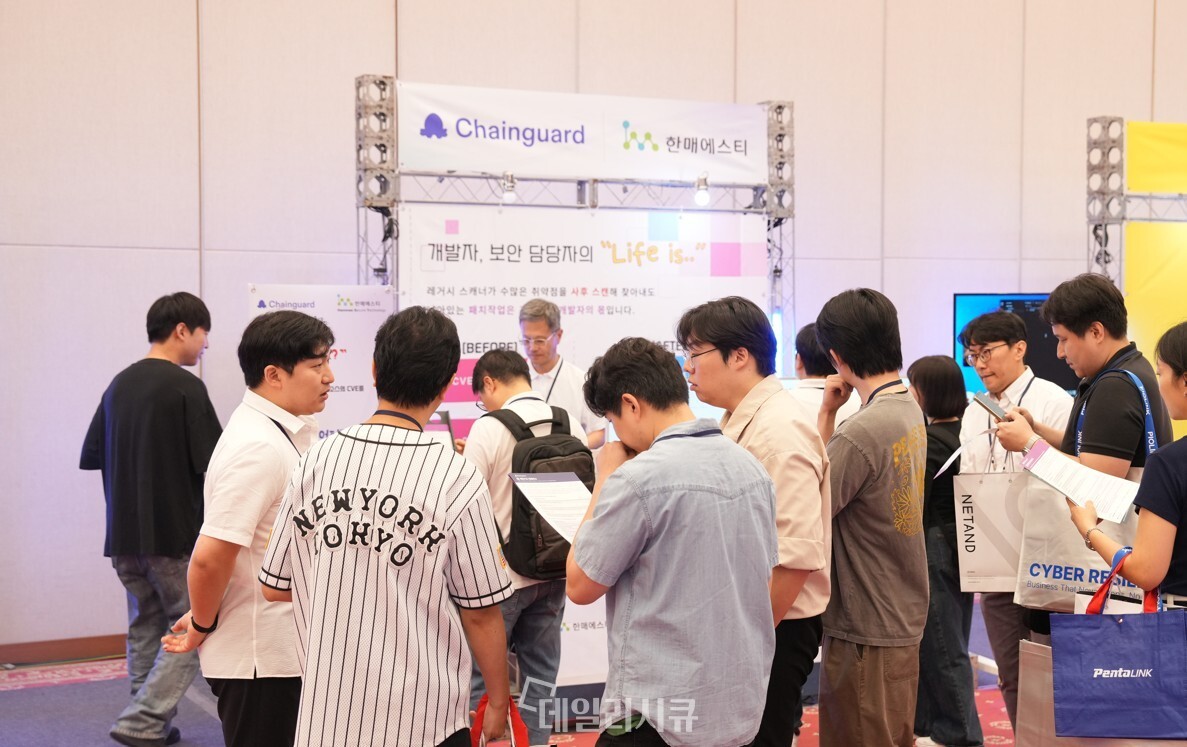 한매에스티, KCSCON 2026서 체인가드 공개…오픈소스 취약점 사전 차단 전략 강조소프트웨어 개발 과정에서 오픈소스 사용이 빠르게 늘면서 기업의 보안 과제도 달라지고 있다. 이미 애플리케이션에 들어간 취약점을 찾아 패치하는 방식에서 한발 더 나아가, 처음부터 알려진 취약점이 최대한 제거된 소프트웨어 구성요소를 사용하는 방식이 새로운 공급망 보안 전략으로 부상하고 있다.정보보안 솔루션 전문기업 한매에스티(대표 이필주)는 …데일리시큐국내20일 전취약점·패치
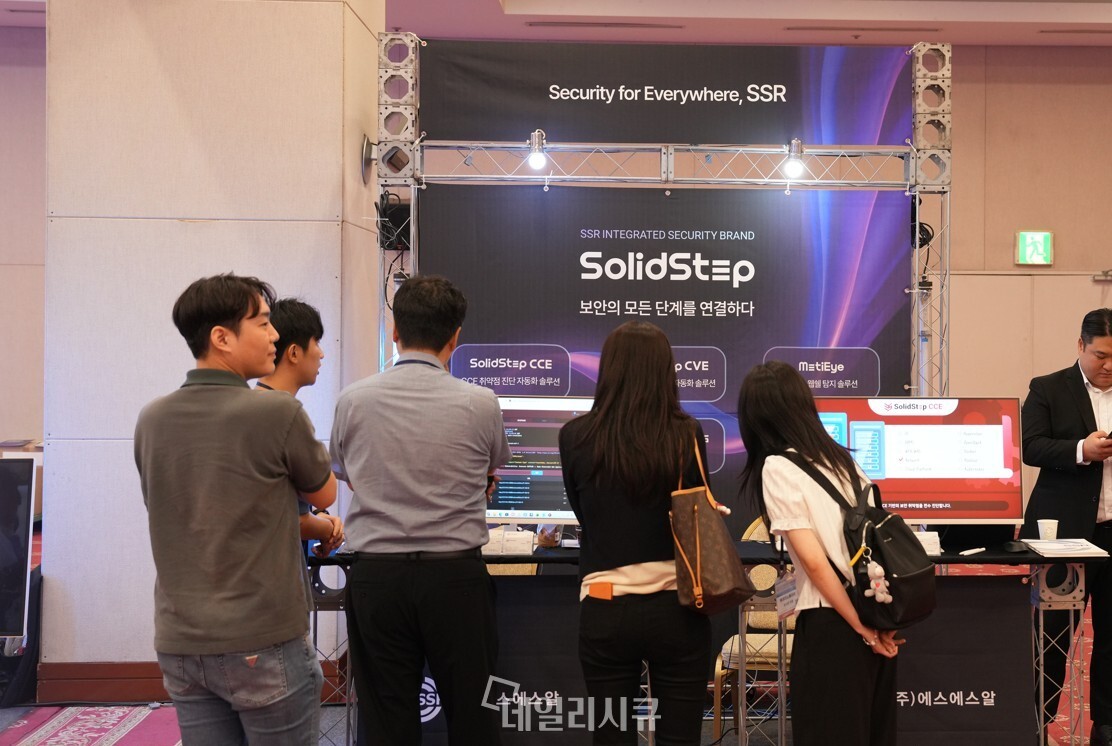 에스에스알, SolidStep·MetiEye·CODE-RAY 앞세워 전방위 취약점 관리 강화IT 환경이 복잡해지면서 기업이 관리해야 할 취약점의 범위도 빠르게 넓어지고 있다. 서버와 네트워크 장비의 설정 오류뿐만 아니라 공개 소프트웨어 취약점(CVE), 웹 애플리케이션, 소스코드, 오픈소스 라이브러리까지 하나의 조직이 점검해야 할 영역이 크게 늘어난 것이다.정보보안 전문기업 에스에스알(대표 고필주)은 이러한 변화에 대응해 IT …데일리시큐국내21일 전취약점·패치
 에스투더블유, 정부 주도 보안 특화 AI 개발 사업 참여에스투더블유(S2W)가 과학기술정보통신부와 정보통신산업진흥원이 주관하는 '특화 인공지능 파운데이션 모델 개발(사이버 보안 분야) 사업'에 참여한다고 14일 밝혔다.AI가 사이버 위협의 속도와 정교함을 높이는 동시에 탐지와 대응 역량을 강화하는 핵심 기술로 떠오르면서 보안 산업 전반의 AX가 빠르게 진행되고 있다. AI가 취약점 탐색과 공격…데일리시큐국내21일 전취약점·패치AI 보안
 중국 연계 해커, ‘Sogou 입력기’ 취약점 실제 악용…클릭 한 번에 백도어 설치중국 연계 해킹그룹이 중국에서 널리 사용되는 윈도우용 중국어 입력기 ‘Sogou Input Method’의 취약점을 실제 공격에 악용한 것으로 확인됐다.공격그룹 UNC3569는 Sogou Input Method의 원격코드실행 취약점인 CVE-2026-51990을 이용해 피해자 시스템에 ‘GRAYRABBIT’ 백도어를 설치했다.Sogou I…데일리시큐국내21일 전취약점·패치유출·침해CVE-2026-51990
 GitLab 경로 탐색 취약점(CVE-2026-85706) 긴급 업데이트 권고[이미지] 생성형 AI 제작 GitLab이 GitLab CE(Community Edition)와 EE(Enterprise Edition)에서 발견된 심각한 경로 탐색(Path Traversal) 취약점을 긴급 패치했습니다. 해당 취약점은 저장소 커밋(repository commits) API…이스트시큐리티 알약 블로그국내21일 전취약점·패치유출·침해CVE-2026-85706
🔌 피드 상태
죽은 피드를 목록에서 지우지 않습니다. 지우면 왜 빠졌는지 잊고 다음 사람이 다시 추가합니다.
| 피드 | 구분 | 상태 | 최근 항목 | 비고 |
|---|---|---|---|---|
| ASEC 분석 리포트 | 국내 · 보안기업 | 정상 | 30 | 실측 30건. 국내 표적 악성코드 분석이 가장 두껍다. |
| KrCERT 보안공지 | 국내 · 기관 | 정상 | 10 | 보호나라와 같은 게시판이다. 권고 본문·CVE 연결은 lib/kisa 가 따로 다룬다. |
| S2W Blog | 국내 · 보안기업 | 정상 | 10 | 실측 10건. 다크웹·위협 인텔리전스. |
| 데일리시큐 | 국내 · 매체 | 정상 | 50 | 실측 50건. |
| 이스트시큐리티 알약 블로그 | 국내 · 보안기업 | 정상 | 50 | 실측 50건. |
| 지니언스 시큐리티 센터 | 국내 · 보안기업 | 정상 | 10 | 실측 10건. |
| SK쉴더스 | 국내 · 보안기업 | 차단됨(403) | 403 (봇 차단). 우회하지 않는다 — 거부 의사 표시다. 링크만 다룬다. | |
| 보안뉴스 | 국내 · 매체 | 경로 불명 | news_rss.xml 이 200 을 주지만 홈으로 리다이렉트되어 항목 0건. 경로 재조사 대상. | |
| 이글루코퍼레이션 | 국내 · 보안기업 | 경로 불명 | 연결 실패(HTTP 000). 피드 경로 미확인. | |
| 하우리 | 국내 · 보안기업 | 경로 불명 | 404 — 피드 경로 미확인. | |
| BleepingComputer | 해외 · 매체 | 정상 | 15 | |
| Google Project Zero | 해외 · 보안기업 | 정상 | 10 | googleprojectzero.blogspot.com 은 302 로 이 주소로 옮겨졌다. 옛 주소를 쓰면 항목 0건. |
| Krebs on Security | 해외 · 매체 | 정상 | 10 | |
| SANS Internet Storm Center | 해외 · 기관 | 정상 | 10 | |
| Schneier on Security | 해외 · 매체 | 정상 | 10 | |
| Security Affairs | 해외 · 매체 | 정상 | 10 | |
| The Hacker News | 해외 · 매체 | 정상 | 50 | |
| CISA Cybersecurity Advisories | 해외 · 기관 | 차단됨(403) | 피드가 403. 다만 **KEV JSON 은 정상**이라 핵심 데이터는 확보돼 있다. | |
| Microsoft MSRC Blog | 해외 · 보안기업 | 경로 불명 | 301 → HTML 페이지. RSS 경로 미확인. |
403(거부)과 404(경로 변경)는 대응이 다릅니다. 403 은 우회하지 않습니다 — 보안 사이트가 봇 차단을 우회하는 것은 그 자체로 모순입니다.
HTTP 200 인데 항목이 0건인 피드가 있습니다. 응답 코드만 보면 정상으로 집계되어, 수집이 멈춘 것을 몇 주 뒤에 알게 되는 유형입니다 — 그래서 항목 수까지 저장해 화면에 그대로 드러냅니다. 현재 빈 피드 0개 · 수집 불가 6개.